Świadomość cyberbezpieczeństwa – technologia to za mało. Kluczowi są ludzie i edukacja.
Świadomość cyberbezpieczeństwa jest jednym z podstawowych elementów ochrony współczesnej organizacji. Możemy wdrażać EDR, antywirusy, zapory sieciowe, filtrowanie poczty, MFA, Conditional Access, rozwiązania klasy SIEM i całodobowy monitoring.
To wszystko jest potrzebne. Problem w tym, że w pewnym momencie ktoś nadal musi zdecydować:
- czy kliknąć link,
- czy otworzyć załącznik,
- czy zatwierdzić logowanie,
- czy oddzwonić na podany numer,
- czy uwierzyć reklamie,
- czy zeskanować kod QR,
- czy zainstalować aplikację,
- czy wkleić firmowe dane do narzędzia AI.
I tym kimś jest człowiek.
I dlatego ludzie oraz ich edukacja są niezbędną częścią cyberbezpieczeństwa. Dobrze przygotowany użytkownik może być jedną z najważniejszych warstw obrony.
Wielowarstwowe zabezpieczenia działają… dopóki użytkownik nie zostanie pominięty
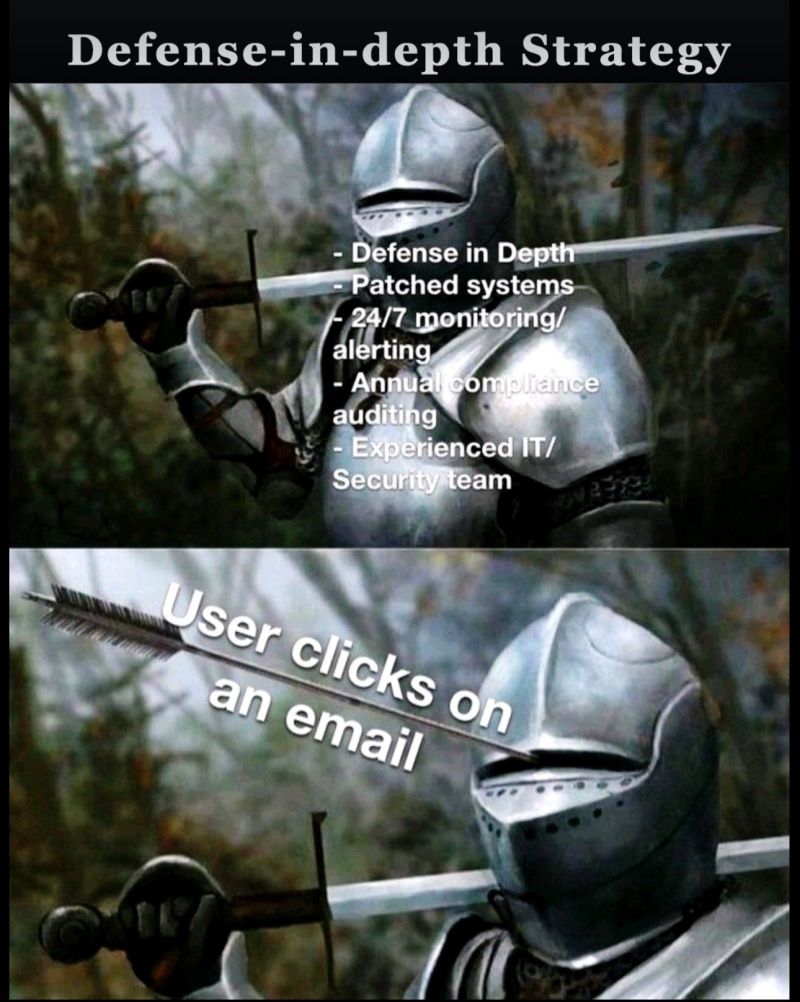
To zdjęcie w żartobliwy sposób pokazuje jeden z częstych problemów w bezpieczeństwie.
Możemy mieć:
- załatane systemy,
- monitoring 24/7,
- audyty,
- doświadczony zespół IT,
- SOC,
- EDR,
- XDR,
- zapory sieciowe.
A później użytkownik klika link w dobrze przygotowanym phishingu.
Nie oznacza to jednak, że człowiek jest „głupi” albo stanowi wyłącznie „najsłabsze ogniwo”. Takie podejście niewiele daje.
Atakujący celowo projektują kampanie tak, aby wykorzystać sposób, w jaki ludzie podejmują decyzje. Presję czasu. Autorytet. Ciekawość. Strach. Chęć pomocy. Rutynę. Dlatego obrona wielowarstwowa powinna obejmować również warstwę ludzką.
Test phishingowy bywa zabawny. Prawdziwy phishing już nie.
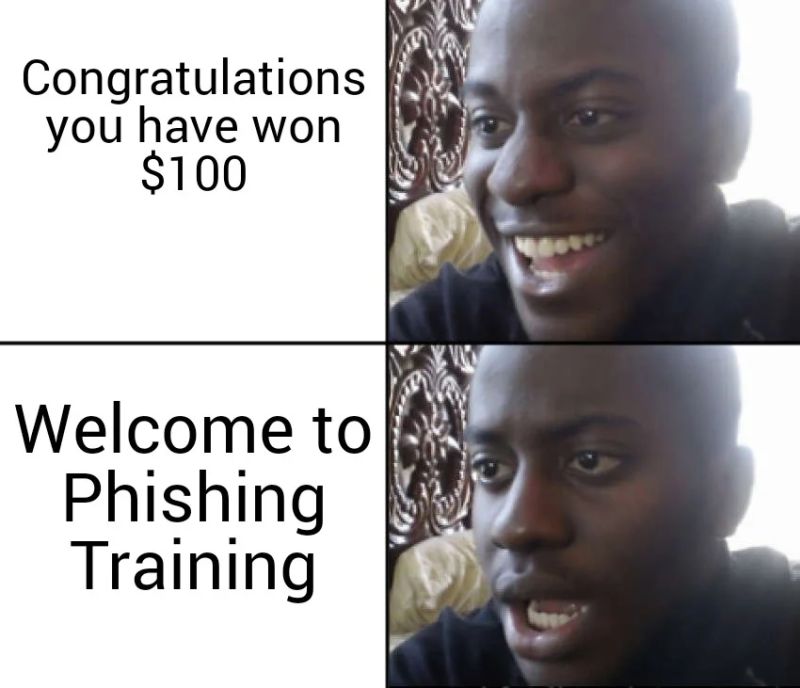
Na pierwszy rzut oka komunikat „Congratulations, you have won $100” może wywołać uśmiech. Szczególnie wtedy, gdy po kliknięciu okazuje się, że zamiast nagrody właśnie trafiliśmy na… szkolenie lub test phishingowy przygotowany przez nasz dział IT.
Takie kontrolowane symulacje są bardzo przydatne. Pozwalają sprawdzić, czy użytkownicy rozpoznają podejrzane wiadomości, a jednocześnie pokazują w praktyce, jak łatwo zadziałać pod wpływem ciekawości, obietnicy nagrody albo presji czasu.
W prawdziwym świecie konsekwencje nie są jednak tak zabawne.
Po kliknięciu podobnej wiadomości możemy trafić na fałszywą stronę logowania, pobrać złośliwy plik albo przekazać cyberprzestępcy dane, których nie powinniśmy ujawniać. Skutkiem może być między innymi:
- przejęcie loginu i hasła,
- utrata dostępu do konta,
- kradzież danych firmowych lub osobowych,
- przejęcie poczty i wykorzystanie jej do kolejnych ataków,
- infekcja urządzenia złośliwym oprogramowaniem,
- kradzież pieniędzy,
- a w środowisku firmowym nawet rozpoczęcie znacznie poważniejszego incydentu.
Dlatego test phishingowy przeprowadzony przez dział IT warto traktować nie jako próbę „złapania pracownika na błędzie”, ale jako bezpieczne ćwiczenie przed sytuacją, w której następny link może już pochodzić od prawdziwego atakującego.
Najważniejsze pytanie nie brzmi więc: „Czy kiedyś kliknę?”
Znacznie ważniejsze jest: „Czy potrafię rozpoznać podejrzaną sytuację, a jeśli popełnię błąd – czy wiem, co zrobić i komu natychmiast to zgłosić?”
Phishing już nie musi wyglądać podejrzanie
Fałszywe domeny wprowadzające w błąd
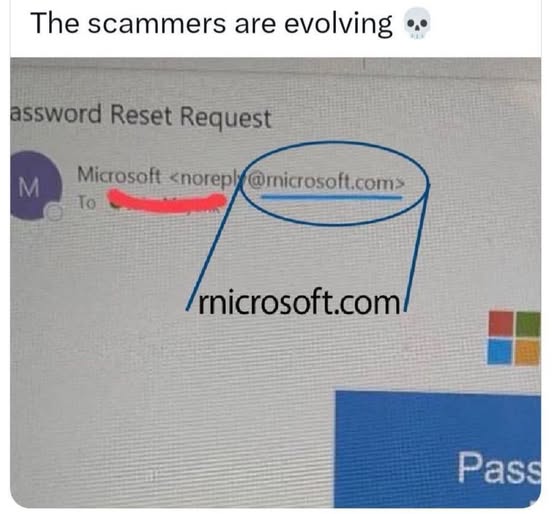
To jeden z najlepszych przykładów na to, dlaczego samo patrzenie na logo nadawcy nie wystarcza.
Na zdjęciu zamiast: microsoft.com pojawia się nazwa, która wizualnie przypomina właściwą domenę.
Atakujący wykorzystują podobne litery, cyfry, znaki Unicode albo kombinacje typu:
rnzamiastm,0zamiasto,1zamiastl,- dodatkową literę,
- inną domenę najwyższego poziomu.
Użytkownik widzi Microsoft. Przeglądarka widzi zupełnie inną domenę. Przykładowo, pracownik otrzymuje wiadomość: „Microsoft 365 Password Reset Request”. W wiadomości jest logo Microsoft. Kolory są prawidłowe. Stopka wygląda profesjonalnie. Ale nadawca korzysta z adresu przypominającego prawdziwy tylko wizualnie.
Dlatego jedną z podstawowych kompetencji powinna być umiejętność sprawdzania rzeczywistego adresu nadawcy i domeny.
Jeszcze trudniejsze do wykrycia są ataki homograficzne
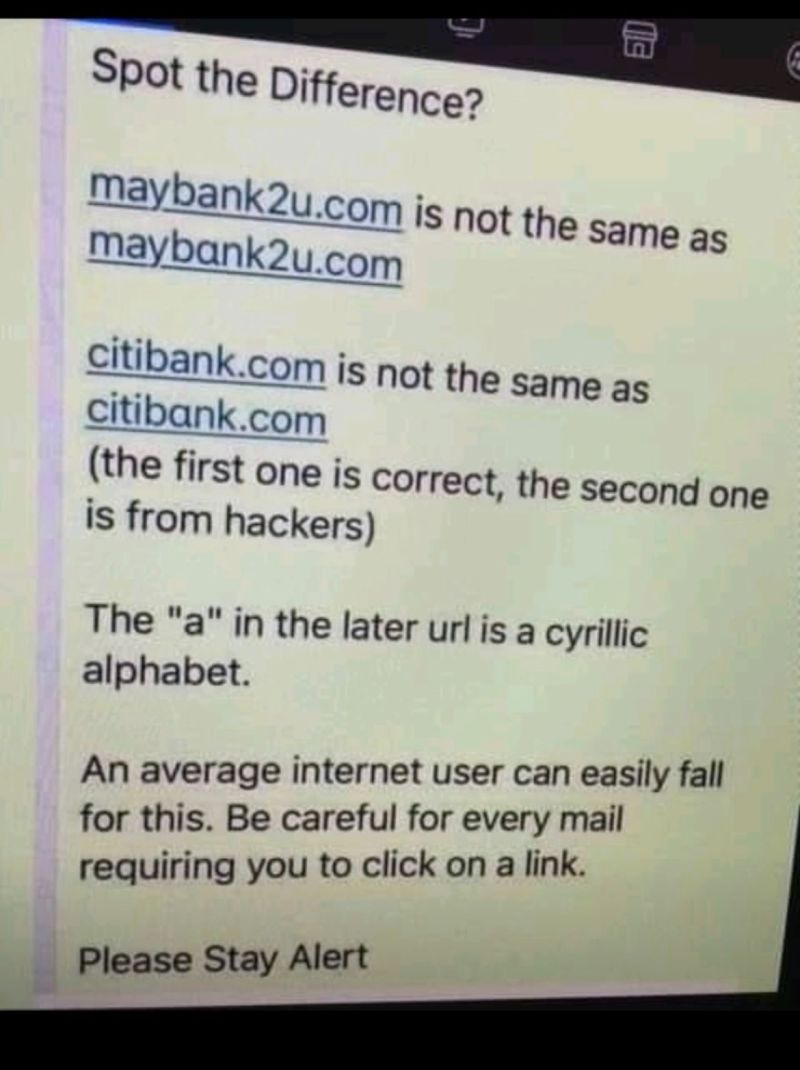
Niektóre ataki idą krok dalej. Atakujący mogą wykorzystywać znaki z innych alfabetów, które wizualnie przypominają litery łacińskie.
To tzw. ataki homograficzne lub IDN homograph attacks.
Dlatego pytanie: „Czy adres wygląda prawidłowo?” czasem nie wystarcza. W sytuacjach dotyczących pieniędzy, logowania albo danych poufnych najbezpieczniej nie korzystać z linku otrzymanego w wiadomości, tylko samodzielnie wejść na znaną stronę organizacji.
Przestępcy bardzo chętnie podszywają się pod znane marki
„Amazon Prime – anuluj subskrypcję”
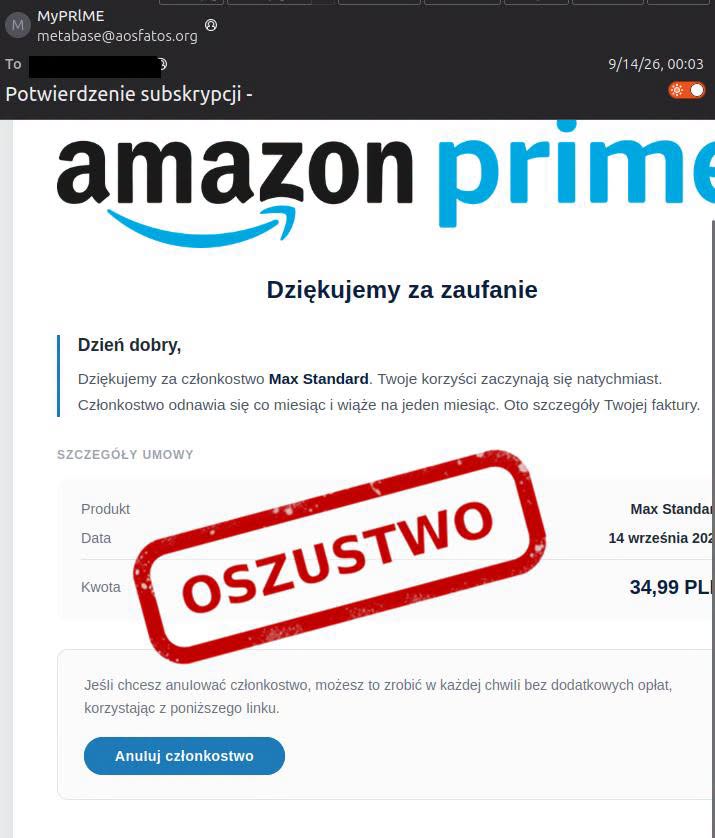
Ten przykład jest szczególnie ciekawy, bo nie straszy utratą pieniędzy. On najpierw sugeruje, że pieniądze już zostały pobrane. „34,99 PLN”.
Użytkownik myśli: „Ale ja niczego nie kupowałem!”
I natychmiast klika: „Anuluj członkostwo”.
To właśnie jest cel. Przestępca nie musi przekonywać ofiary do zakupu. Wystarczy wywołać potrzebę natychmiastowego „naprawienia problemu”.
„PGE zwróci Ci prawie tysiąc złotych”
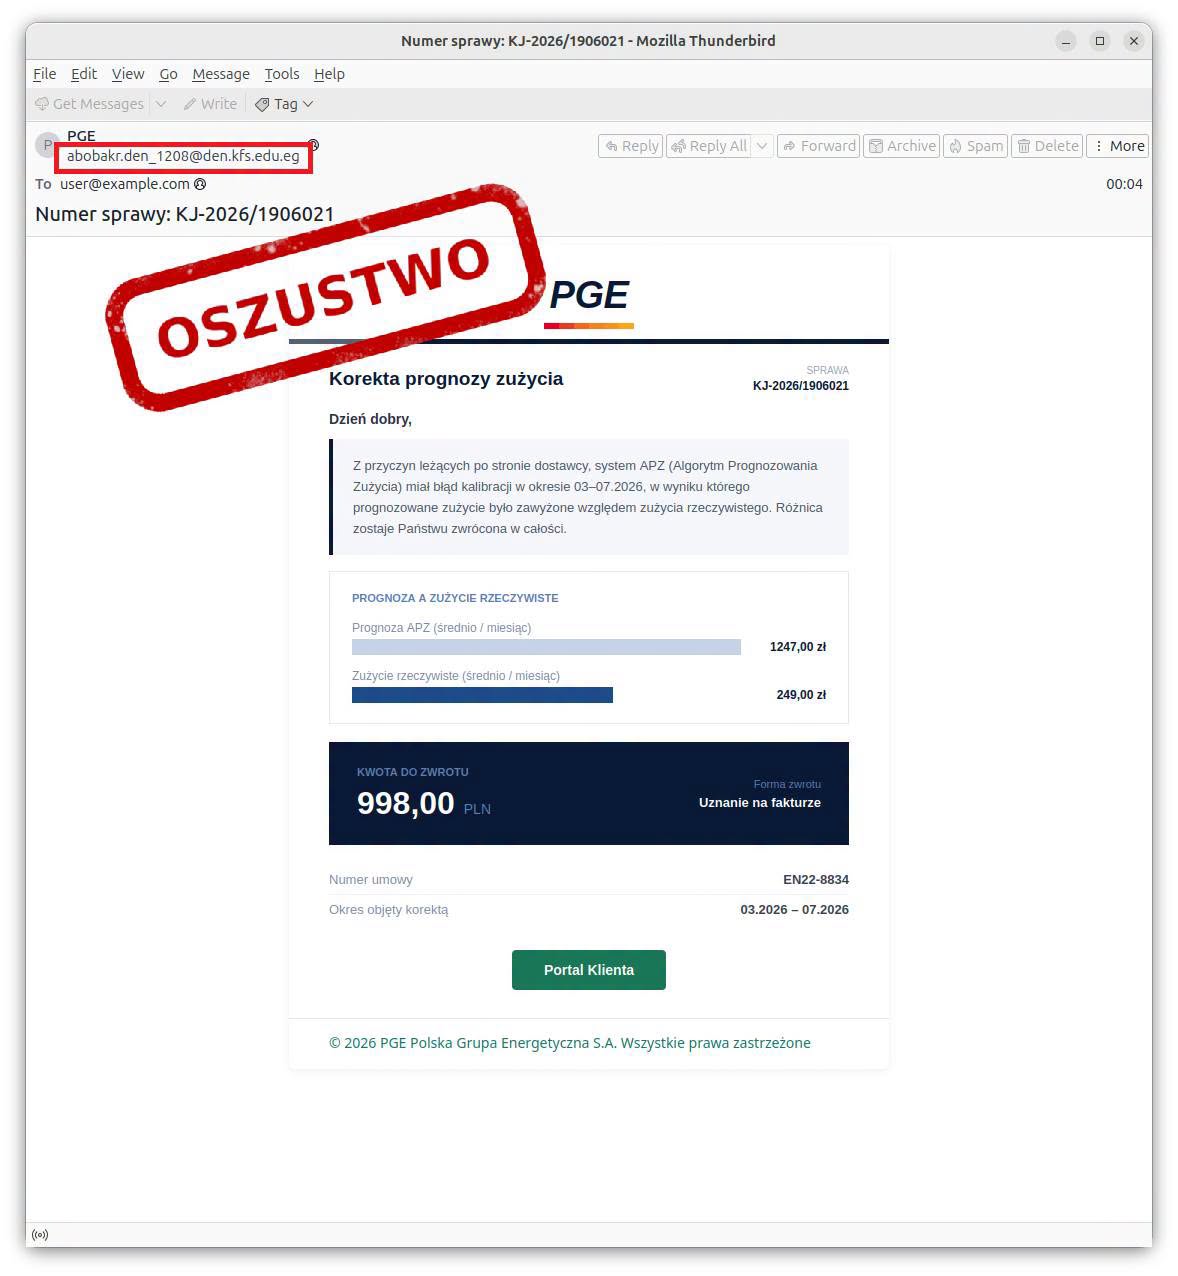
Tutaj mechanizm jest odwrotny. Nie na użytkownika nie czeka kara, tylko nagroda. Użytkownik dowiaduje się, że ma otrzymać prawie 1000 zł. Wystarczy wejść do „Portalu Klienta”. Co może się wydarzyć dalej?
Fałszywa strona może zażądać:
- danych logowania,
- PESEL-u,
- danych karty,
- numeru rachunku,
- kodu SMS,
- potwierdzenia operacji.
W szkoleniu warto pokazać użytkownikom bardzo prostą zasadę: Jeżeli wiadomość dotyczy pieniędzy, wejdź do serwisu samodzielnie. Nie przez link z wiadomości.
„Urząd Skarbowy odda nadpłatę”
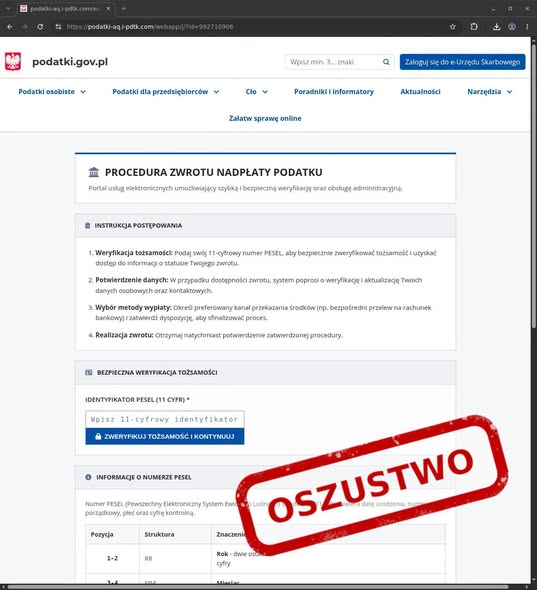
W tym przypadku pojawia się dodatkowy element – autorytet instytucji państwowej.
Widzimy:
- godło,
- stylistykę przypominającą serwis rządowy,
- hasło „zwrot nadpłaty podatku”,
- formularz PESEL.
Przestępca nie musi projektować strony od zera. Może skopiować wygląd prawdziwego portalu.
To właśnie dlatego edukacja nie może sprowadzać się do: „Sprawdź, czy strona wygląda profesjonalnie.” Profesjonalnie może wyglądać również strona przestępcy.
Fałszywe oferty pracy i szybki zarobek
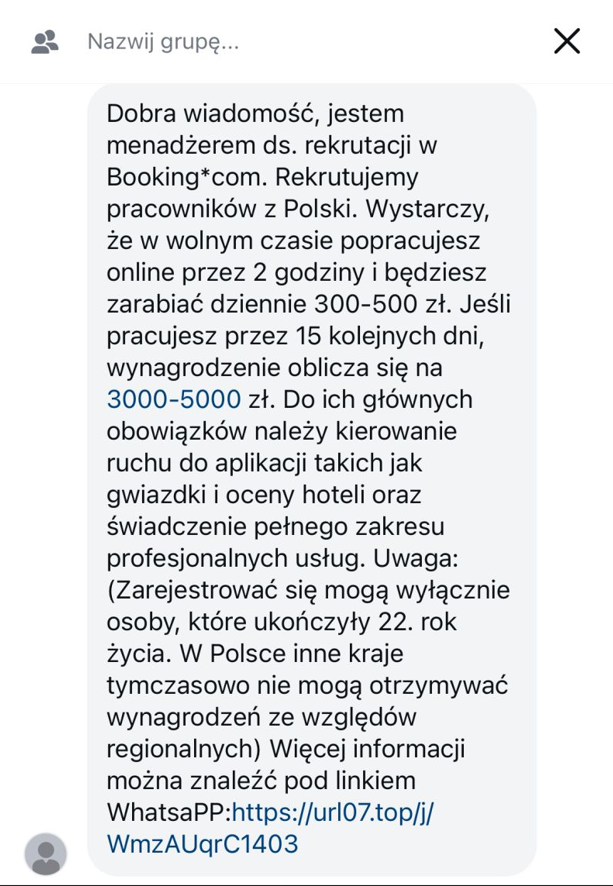
Fałszywe rekrutacje są bardzo skuteczne, bo wykorzystują coś, czego wiele osób aktywnie szuka – pracy albo dodatkowego dochodu. O tym, jak rozpoznać fałszywe oferty pracy pisałam w artykule Fałszywe oferty pracy: Jak rozpoznać oszustwo rekrutacyjne?
W wiadomości powyżej pojawia się:
- znana marka,
- atrakcyjne wynagrodzenie,
- bardzo proste obowiązki,
- minimalne wymagania,
- link do WhatsAppa.
To klasyczny przykład sytuacji, w której powinniśmy zadać pytanie: Czy ta oferta jest realistyczna? Nie każda niezwykle atrakcyjna oferta jest oszustwem. Ale każda zasługuje na dodatkową weryfikację.
Fałszywe wiadomości o spisie, urzędach i kontroli
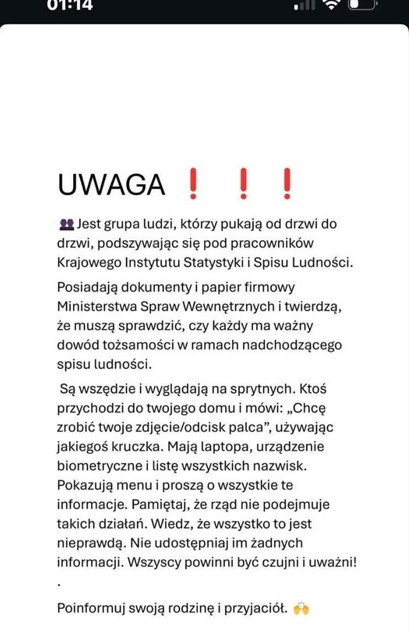
Ten przykład jest szczególnie ciekawy, ponieważ pokazuje jeszcze inne zjawisko. Nie każda fałszywa wiadomość próbuje bezpośrednio ukraść pieniądze.
Czasami jej celem jest:
- wywołanie strachu,
- zwiększenie zasięgu dezinformacji,
- uzyskanie reakcji społecznej,
- przekonanie ludzi do dalszego udostępniania.
Charakterystyczny element: „Prześlij wszystkim znajomym.” To jeden z powodów, dla których podczas edukacji warto uczyć nie tylko: „Nie klikaj”. Ale również: „Nie udostępniaj, zanim nie sprawdzisz”.
AI pozwala dziś modyfikować dowody wizualne w kilka sekund
„Kurier uszkodził paczkę”
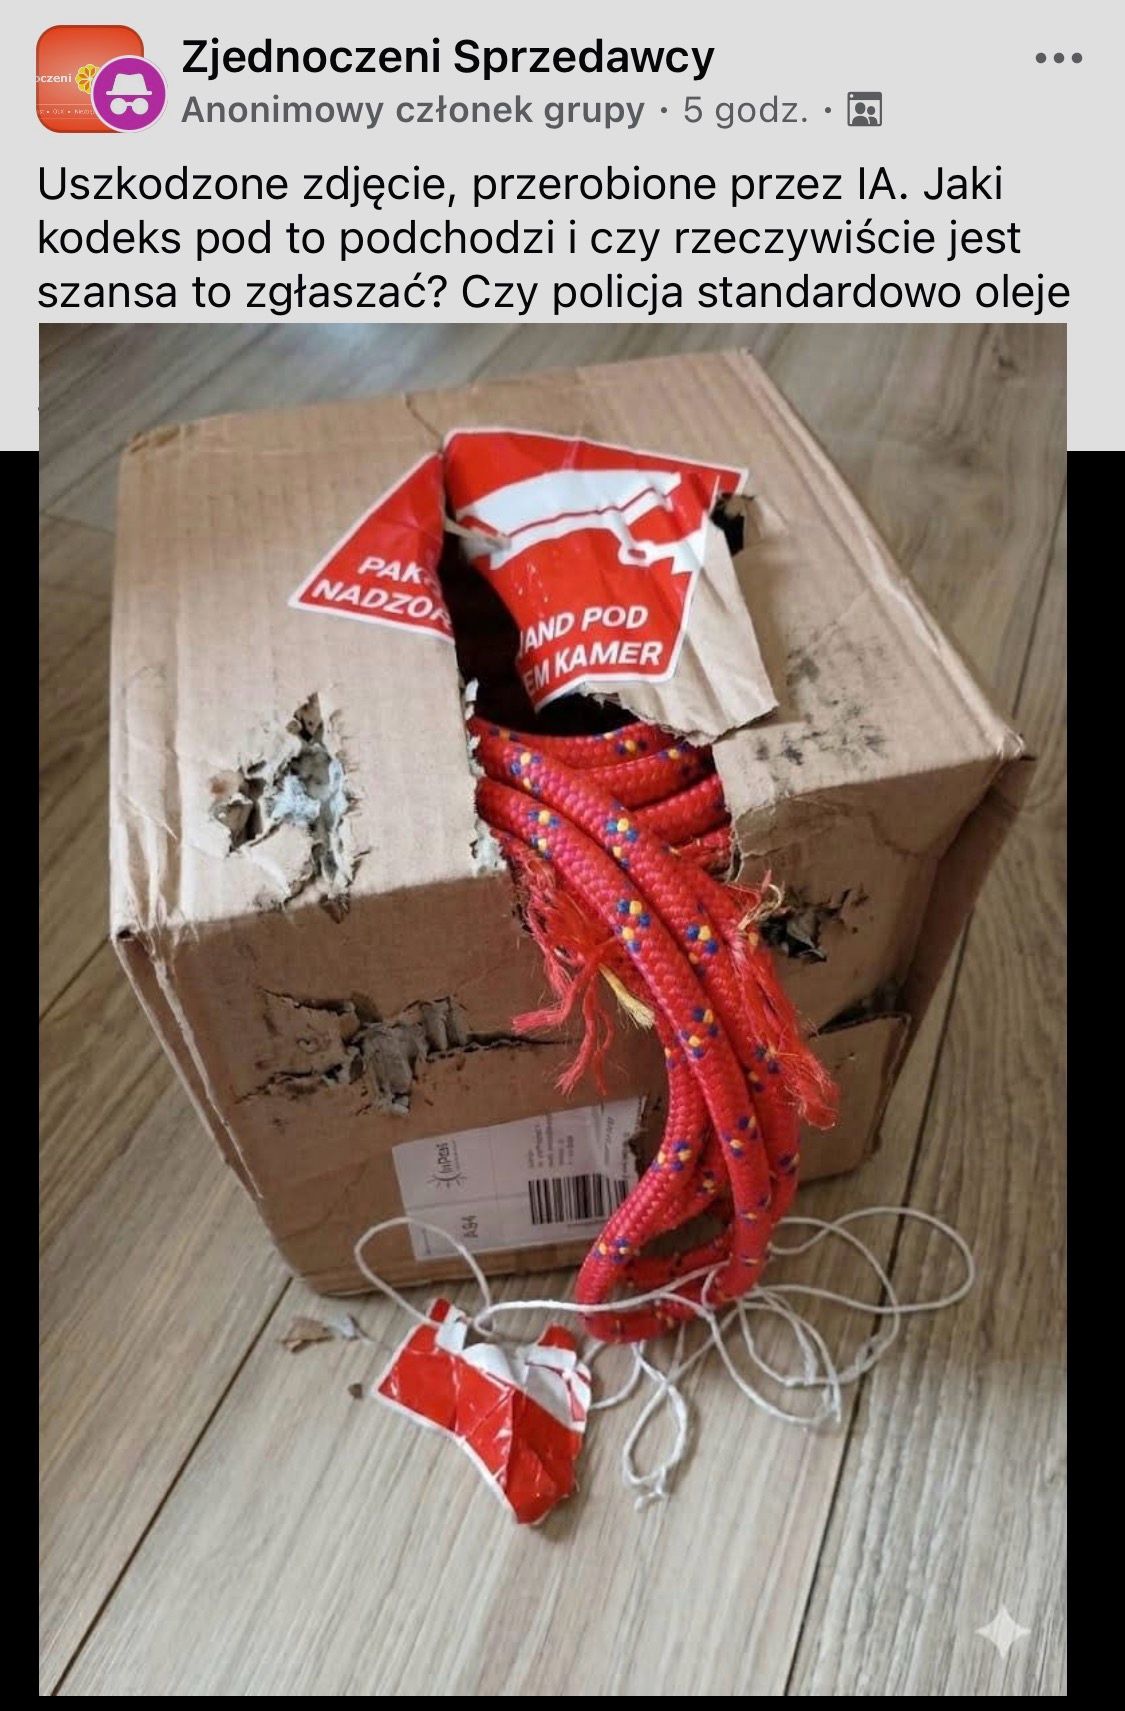
Jeszcze kilka lat temu zdjęcie było mocnym dowodem. Dzisiaj trzeba zachować większą ostrożność.
Użytkownik może zrobić zdjęcie prawdziwej paczki, a następnie przy użyciu AI:
- dodać dziurę,
- rozerwać karton,
- dodać zabrudzenie,
- zmienić zawartość,
- wygenerować dodatkowe uszkodzenia.
Nie oznacza to, że od teraz wszystkie zdjęcia reklamacyjne są fałszywe.
Oznacza natomiast, że pojedyncze zdjęcie nie zawsze powinno być traktowane jako wystarczający dowód.
„Przerobicie mi samochód na uszkodzony. Chcę zrobić psikusa żonie”
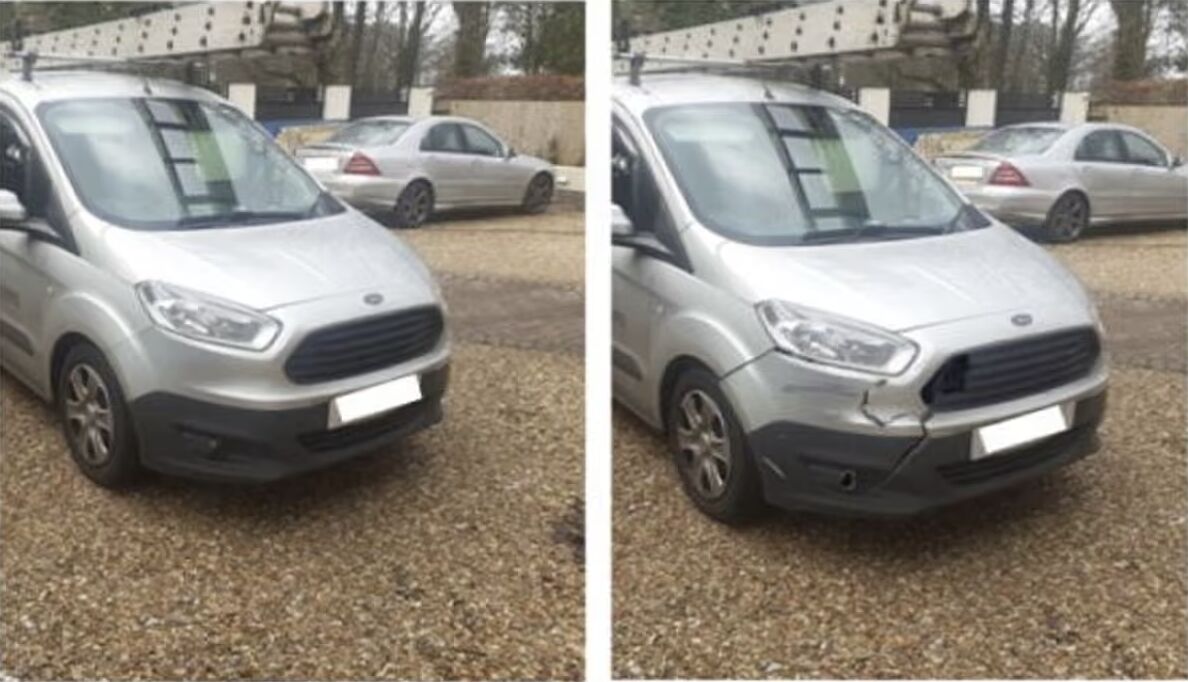
To samo dotyczy:
- ubezpieczeń,
- wynajmu samochodów,
- sprzedaży,
- reklamacji,
- sporów pomiędzy kontrahentami.
Jeżeli AI pozwala w kilkanaście sekund wygenerować realistyczne uszkodzenie, firmy muszą zmieniać procesy weryfikacji. Nie wystarczy: „Proszę przesłać zdjęcie”. Potrzebny może być dodatkowy kontekst, metadane, seria zdjęć, materiał wideo albo niezależna inspekcja.
Dezinformacja w połączeniu z AI mogą dotyczyć także bezpieczeństwa państwa
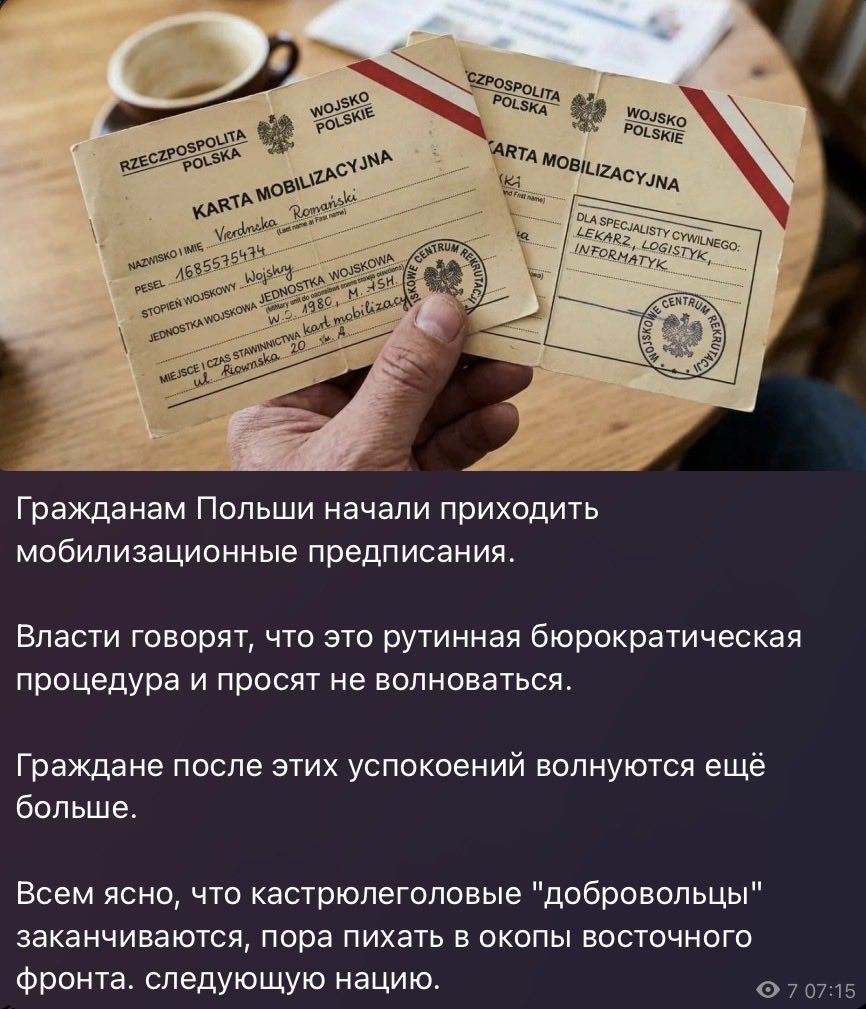
Tutaj mechanizm jest szczególnie silny. Temat mobilizacji wywołuje emocje. Zdjęcie wygląda realistycznie. Tekst sugeruje, że polskie władze coś ukrywają. Do tego dochodzi język rosyjski i narracja geopolityczna.
To dobry moment, aby zadać sobie następujące pytania:
- Skąd pochodzi zdjęcie?
- Czy rzeczywiście przedstawia aktualny dokument?
- Czy dokument wygląda na prawdziwy?
- Czy data i wzór dokumentu się zgadzają?
- Kto pierwszy opublikował informację?
- Czy istnieje komunikat MON?
- Czy materiał nie został wyrwany z innego kontekstu?
Świadomość cyberbezpieczeństwa coraz częściej łączy się z kompetencjami OSINT i fact-checkingiem.
Deepfake i klonowanie głosu zmieniają socjotechnikę
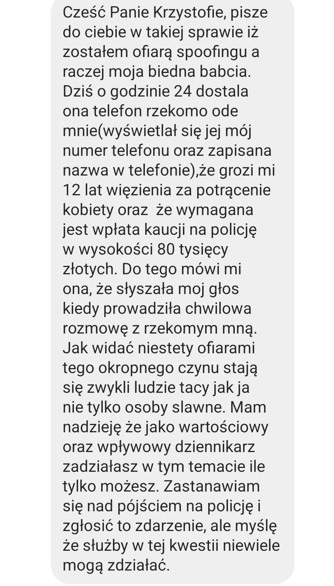
Ten przykład pokazuje bardzo silny scenariusz. Starsza osoba odbiera telefon. Na ekranie widzi numer zapisany jako numer wnuka. Słyszy głos, który brzmi podobnie.
Następnie pojawia się dramatyczna historia: wypadek, Policja, areszt, kaucja, konieczność natychmiastowego przekazania pieniędzy. W takim scenariuszu człowiek nie analizuje domeny ani nagłówka e-mail. Działa pod wpływem strachu.
Dlatego edukacja musi zawierać prostą zasadę: Zakończ rozmowę i samodzielnie zadzwoń do bliskiej osoby na znany wcześniej numer. Nie weryfikujemy podejrzanej historii przez kanał kontrolowany przez osobę, która ją przekazała.
Fałszywe reklamy na Facebooku i przypadek Rafała Brzoski
Współczesne oszustwo może wyglądać jak profesjonalna kampania reklamowa. Na Facebooku i Instagramie pojawiały się fałszywe reklamy wykorzystujące wizerunek Rafała Brzoski oraz Omeny Mensah. Wykorzystywano między innymi treści sugerujące istnienie atrakcyjnych platform inwestycyjnych.
I tutaj dochodzimy do bardzo niebezpiecznego przekonania: „Skoro Meta przyjęła reklamę, to musi być prawdziwa.”
Nie. Reklama sponsorowana nie jest certyfikatem wiarygodności.
Podobnie jak:
- profesjonalny film,
- logo telewizji,
- tysiące polubień,
- komentarze zachwyconych „inwestorów”,
- twarz znanej osoby.
W epoce generatywnej AI nawet głos i twarz nie zawsze są wystarczającym potwierdzeniem.
Fałszywe reklamy i farmy kliknięć
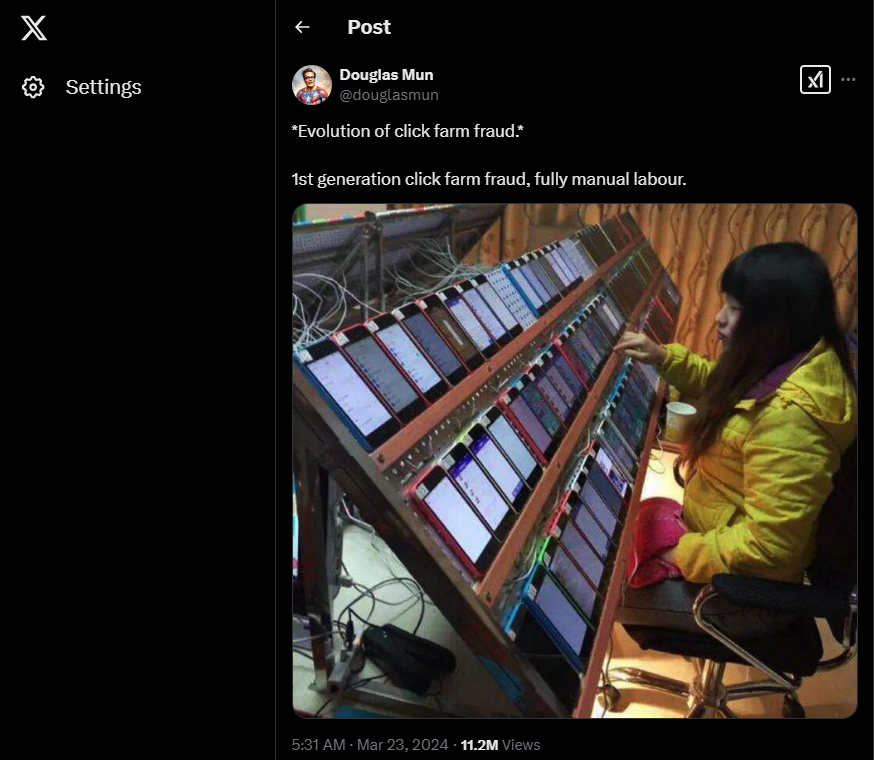
To zdjęcie jest świetnym przykładem jeszcze jednego problemu: social proof.
Ludzie ufają treściom, które mają:
- dużo reakcji,
- tysiące wyświetleń,
- setki komentarzy,
- popularne konto.
Ale te liczby mogą być sztucznie wygenerowane.
Farmy kliknięć od lat umożliwiają masowe:
- oglądanie materiałów,
- klikanie reklam,
- zakładanie kont,
- publikowanie komentarzy,
- zwiększanie liczby obserwujących.
Obecnie część takich procesów można dodatkowo automatyzować.
Dlatego: „10 000 osób to polubiło” nie oznacza „10 000 prawdziwych osób to zweryfikowało”.
Hasła nadal mają znaczenie
Hasło typu Zima2026! może spełnić formalną politykę:
- duża litera,
- małe litery,
- cyfry,
- znak specjalny.
A mimo to być bardzo przewidywalne.
Jeszcze gorzej, jeżeli najpierw użytkownik ustawi hasło Jesien2026!, a później Zima2027!.
Użytkownicy powinni przede wszystkim rozumieć:
- dlaczego hasła muszą być unikalne,
- dlaczego warto korzystać z menedżera haseł,
- dlaczego nie należy przechowywać ich w notatniku albo Excelu,
- dlaczego jedno hasło nie powinno obsługiwać poczty, LinkedIna, banku i Netflixa.
Dobrym źródłem praktycznych materiałów jest Baza wiedzy CERT Polska.
MFA pomaga – ale nie zwalnia z myślenia
Wyobraźmy sobie, że telefon pokazuje żądanie zatwierdzenia logowania. Użytkownik w tym czasie nie wykonuje żadnej operacji logowania, która wymagałaby użycia MFA.
Co może zrobić użytkownik odruchowo? Kliknąć Approve na telefonie, bo pewnie Outlook znowu czegoś chce.
Takie nieoczekiwane żądanie MFA może oznaczać próbę przejęcia konta.
„Wyślę sobie firmowy dokument na Gmaila”
Świadomość bezpieczeństwa dotyczy również codziennych skrótów. Pracownik chce dokończyć dokument w domu. Więc wysyła go na prywatny Gmail albo wrzuca na własny Google Drive, przesyła przez Messenger lub kopiuje na prywatny pendrive.
Pracownik nie ma złych zamiarów. Chce tylko wykonać swoją pracę. Dlatego polityka bezpieczeństwa musi odpowiadać na pytanie: „Jak mogę zrobić to poprawnie?”. Samo stwierdzenie: „Nie wolno” jest niewystarczające.
Shadow AI – „Przecież tylko poprosiłam ChatGPT o podsumowanie”
Tak samo wygląda problem Shadow AI. Pracownik HR wkleja CV. Prawnik wkleja umowę. Handlowiec kopiuje pełną korespondencję klienta. Programista wkleja kod aplikacji. Pracownik księgowości przesyła arkusz. Nikt nie próbuje zaszkodzić firmie. Ludzie chcą pracować szybciej.
Dlatego warto przeczytać ten artykuł: Shadow AI w firmie – Twoi pracownicy już wdrożyli AI, tylko Ty o tym nie wiesz.
Człowiek nie powinien być „karany za kliknięcie”
Jednym z największych błędów organizacji jest stworzenie kultury: „Jak można było w to kliknąć?”
Jeżeli pracownik wie, że zostanie publicznie skrytykowany, następnym razem może nie powiedzieć nic. A po kliknięciu czas ma ogromne znaczenie. Dlatego właściwa reakcja powinna brzmieć: „Dobrze, że zgłaszasz. Sprawdźmy, co się wydarzyło.”
Więcej o tym, jak sobie radzić w takich sytuacjach można znaleźć w artykule: Darmowe narzędzia OSINT – dane na wyciągnięcie ręki.
ZALNET – świadomość cyberbezpieczeństwa w praktyce
W ZALNET szkolenia z cyberbezpieczeństwa budujemy wokół rzeczywistych scenariuszy. Nie chodzi o to, aby pracownik znał definicję vishingu. Chodzi o to, aby wiedział, co zrobić, kiedy zadzwoni „bank” i poprosi o instalację aplikacji. Nie chodzi o definicję MFA. Chodzi o to, żeby nie zatwierdzić logowania, którego się nie rozpoczęło. Nie chodzi o definicję phishingu. Chodzi o to, żeby zauważyć: rnicrosoft.com. Nie chodzi nawet o umiejętność rozpoznawania deepfake’u po artefaktach obrazu. Za rok te artefakty mogą zniknąć. Znacznie ważniejsza jest umiejętność powiedzenia: „To polecenie jest nietypowe. Zweryfikuję je drugim kanałem.” Te i inne tematy poruszamy na szkoleniach ZALNET.
Zatrzymaj się. Sprawdź. Zweryfikuj. Zgłoś.
Jeżeli cały artykuł mielibyśmy sprowadzić do czterech rad, to byłyby to:
Zatrzymaj się, pomyśl chwilę. Nie zawsze musisz reagować automatycznie.
Sprawdź nadawcę, adres, domenę, kontekst.
Zweryfikuj informacje najlepiej innym, znanym wcześniej kanałem.
Zgłoś, szczególnie wtedy, kiedy już klikniesz.
Bo świadomość cyberbezpieczeństwa nie polega na tym, że użytkownik nigdy nie popełni błędu. Polega na tym, że potrafi rozpoznać ryzyko, ograniczyć jego skutki i odpowiednio szybko poprosić o pomoc. A technologie bezpieczeństwa, procedury i świadomi ludzie dopiero razem tworzą skuteczną ochronę organizacji.
Świadomość cyberbezpieczeństwa zaczyna się od codziennych sytuacji
Cyberatak nie zawsze przypomina scenę z filmu o hakerach.
Znacznie częściej zaczyna się od czynności, którą pracownik wykonuje każdego dnia: odbiera pocztę, otwiera dokument, loguje się do systemu, korzysta ze smartfona albo odbiera telefon.
Dlatego bezpieczeństwo organizacji zależy również od tego, czy użytkownik potrafi odpowiedzieć sobie na kilka prostych pytań:
- Czy spodziewałem się tej wiadomości?
- Czy nadawca rzeczywiście jest osobą, za którą się podaje?
- Dlaczego ktoś wymaga ode mnie natychmiastowego działania?
- Czy strona, na której mam podać hasło, jest prawdziwa?
- Czy powinienem instalować tę aplikację?
- Dlaczego otrzymałem żądanie zatwierdzenia logowania MFA?
- Komu powinienem zgłosić podejrzaną sytuację?
To właśnie takie zachowania budują realną świadomość cyberbezpieczeństwa.
Więcej praktycznych narzędzi związanych z ochroną kont, wyciekami danych i bezpieczeństwem użytkownika zebraliśmy również w poradniku ZALNET: Bezpieczeństwo w internecie – przewodnik po bazie narzędzi.