Warsztat AI Security – zabezpieczanie lokalnych modeli LLM
150.00 zł
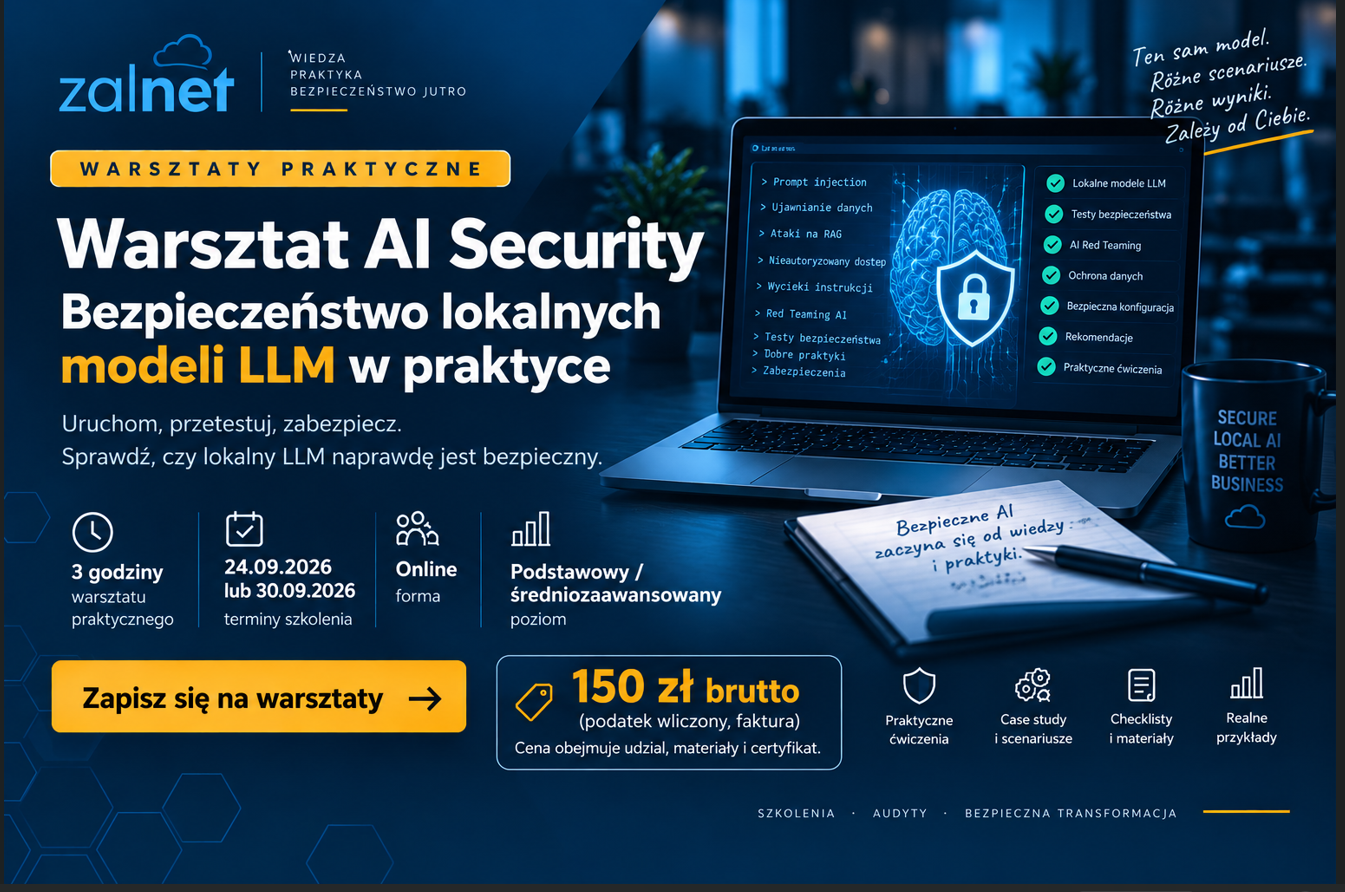
Praktyczny warsztat AI Security poświęcony zabezpieczaniu i testowaniu lokalnych modeli AI oraz aplikacji wykorzystujących LLM.
Podczas zajęć sprawdzimy rzeczywiste scenariusze ataków, m.in. prompt injection, wycieki danych i niewłaściwą konfigurację lokalnego środowiska AI.
Cena 150 zł brutto zawiera VAT, a każdy uczestnik otrzyma fakturę VAT (FV).
Zakup daje możliwość udziału w warsztacie 24 września 2026, 30 września 2026 lub w obu terminach bez dodatkowej opłaty.
Opis
Pełny opis szkolenia, szczegółowy program oraz informacje organizacyjne: Bezpieczeństwo lokalnych modeli LLM – pełny opis warsztatu (link otwiera się w nowej karcie)
Warsztat AI Security – sprawdź, czy lokalne AI naprawdę jest bezpieczne
Podczas zajęć przyjrzymy się zagrożeniom związanym z lokalnymi modelami LLM
i aplikacjami wykorzystującymi generatywną sztuczną inteligencję.
Nie będziemy ograniczać się wyłącznie do teorii – będziemy analizować
konkretne scenariusze, testować zachowanie modeli i sprawdzać,
w jaki sposób błędna konfiguracja lub nieprzewidziane dane wejściowe
mogą prowadzić do problemów z bezpieczeństwem.
Warsztat AI Security koncentruje się przede wszystkim na praktyce: identyfikacji powierzchni ataku, wykonywaniu testów oraz analizowaniu, jakie zabezpieczenia mogą rzeczywiście ograniczyć ryzyko.
Czego nauczysz się podczas warsztatu AI Security?
Podczas zajęć dowiesz się między innymi:
- jakie zagrożenia pojawiają się przy lokalnym uruchamianiu modeli AI,
- dlaczego lokalny LLM nie oznacza automatycznie bezpiecznego LLM,
- jak identyfikować powierzchnię ataku aplikacji wykorzystującej AI,
- jak testować podatność na prompt injection,
- w jaki sposób może dojść do ujawnienia danych lub instrukcji systemowych,
- jak sprawdzać zachowanie modelu przy złośliwych lub nietypowych danych wejściowych,
- czym jest AI Red Teaming i jak wykorzystać jego techniki w praktyce,
- jakie mechanizmy ochronne warto zastosować przed udostępnieniem rozwiązania użytkownikom.
Warsztat ma charakter praktyczny. Poszczególne zagadnienia będą analizowane na konkretnych przykładach oraz podczas laboratoriów.
Praktyka zamiast samych slajdów
Celem warsztatu nie jest jedynie pokazanie, że model można zaatakować.
Istotną częścią zajęć będzie również analiza przyczyn problemów oraz
dobór zabezpieczeń, które mogą realnie ograniczyć ryzyko.
Uczestnicy poznają sposób myślenia charakterystyczny dla
AI Red Teamingu: od identyfikacji potencjalnego wektora
ataku, przez przygotowanie testu, aż po analizę zachowania modelu
i propozycję odpowiednich mechanizmów ochronnych.
Podczas omawiania zagrożeń będziemy również odwoływać się do
OWASP Generative AI Security Project
.
Dla kogo jest ten warsztat?
Warsztat jest przeznaczony dla osób pracujących z AI,
cyberbezpieczeństwem, aplikacjami wykorzystującymi LLM oraz
lokalnymi modelami językowymi.
- administratorzy i specjaliści IT,
- programiści i architekci,
- specjaliści cyberbezpieczeństwa,
- osoby budujące rozwiązania z wykorzystaniem LLM,
- osoby wdrażające lokalne modele AI,
- osoby zainteresowane AI Security i AI Red Teamingiem.
Nie jest wymagane doświadczenie w profesjonalnym Red Teamingu.
Terminy warsztatu
Kupując warsztat jeden raz, możesz uczestniczyć w nim 24 września lub 30 września albo w obu terminach bez dodatkowej opłaty.
Cena warsztatu
150 zł brutto
Cena zawiera VAT. Po zakupie możliwe jest otrzymanie faktury.