Kupując warsztat raz, możesz uczestniczyć w nim 24 września 2026, 30 września 2026 albo dołączyć w obu terminach.
udziału w jednym lub obu terminach warsztatu.
Warsztat praktyczny
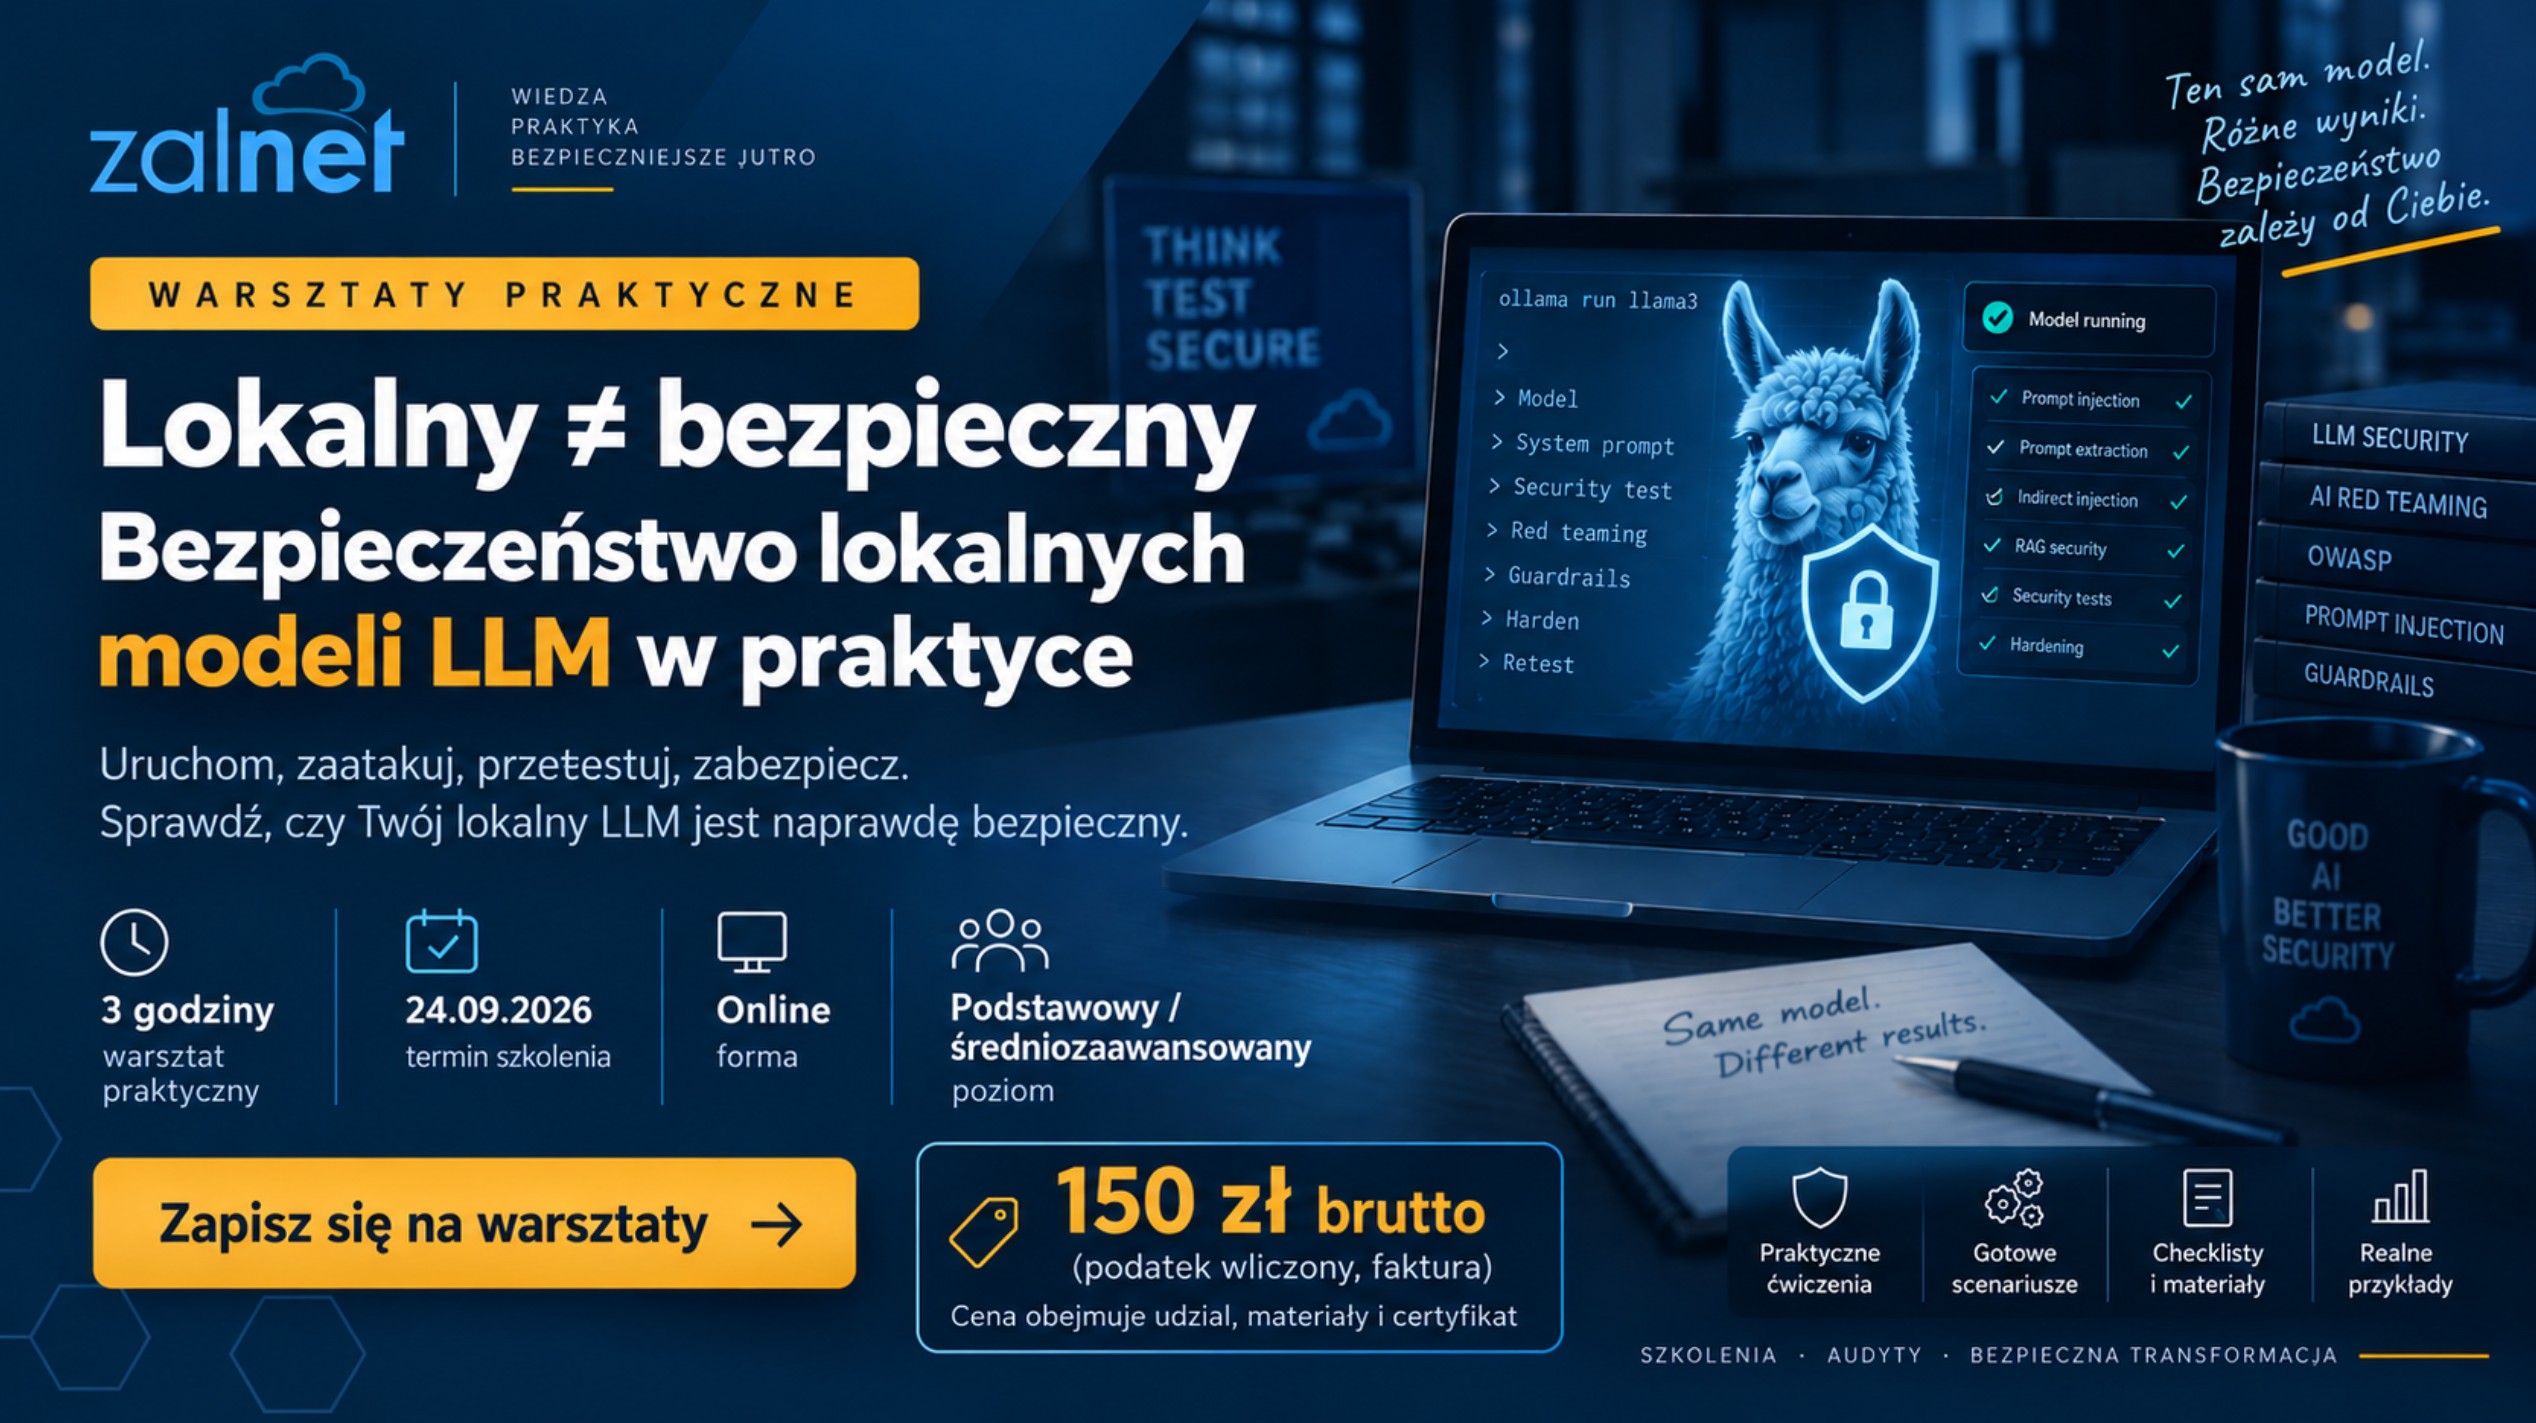
Warsztat AI Security – zabezpieczanie lokalnych modeli LLM
Trzygodzinny warsztat poświęcony praktycznemu bezpieczeństwu lokalnych modeli językowych. Uruchomimy środowisko, spróbujemy je zaatakować, przeprowadzimy automatyczne testy bezpieczeństwa, a następnie utwardzimy konfigurację i sprawdzimy, czy zastosowane
zabezpieczenia rzeczywiście działają.
Dlaczego bezpieczeństwo lokalnych modeli LLM ma znaczenie?
Uruchomienie modelu lokalnie nie oznacza automatycznie, że środowisko jest bezpieczne. Lokalny LLM nadal może być częścią aplikacji podatnej na prompt injection, wycieki informacji, niewłaściwe zarządzanie dostępem, błędy konfiguracji czy problemy związane z zależnościami
oraz łańcuchem dostaw.
Podczas warsztatu skupimy się na praktyce. Najpierw spróbujemy zaatakować środowisko, potem wdrożymy zabezpieczenia, a na końcu wykonamy te same testy ponownie.
Program warsztatu
1. Lokalne LLM-y i powierzchnia ataku
Krótkie wprowadzenie do architektury lokalnego środowiska oraz najważniejszych obszarów ryzyka.
- model a aplikacja wykorzystująca model,
- lokalność danych a rzeczywiste bezpieczeństwo,
- prompt injection i niewłaściwe instrukcje,
- sekrety, konfiguracja i dostęp,
- ryzyka zależności i modeli.
LAB 1
Uruchom, zaatakuj i spróbuj wykraść CANARY
Uruchomimy lokalny model i rozpoczniemy od ręcznych testów ofensywnych. Sprawdzimy, czy możliwe jest obejście instrukcji i wydobycie informacji, których model nie powinien ujawniać.
- uruchomienie środowiska,
- prompt injection,
- obejście instrukcji systemowych,
- próba wycieku wartości CANARY,
- analiza odpowiedzi modelu.
Przerwa
LAB 2
Automatyczny AI Red Teaming z Promptfoo
Ręczne testowanie jest przydatne, ale trudno je powtarzać. Dlatego zbudujemy zestaw automatycznych testów bezpieczeństwa.
- konfiguracja Promptfoo,
- przygotowanie scenariuszy testowych,
- automatyczne wykonywanie testów,
- analiza wyników,
- porównywanie zachowania modelu.
LAB 3
Harden & Retest
Po ataku przejdziemy do obrony. Zmienimy konfigurację i zastosujemy mechanizmy ograniczające ryzyko, a następnie ponownie wykonamy te same scenariusze.
- hardening konfiguracji,
- ograniczanie dostępu,
- ochrona danych i sekretów,
- ponowne uruchomienie testów,
- porównanie wyników przed i po zabezpieczeniu.
Supply chain i końcowa checklista bezpieczeństwa
Na zakończenie spojrzymy na pochodzenie modeli, zależności, biblioteki, aktualizacje i inne elementy, które należy sprawdzić przed użyciem lokalnego LLM-a w środowisku produkcyjnym.
Co zrobisz podczas warsztatu?
Atak
- uruchomisz lokalnego LLM-a,
- przeprowadzisz prompt injection,
- spróbujesz wydobyć chronione informacje,
- uruchomisz automatyczne testy bezpieczeństwa,
- przeanalizujesz zachowanie modelu.
Obrona
- zmienisz konfigurację środowiska,
- zastosujesz mechanizmy zabezpieczające,
- ponownie wykonasz te same testy,
- porównasz wyniki przed i po hardeningu,
- przygotujesz checklistę dalszych działań.
Dla kogo jest ten warsztat?
Warsztat jest przeznaczony dla osób zainteresowanych praktycznym bezpieczeństwem rozwiązań AI, w szczególności dla:
- specjalistów cyberbezpieczeństwa,
- administratorów i inżynierów IT,
- developerów tworzących aplikacje wykorzystujące LLM,
- architektów i DevSecOps,
- osób uruchamiających modele lokalnie,
- osób zainteresowanych AI Red Teamingiem.
Poziom i wymagania
Nie musisz być pentesterem ani specjalistą od machine learningu.
Przyda się podstawowa swoboda w pracy z narzędziami IT, terminalem i aplikacjami wykorzystującymi modele językowe. Warsztat ma przede wszystkim charakter praktyczny.
Co otrzymasz?
- 3 godziny praktycznego warsztatu online,
- możliwość udziału 24.09, 30.09 albo w obu terminach,
- materiały wykorzystywane podczas ćwiczeń,
- scenariusze testowe AI Security,
- checklistę bezpieczeństwa lokalnego środowiska LLM,
- dostęp do nagrania,
- fakturę.
Materiały i źródła
Program warsztatu nawiązuje do współczesnych praktyk bezpieczeństwa aplikacji wykorzystujących generatywną AI oraz podejścia AI Red Teaming.
Zobacz również: inne szkolenia ZALNET.
Szukasz tego szkolenia dla zespołu?
Jeśli interesuje Cię ten warsztat w formule zamkniętej dla zespołu, w dłuższej wersji albo z zakresem dopasowanym do potrzeb organizacji, napisz do nas: szkolenia@zalnet.pl
Kup udział w warsztacie
Jeden zakup daje możliwość udziału
24 września 2026,
30 września 2026
albo w obu terminach.
Cena: 150 zł brutto.