Instalacja Wazuh 4.14 na Ubuntu 24.04 LTS — wdrożenie All-in-one krok po kroku
Instalacja Wazuh na Ubuntu 24.04 LTS to prosty sposób na uruchomienie własnej platformy do monitorowania bezpieczeństwa. W tym poradniku pokażemy, jak wdrożyć Wazuh 4.14 w wariancie All-in-one, korzystając z asystenta instalacji opisanego w oficjalnej dokumentacji Quickstart.
Wszystkie centralne komponenty – Wazuh server, Wazuh indexer oraz Wazuh dashboard – zainstalujemy na jednej maszynie. Ubuntu 24.04 znajduje się na liście systemów zalecanych w dokumentacji Wazuh.
Poradnik obejmuje przygotowanie systemu, instalację, pierwsze logowanie oraz podstawową diagnostykę. Zakładam, że korzystasz z nowego, dedykowanego hosta z Ubuntu Server 24.04 LTS, dostępem do Internetu i kontem z uprawnieniami sudo.
Czym jest Wazuh i co zainstalujemy?
Wazuh jest platformą open source, która łączy możliwości SIEM (z ang. Security Information and Event Management – system do zarządzania informacjami i zdarzeniami bezpieczeństwa w IT) i XDR (ang. Extended Detection and Response – rozszerzone wykrywanie i reagowanie, czyli nowoczesne rozwiązanie z zakresu cyberbezpieczeństwa, które integruje, analizuje i koreluje dane telemetryczne z wielu warstw infrastruktury IT). Pozwala zbierać i analizować dane bezpieczeństwa, wykrywać podejrzane zdarzenia oraz wspierać reagowanie na incydenty.
Wdrażane środowisko obejmuje trzy centralne komponenty:
| Komponent | Zadanie |
|---|---|
| Wazuh server | Analizuje dane i generuje alerty. Obejmuje Wazuh manager oraz Filebeat, który przekazuje dane do indexera. |
| Wazuh indexer | Indeksuje i przechowuje dane, umożliwiając ich wyszukiwanie. |
| Wazuh dashboard | Udostępnia panel WWW do przeglądania zdarzeń i zarządzania środowiskiem. |
Na monitorowanych komputerach instaluje się dodatkowo agentów Wazuh. Zbierają oni dane i przesyłają je do serwera. Instalacja centralnych komponentów nie oznacza automatycznego wdrożenia agentów na pozostałych urządzeniach.
Wariant All-in-one dobrze nadaje się do laboratorium i niewielkiego środowiska. Wszystkie komponenty współdzielą jednak zasoby jednej maszyny. Trzeba więc uwzględnić, że jej awaria zatrzyma całą platformę.
Instalacja Wazuh — wymagania sprzętowe
W oficjalnym Quickstart podano następujące zalecenia dla wdrożenia centralnych komponentów na jednym hoście:
| Liczba agentów | CPU | RAM | Przestrzeń dyskowa przy założeniu 90 dni danych |
|---|---|---|---|
| 1–25 | 4 vCPU | 8 GiB | 50 GB |
| 26–50 | 8 vCPU | 8 GiB | 100 GB |
| 51–100 | 8 vCPU | 8 GiB | 200 GB |
Wymagania zależą od ilości przetwarzanych danych. Wskazane 90 dni jest założeniem do oszacowania przestrzeni dyskowej, a nie automatycznie skonfigurowaną retencją.
Na potrzeby małego laboratorium możesz przygotować maszynę wirtualną z:
- 4 vCPU,
- 8 GiB RAM,
- dyskiem 100 GB,
- Ubuntu Server 24.04 LTS,
- stałym adresem IP lub rezerwacją DHCP.
Dysk 100 GB to propozycja laboratoryjna z dodatkowym miejscem na system i pracę z platformą. Po uruchomieniu monitoruj rzeczywiste zużycie zasobów.
Obsługiwane wersje systemu Ubuntu (dla procesorów x86_64/AMD64 lub AARCH64/ARM64) to: 16.04, 18.04, 20.04, 22.04 oraz 24.04.
Krok 1. Instalacja Wazuh – przygotowanie Ubuntu 24.04 LTS
Wszystkie poniższe polecenia wykonuj na maszynie Ubuntu przeznaczonej dla Wazuh. Jeśli korzystasz z Hyper-V, uruchamiaj je wewnątrz maszyny wirtualnej, przez konsolę lub połączenie SSH.
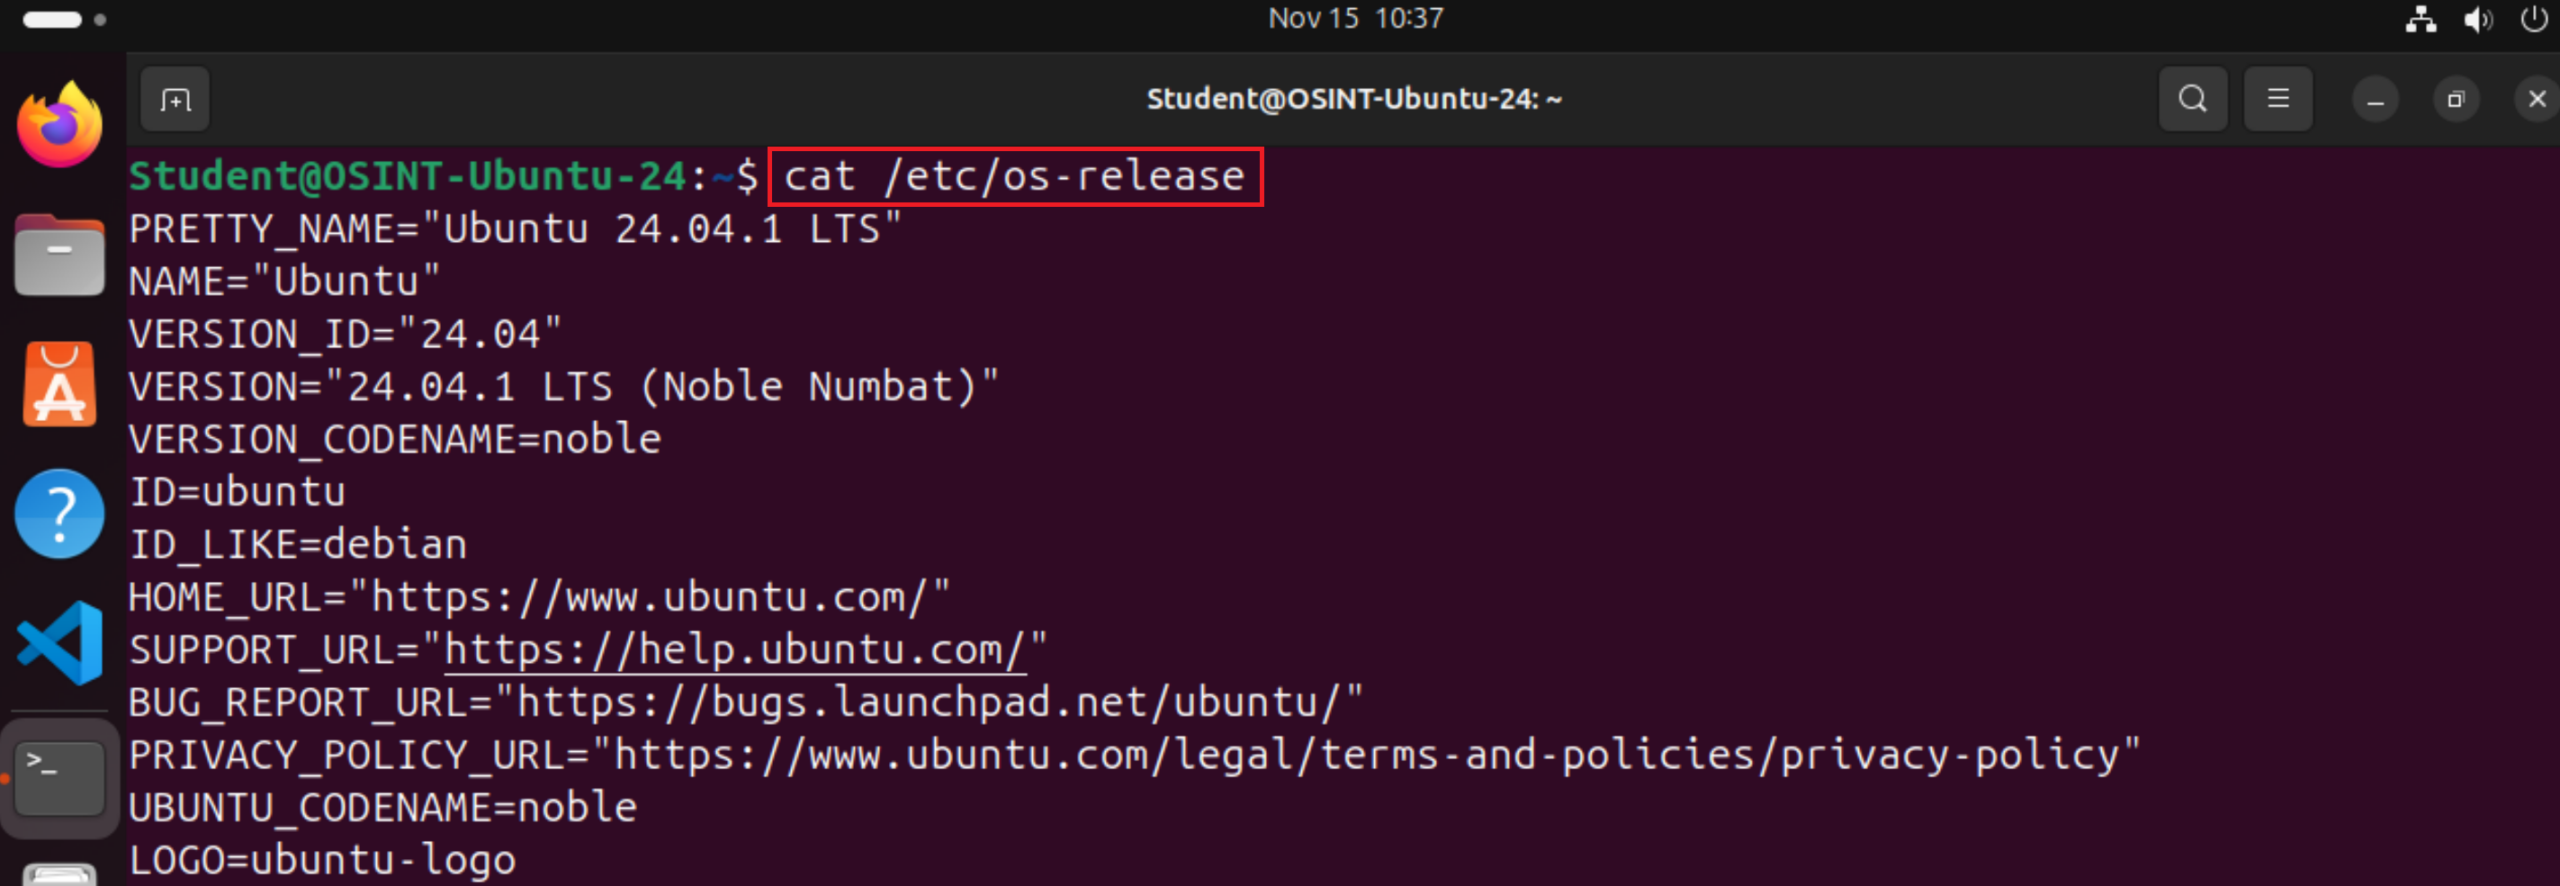
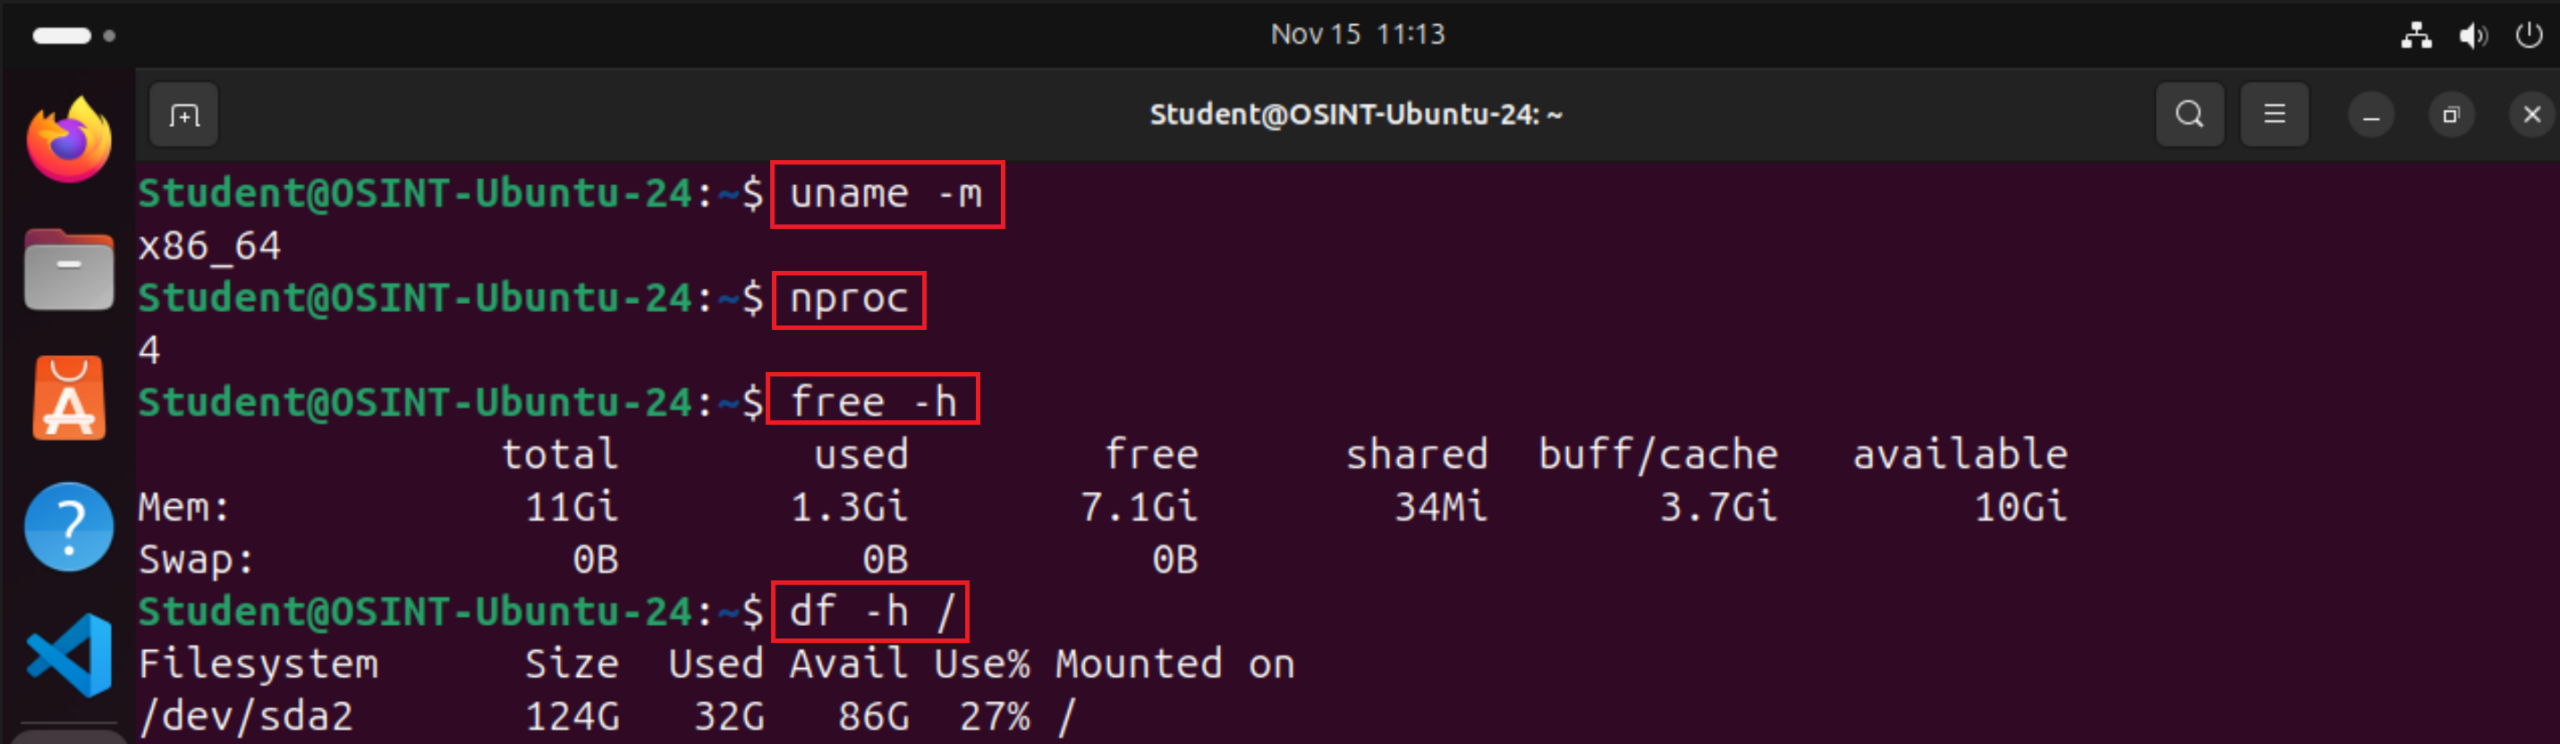
Sprawdzenie wersji systemu i zasobów
cat /etc/os-release
uname -m
nproc
free -h
df -h /
Polecenia pokazują kolejno:
- informacje o systemie operacyjnym,
- architekturę procesora,
- liczbę dostępnych procesorów logicznych,
- pamięć RAM,
- wykorzystanie głównego systemu plików.
Sprawdź, czy system ma wersję 24.04 i czy maszyna otrzymała zaplanowane zasoby.
Aktualizacja systemu
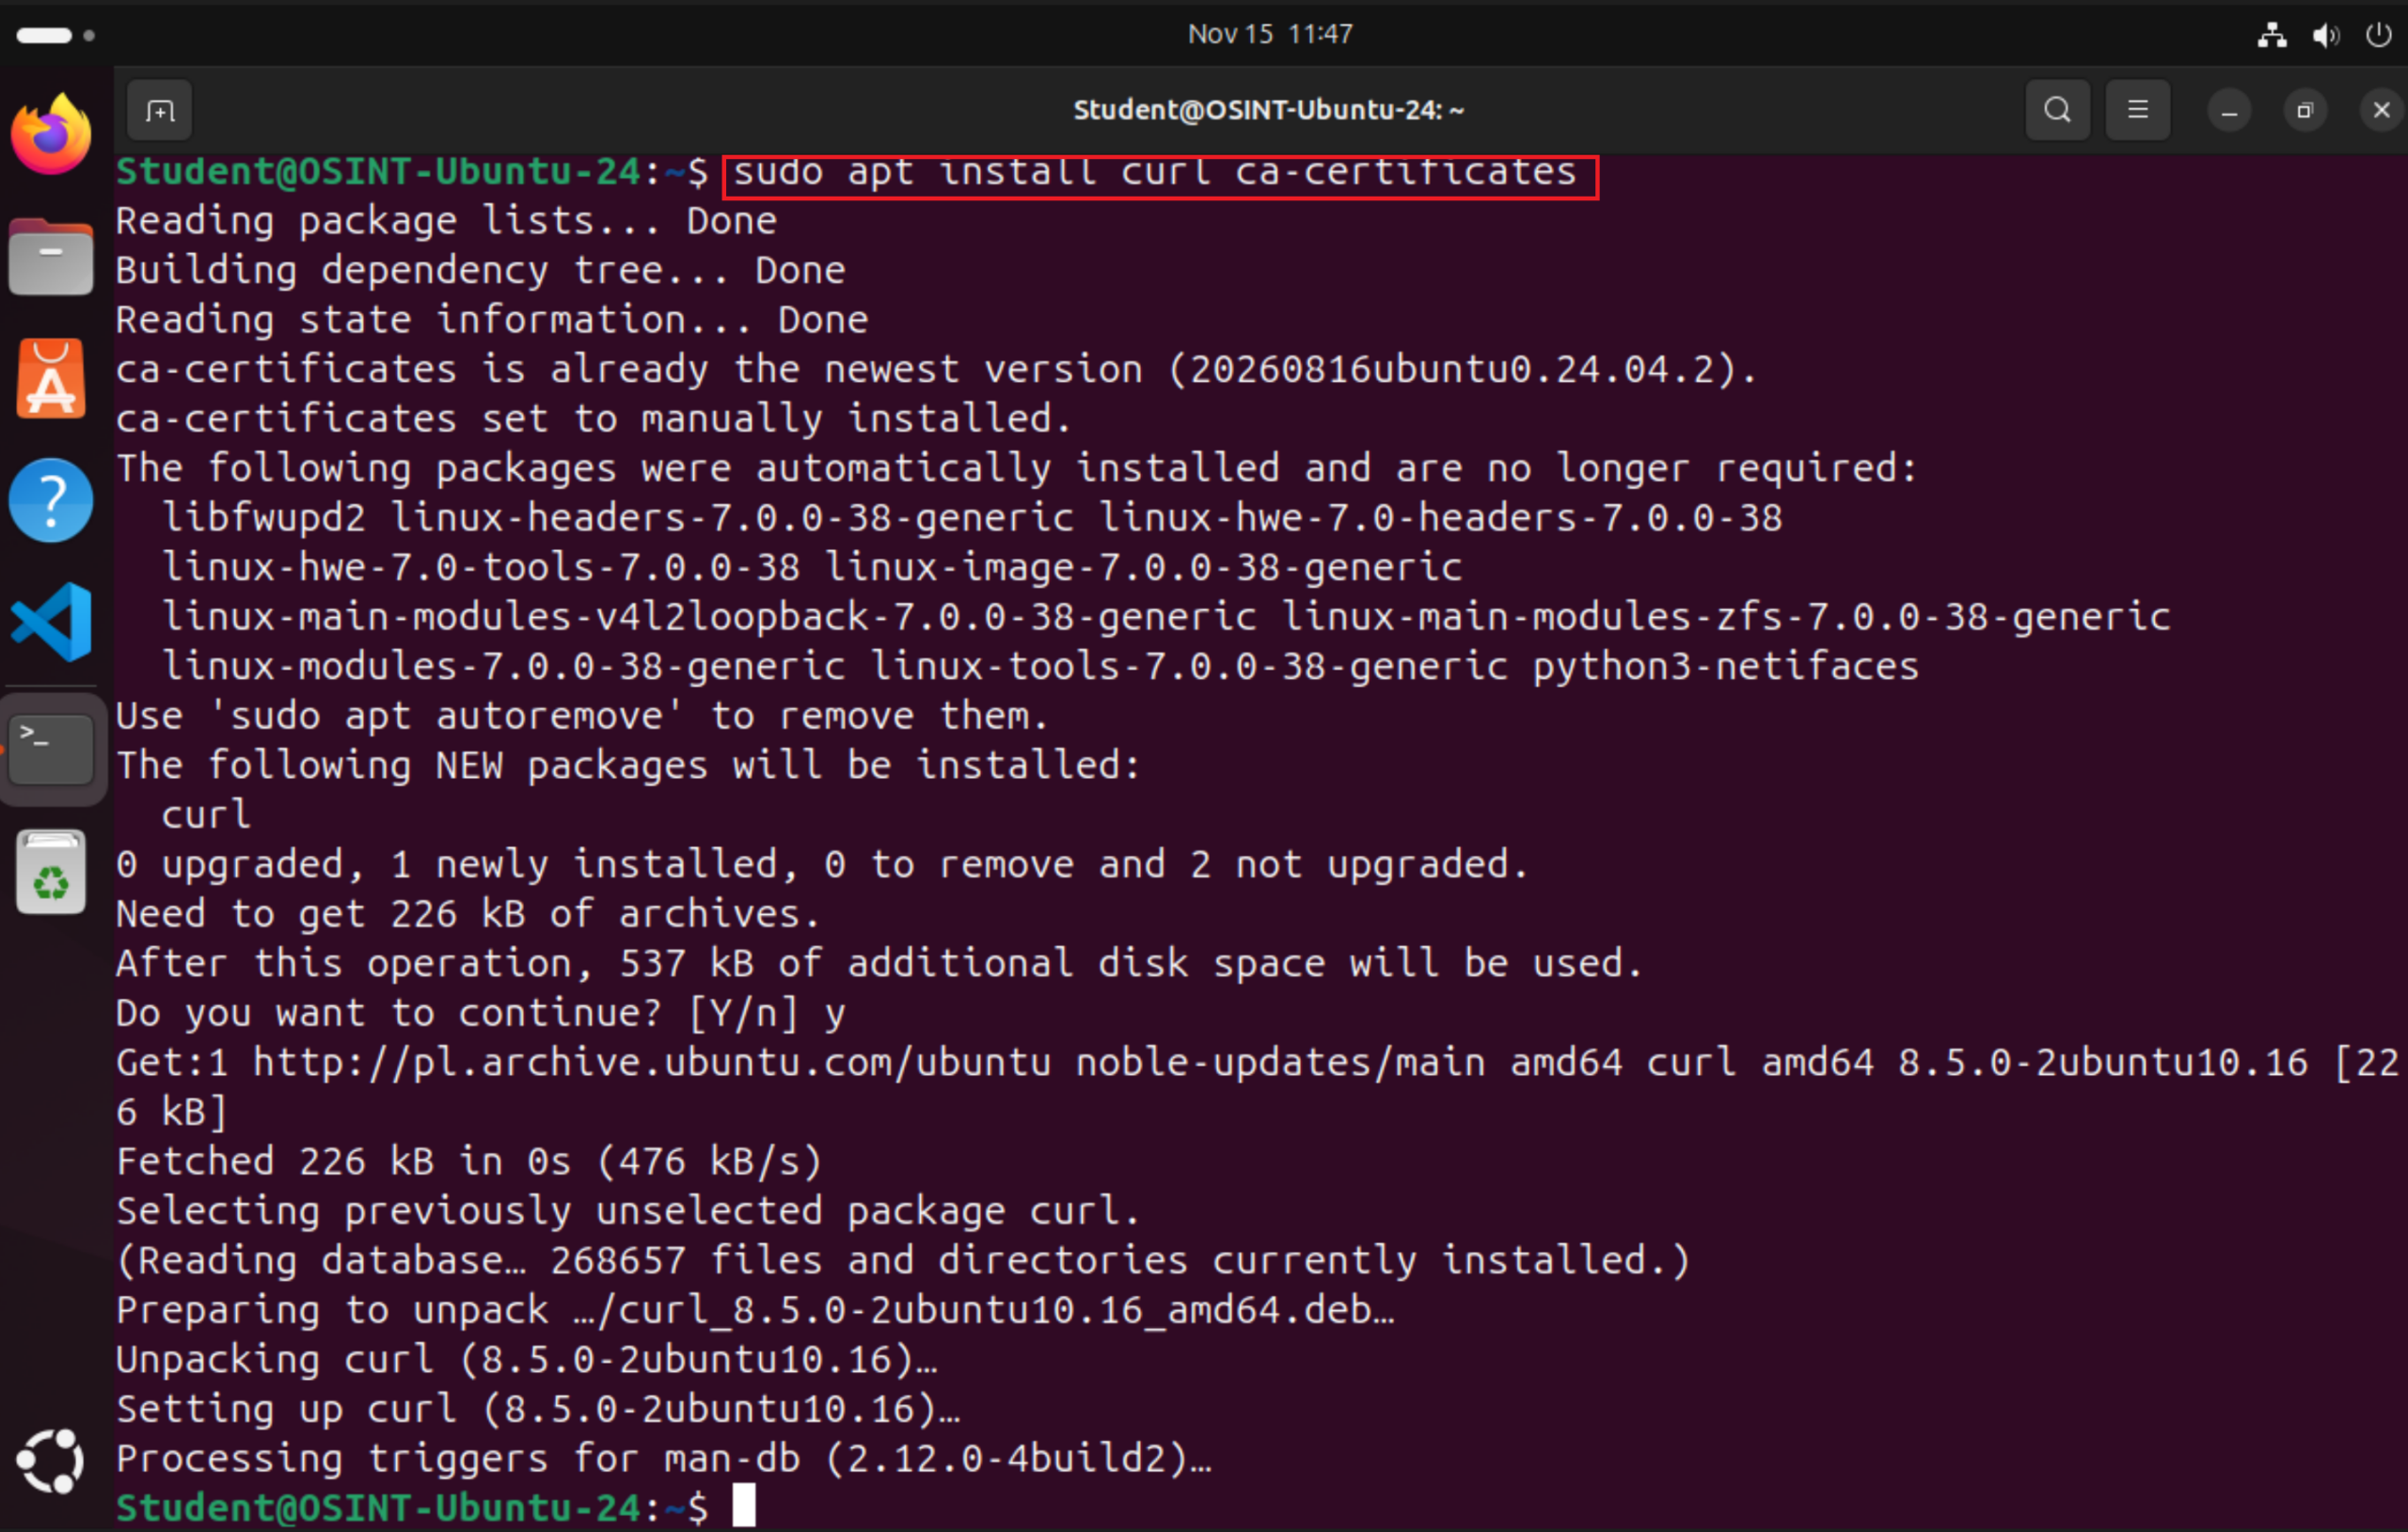
sudo apt update
sudo apt upgrade
sudo apt install curl ca-certificates
Komenda apt update odświeża informacje o dostępnych pakietach. apt upgrade instaluje aktualizacje, natomiast ostatnie polecenie zapewnia dostępność narzędzia curl i certyfikatów urzędów certyfikacji.
Sprawdź, czy system wymaga ponownego uruchomienia:
test -f /var/run/reboot-required && cat /var/run/reboot-requiredJeśli pojawi się komunikat o konieczności restartu, wykonaj:
sudo reboot
Następnie ponownie zaloguj się do Ubuntu.
Sprawdzenie adresu IP, routingu i czasu
ip -br address
ip route
timedatectl status
getent hosts packages.wazuh.com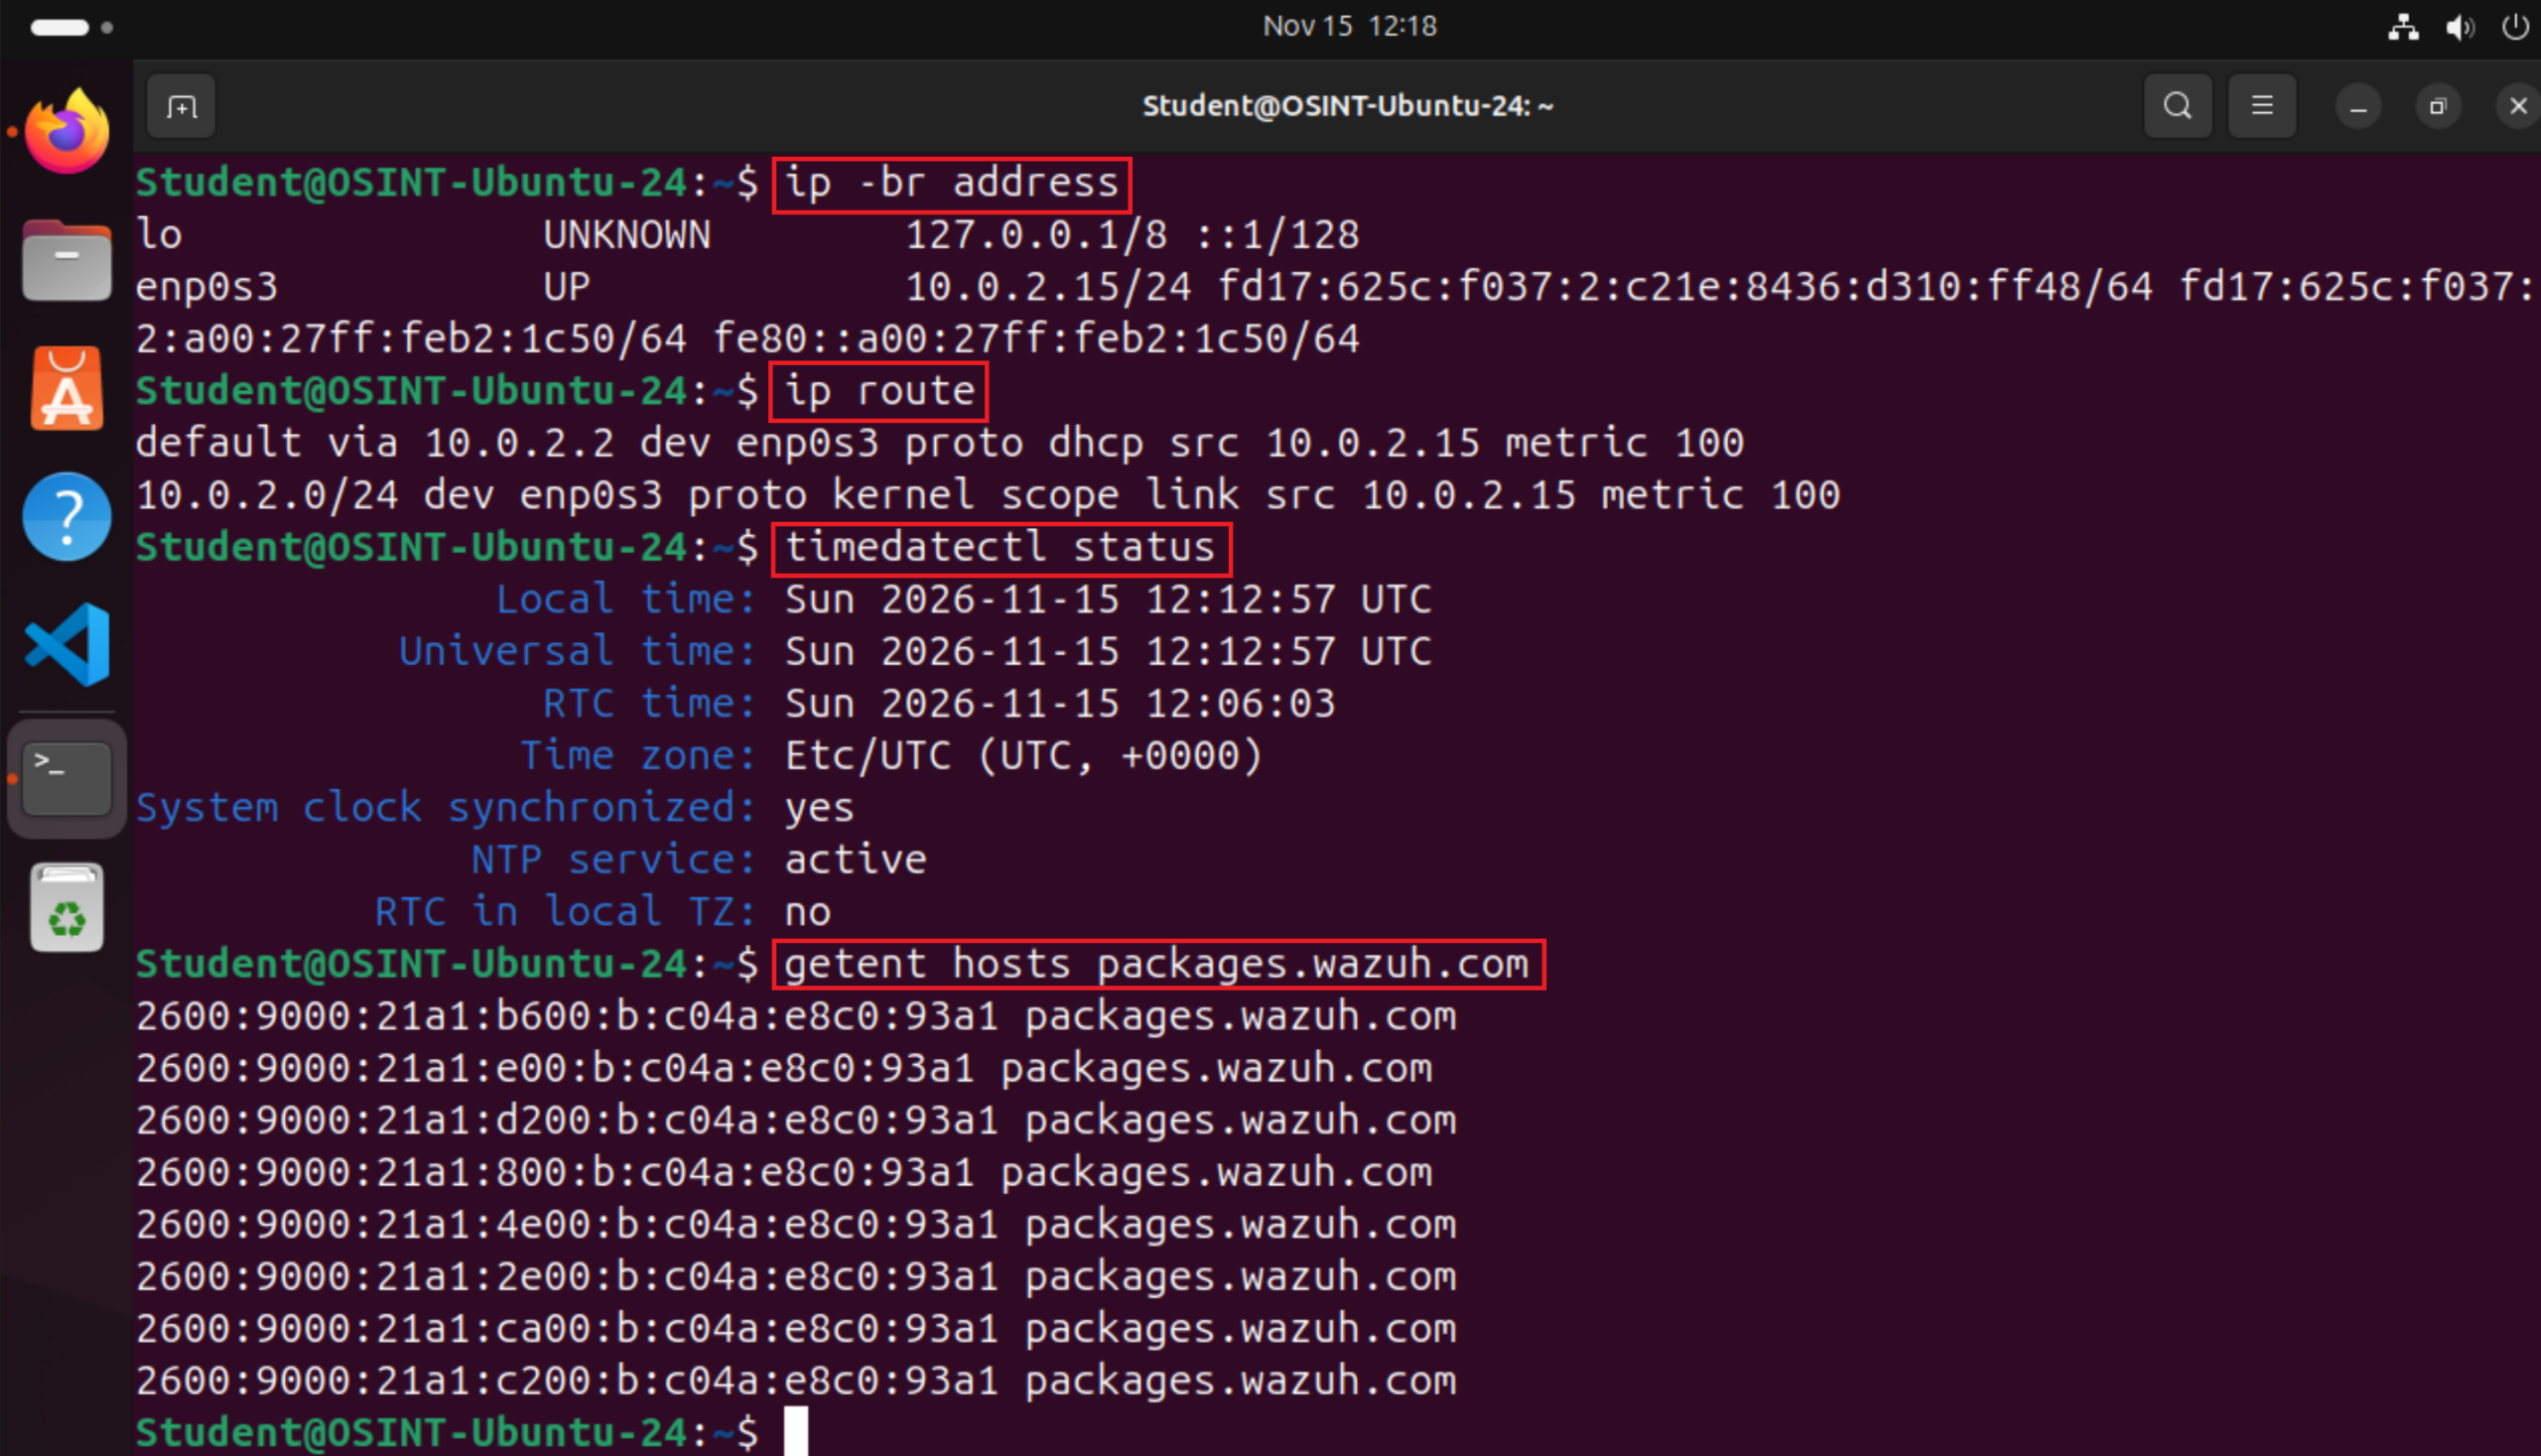
Co oznacza wynik ip -br address?
| Wynik | Znaczenie |
|---|---|
lo UNKNOWN | Interfejs pętli zwrotnej. Taki stan jest normalny dla lo. |
127.0.0.1/8 i ::1/128 | Adresy odnoszące się do tej samej maszyny. |
enp0s3 UP | Karta sieciowa jest aktywna. |
10.0.2.15/24 | Aktualny adres IPv4 maszyny. |
Adresy zaczynające się od fd17: i fe80: | Adresy IPv6. |
Aby wyświetlić wyłącznie IPv4, użyj:
ip -4 -br addressAdres 10.0.2.15 i brama 10.0.2.2 są typowe dla domyślnej sieci NAT w VirtualBox. Jeżeli korzystasz z tego programu, wynik odpowiada jego standardowej konfiguracji.
Podany wcześniej w poradniku adres 10.0.2.15 był przykładem – Twoja maszyna nie musi mieć takiego adresu. Przed otwarciem panelu Wazuh z przeglądarki na komputerze gospodarza trzeba jednak uwzględnić tryb sieci maszyny wirtualnej: przy domyślnym NAT zwykle potrzebne jest przekierowanie portu lub dodatkowa konfiguracja sieci. Zapisz adres IP dostępny z komputera administratora. W dalszej części poradnika będziemy używali adresu IP dla przykładowej maszyny używanej w tym tutorialu: 10.0.2.15.
Sprawdź również synchronizację czasu. Poprawne znaczniki czasu są potrzebne do analizy zdarzeń, a błędny zegar może dodatkowo utrudniać obsługę połączeń TLS.
Jak widzimy, zegar jest poprawnie zsynchronizowany, ale Ubuntu ma ustawioną strefę UTC zamiast polskiej.
Ustawienie polskiej strefy czasowej
Wykonaj poniższe polecenie:
sudo timedatectl set-timezone Europe/Warsaw
timedatectl status
Polecenie set-timezone zmienia strefę używaną do wyświetlania czasu.
Dla momentu pokazanego na zrzucie wynik powinien wyglądać następująco:
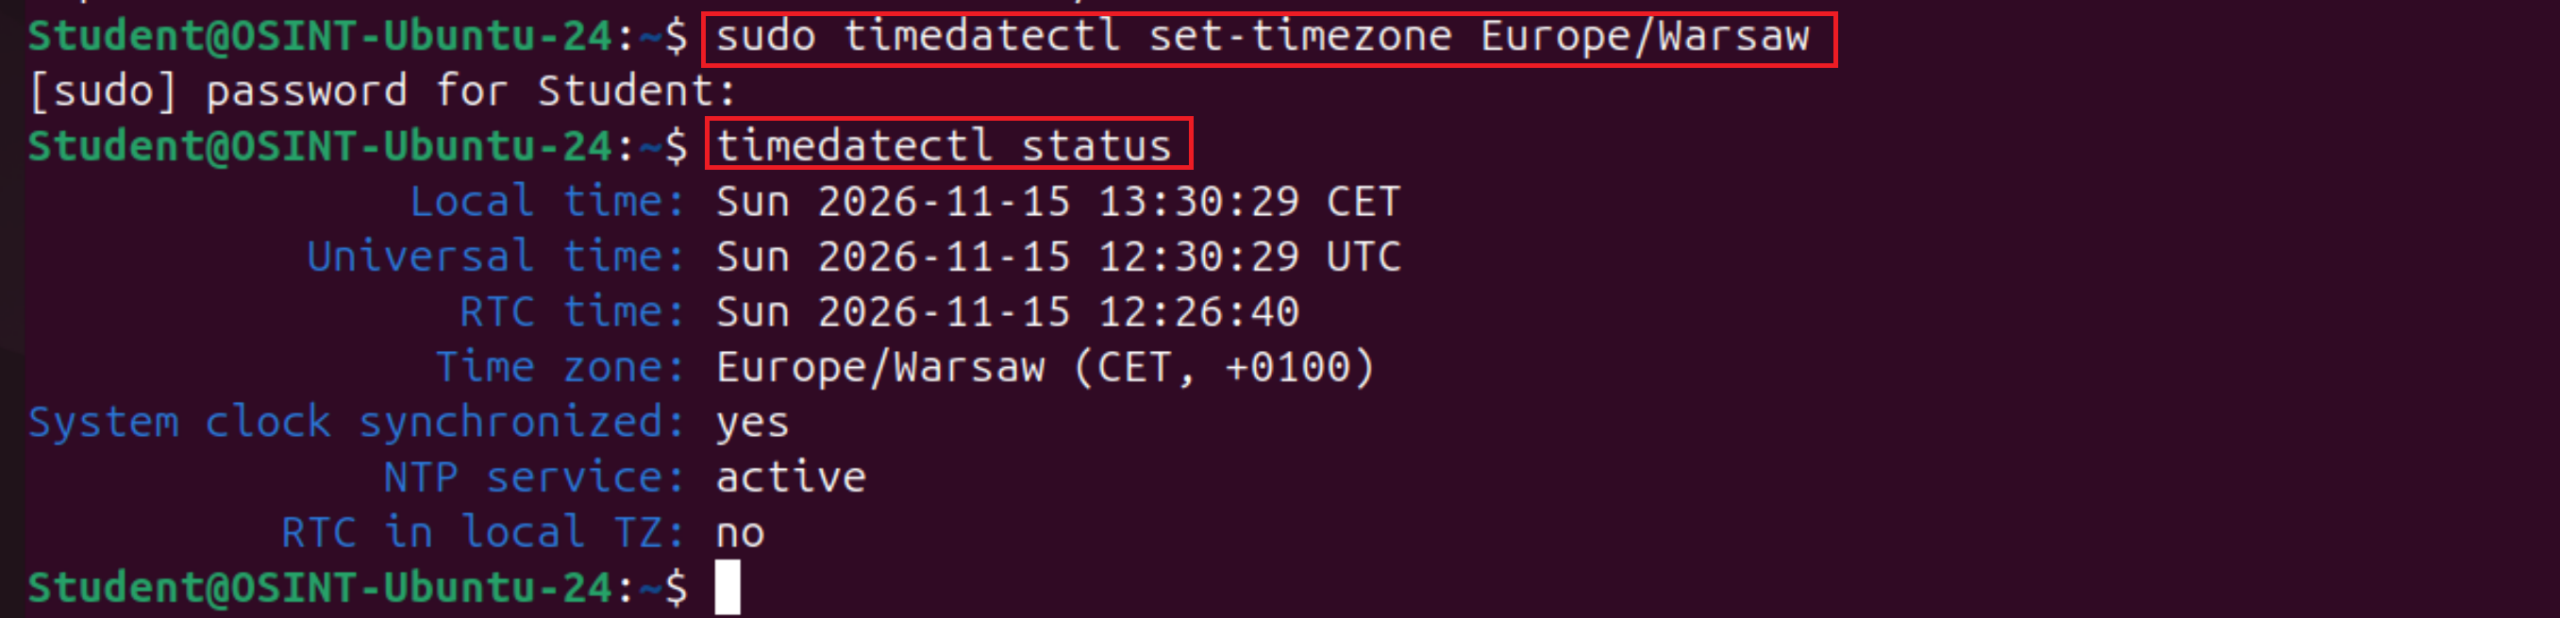
Nie dodawaj godziny ręcznie i nie wyłączaj NTP. Strefa Europe/Warsaw uwzględni również zmianę czasu na letni. Universal time nadal będzie pokazywać UTC, a ustawienie RTC in local TZ: no pozostaw bez zmian.
Krok 2. Instalacja Wazuh przez Asystenta Instalacji
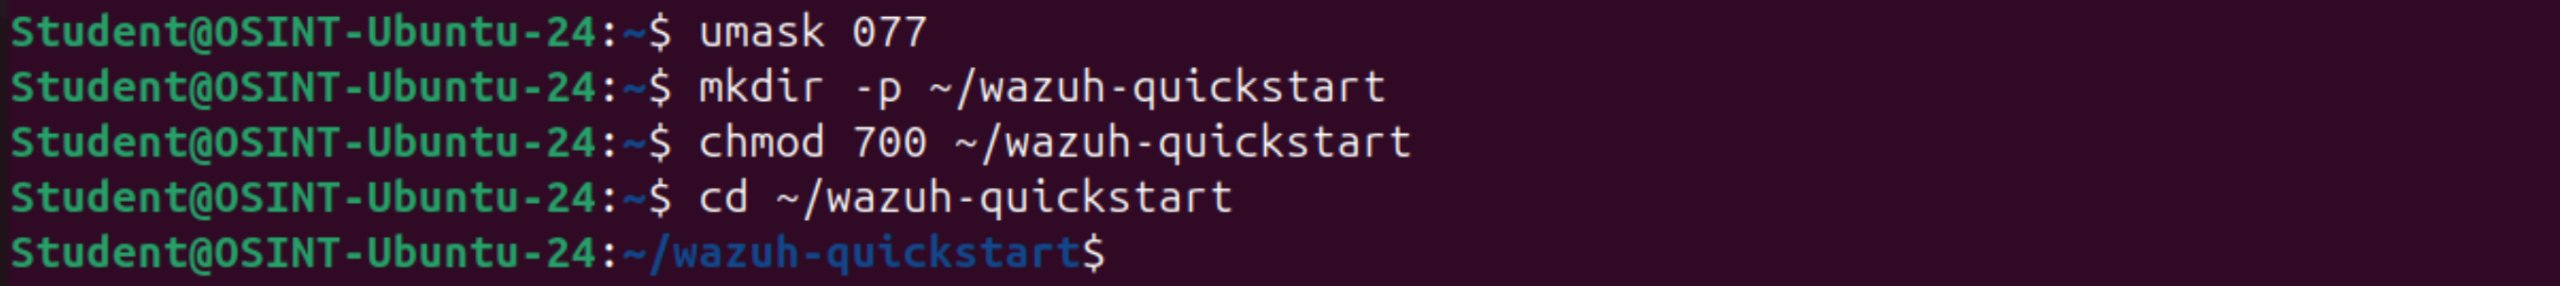
Aby instalacja Wazuh przebiegła bez większych problemów, należy utworzyć osobny katalog roboczy:
umask 077
mkdir -p ~/wazuh-quickstart
chmod 700 ~/wazuh-quickstart
cd ~/wazuh-quickstart
Katalog będzie dostępny wyłącznie dla jego właściciela. Maska 077 ograniczy uprawnienia do nowo tworzonych plików.
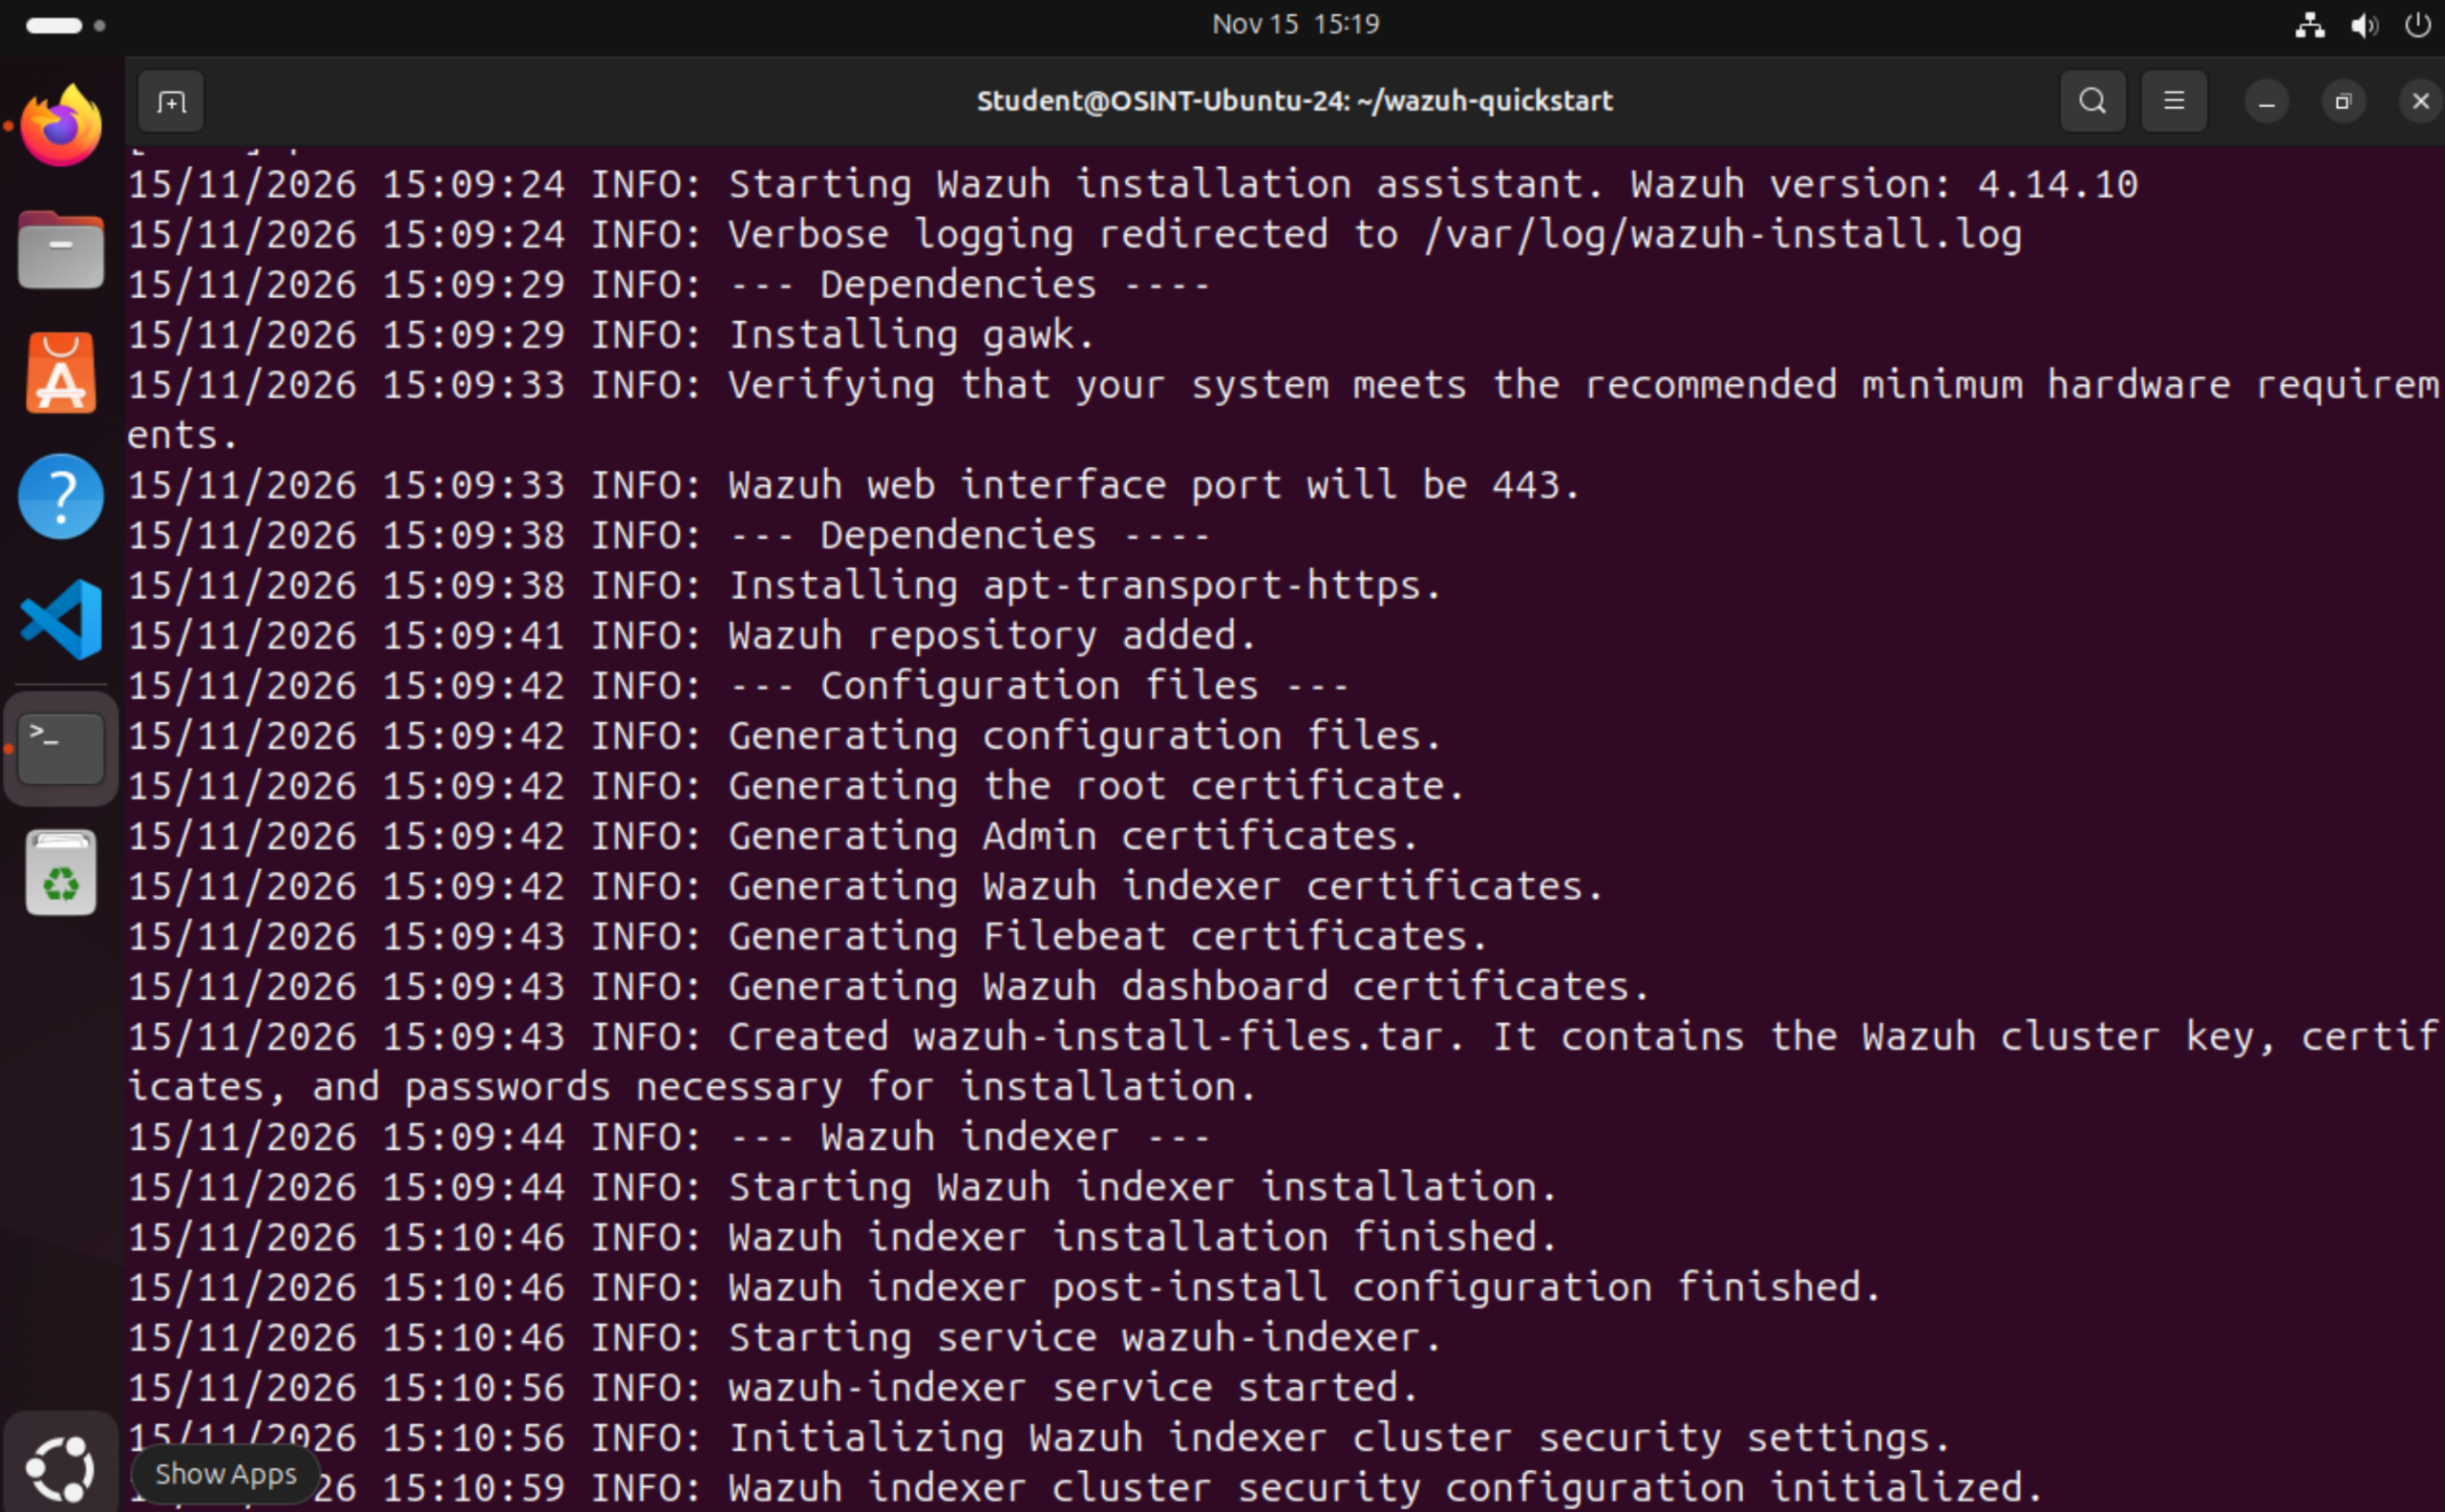
Następnie pobierz i uruchom polecenie instalujące asystenta instalacji z oficjalnego Quickstart dla gałęzi Wazuh 4.14. Instalacja wszystkich komponentów na jednym serwerze odbywa się za pomocą jednego polecenia.
W terminalu wykonaj poniższe polecenie, uruchamiające skrypt instalacyjny asystenta Wazuh z flagą pełnej automatyzacji (-a). Flaga -a uruchamia tryb pełnej automatyzacji, wdrażając Server, Indexer i Dashboard na obecnym serwerze (instalacja All-in-one).
curl -sO https://packages.wazuh.com/4.14/wazuh-install.sh && sudo bash ./wazuh-install.sh -a
Poszczególne elementy polecenia oznaczają:
- curl -sO — pobranie skryptu i zapisanie go pod oryginalną nazwą;
- && — uruchomienie następnego polecenia po pomyślnym zakończeniu poprzedniego;
- sudo bash — wykonanie instalatora z uprawnieniami administratora;
- -a — wdrożenie centralnych komponentów na jednym hoście.
Wariant z wcześniejszym podglądem skryptu
Jeśli chcesz obejrzeć plik przed uruchomieniem, możesz rozdzielić pobieranie i instalację:
curl -fSsLO https://packages.wazuh.com/4.14/wazuh-install.sh
less wazuh-install.sh
sudo bash ./wazuh-install.sh -a
Podgląd w less zakończ klawiszem q.
!! Wybierz jeden z powyższych wariantów. Nie uruchamiaj instalacji dwukrotnie.
Poczekaj na zakończenie działania asystenta. Nie zamykaj terminala podczas instalowania pakietów i konfigurowania usług.
Adres skryptu wskazuje serię 4.14. Konkretne wydanie poprawkowe, czyli 4.14.x, sprawdzisz po instalacji.
Krok 3. Zapisanie danych logowania
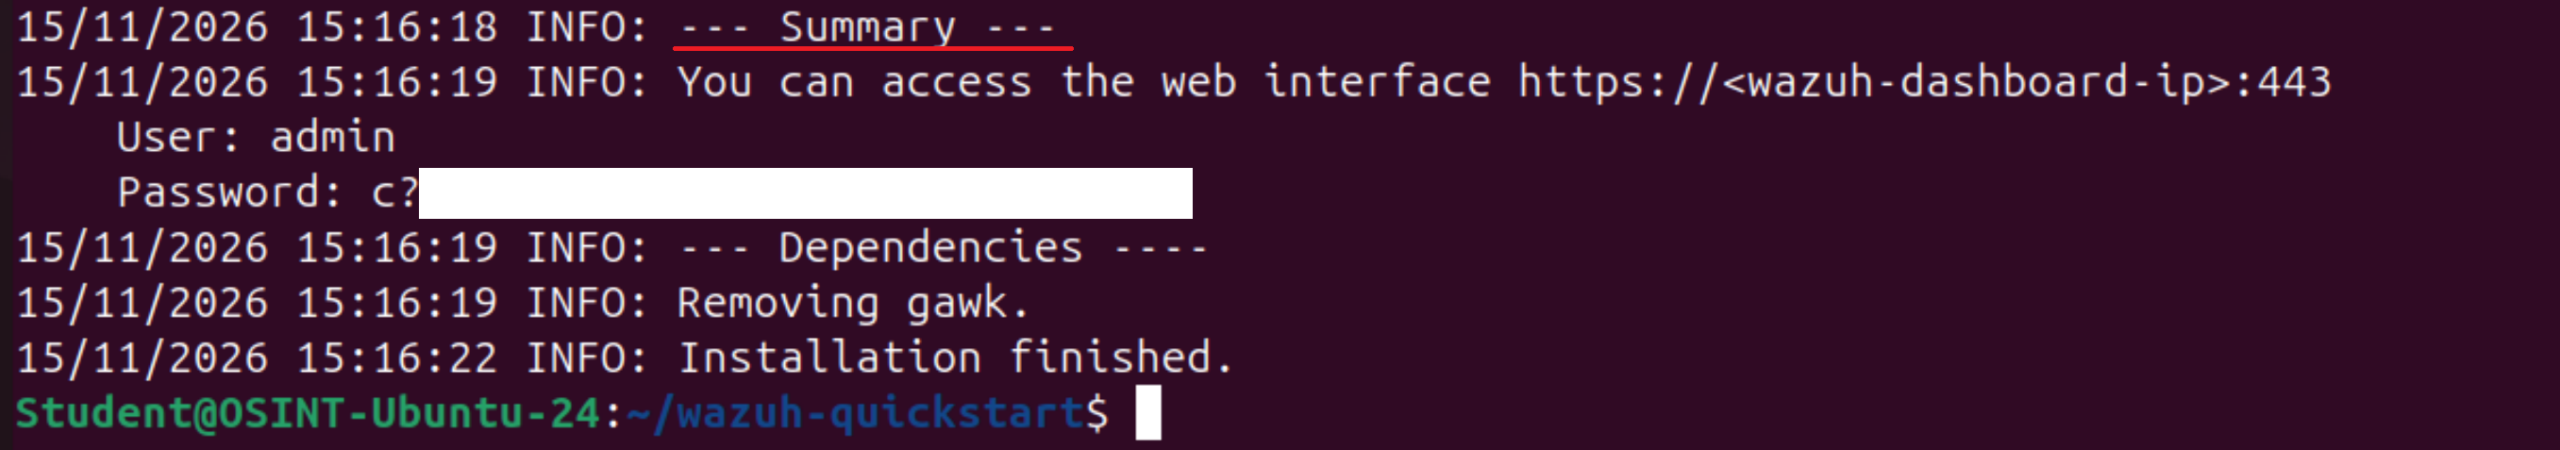
Po pomyślnej instalacji asystent wyświetli adres panelu, nazwę użytkownika admin i wygenerowane hasło.
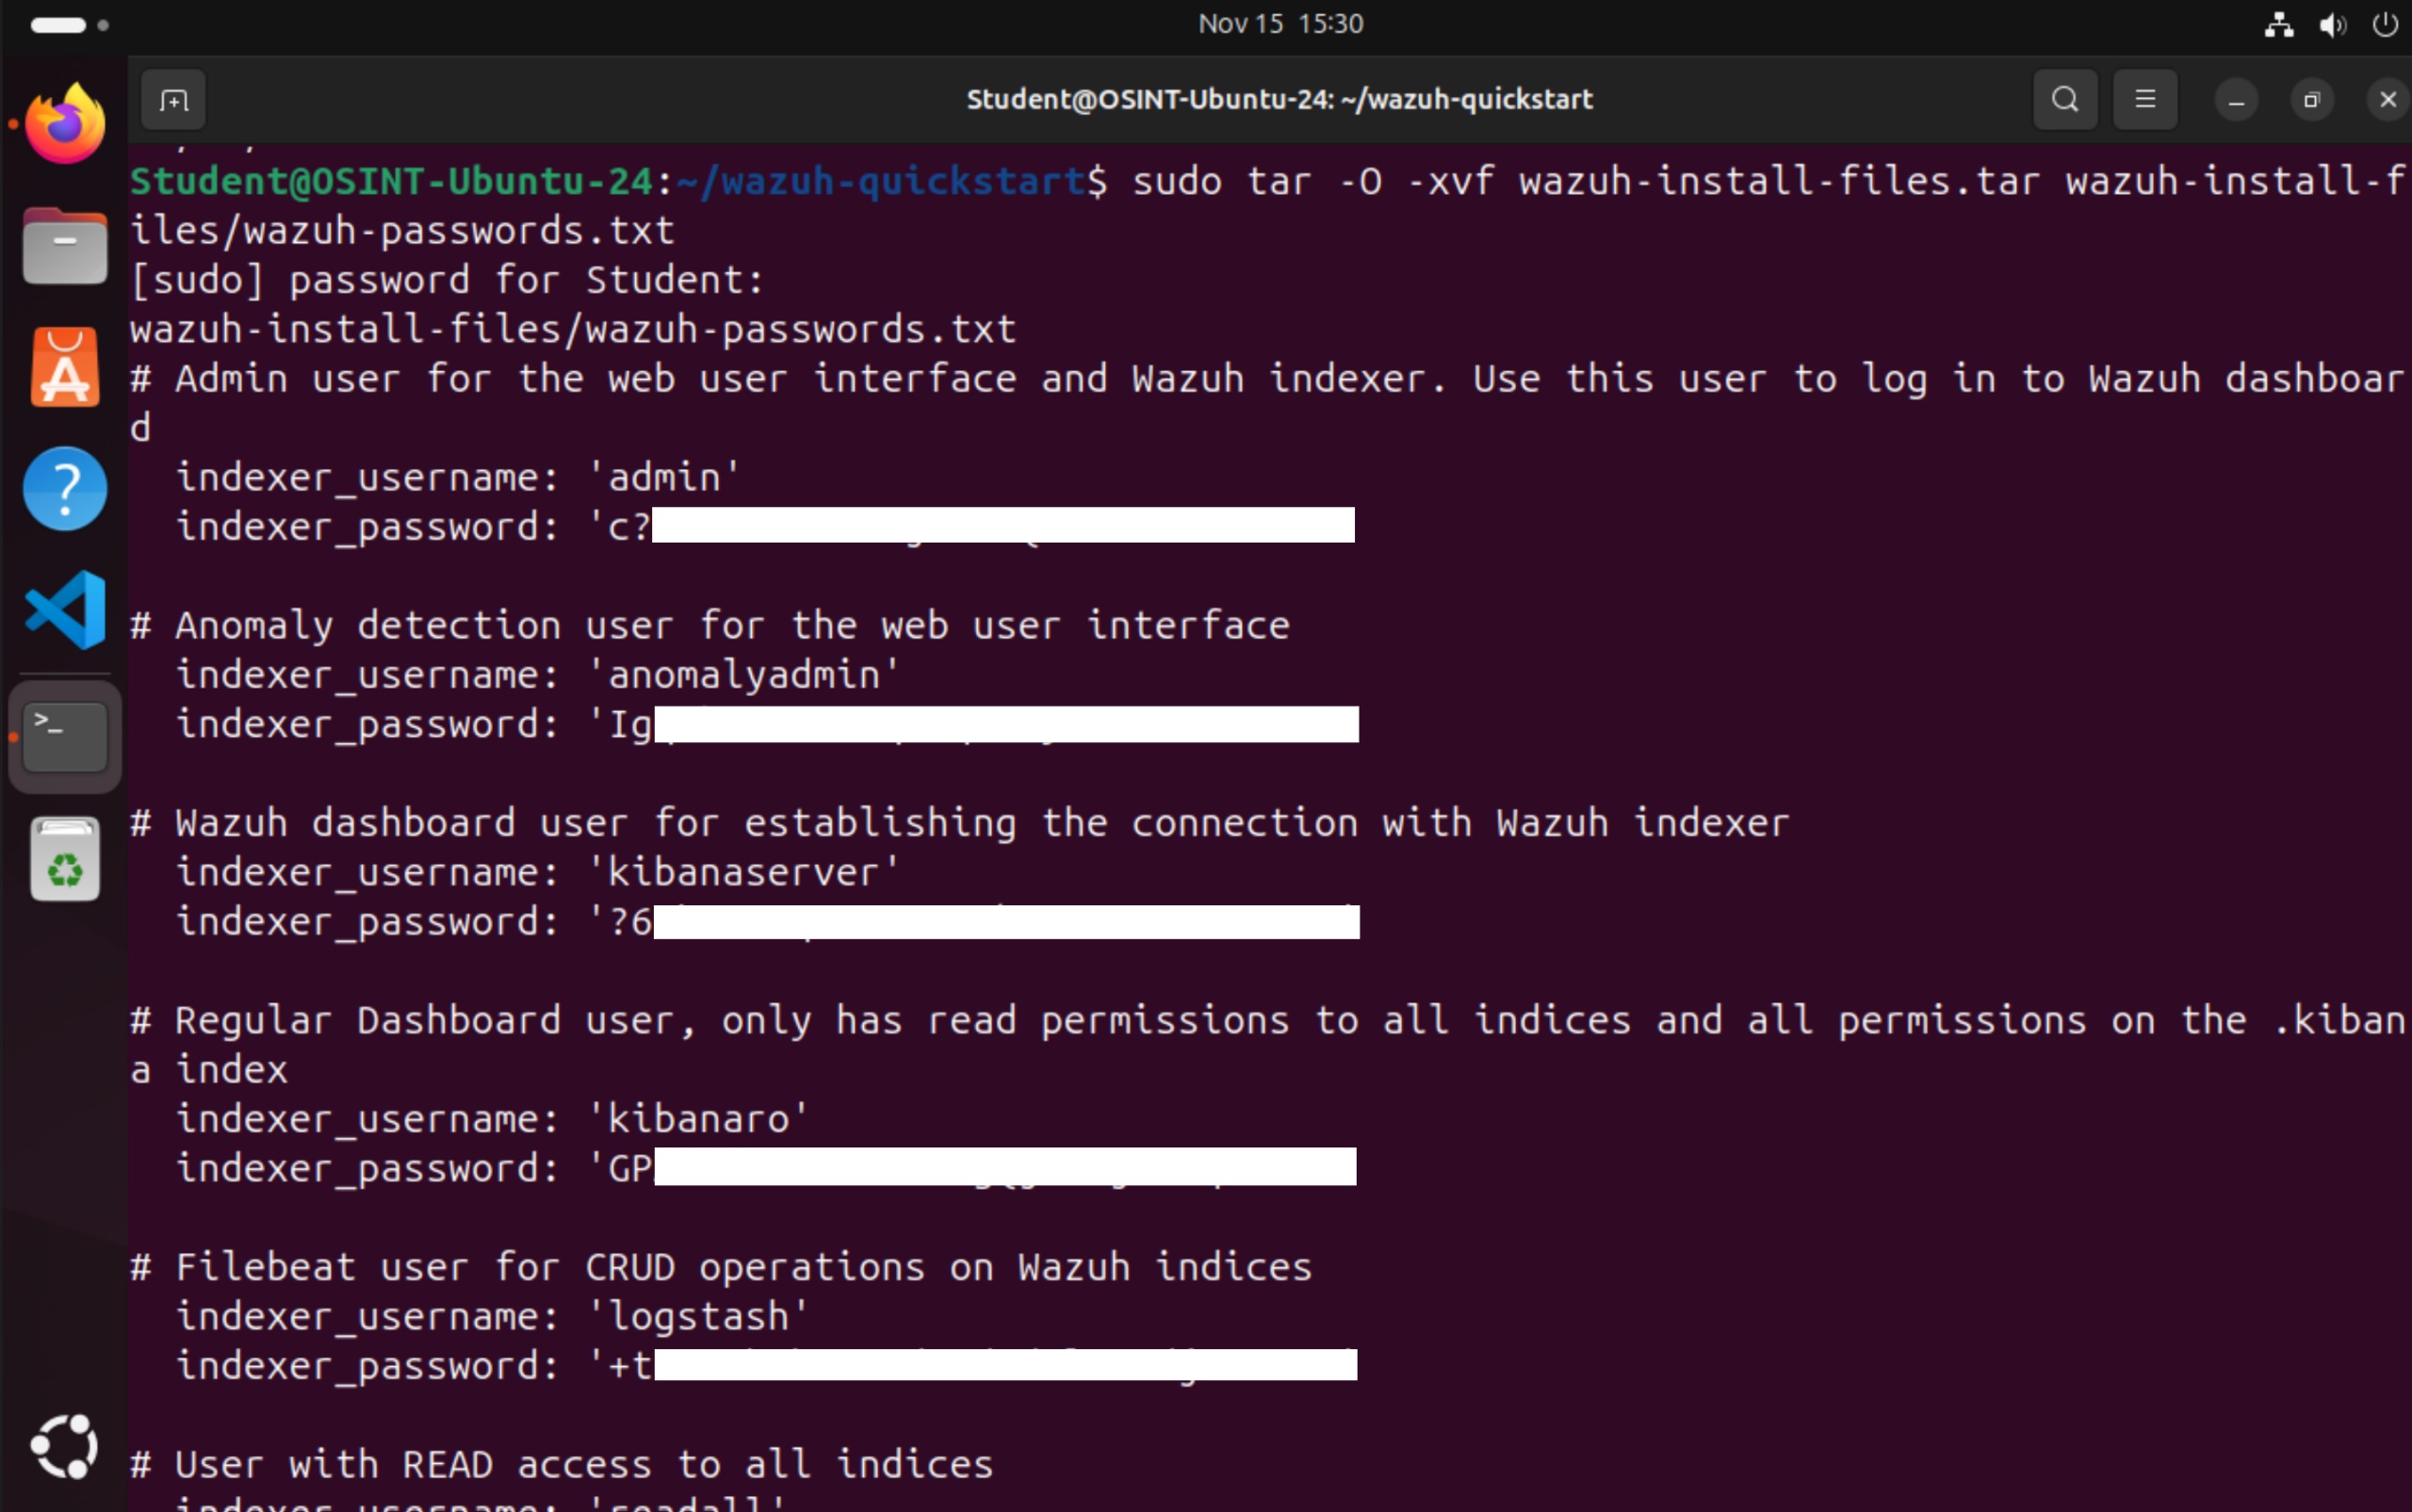
Dane uwierzytelniające znajdują się także w pliku wazuh-passwords.txt, wewnątrz archiwum wazuh-install-files.tar. Możesz je odczytać poleceniem:
sudo tar -O -xvf wazuh-install-files.tar wazuh-install-files/wazuh-passwords.txtArchiwum zawiera również materiały konfiguracyjne i certyfikaty.
Ogranicz dostęp do tego pliku:
sudo chmod 600 wazuh-install-files.tar
Wynik polecenia odczytującego hasła zawiera poufne informacje. Nie publikuj go na zrzutach ekranu ani w zgłoszeniach technicznych. Potrzebne dane zapisz w menedżerze haseł, a archiwum przechowuj w zabezpieczonej lokalizacji.
Krok 4: Wyłączenie automatycznych aktualizacji repozytorium (Akcja zalecana)
Oficjalna dokumentacja silnie zaleca wyłączenie repozytoriów pakietów Wazuh tuż po udanej instalacji, aby zapobiec przypadkowym, automatycznym aktualizacjom, które mogłyby uszkodzić środowisko. Dla systemów Ubuntu wykonaj:
sudo sed -i "s/^deb /#deb /" /etc/apt/sources.list.d/wazuh.list
sudo apt update
Polecenie komentuje wpis repozytorium Wazuh.
Sprawdź rezultat:
cat /etc/apt/sources.list.d/wazuh.listWpis powinien zaczynać się od:
#deb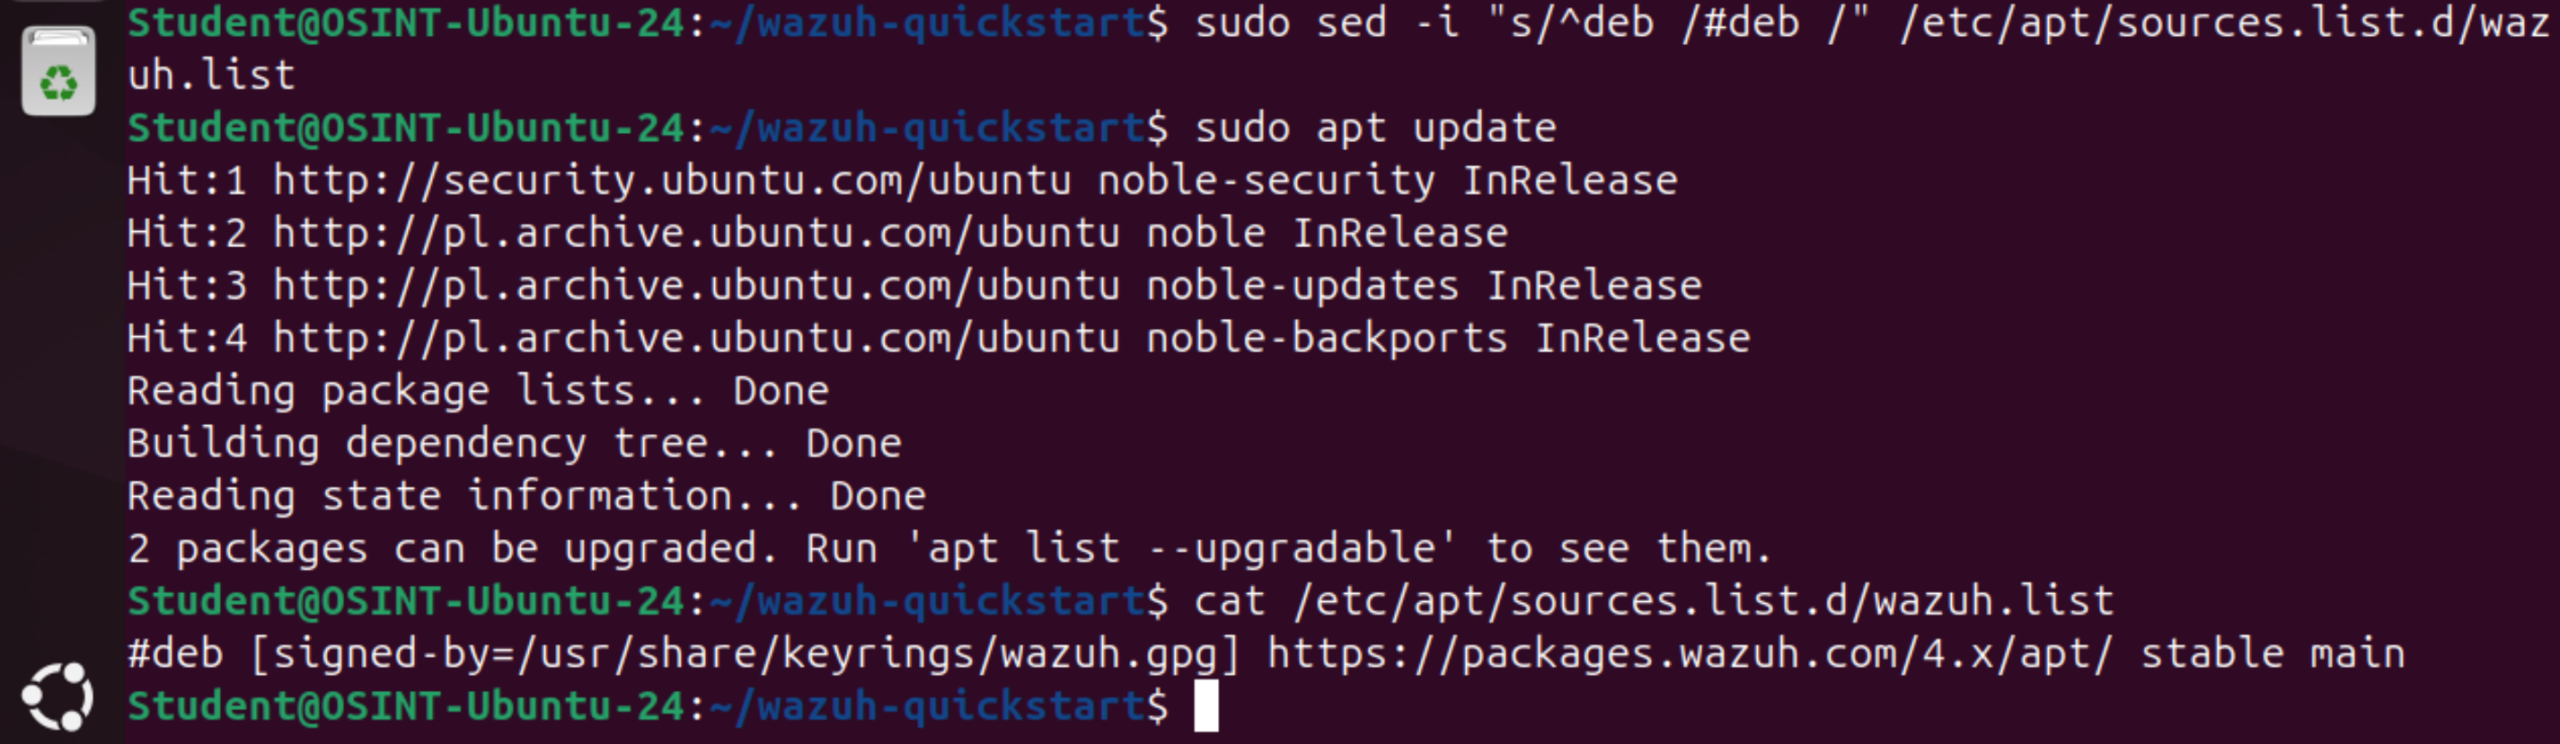
Ta zmiana dotyczy repozytorium Wazuh. Aktualizacje Ubuntu nadal mogą być instalowane.
Wyłączenie repozytorium nie oznacza rezygnacji z aktualizacji platformy. Warto zaplanować je jako osobny proces: ze sprawdzeniem zgodności wersji, kopią zapasową i testem po wdrożeniu.
Krok 5. Pierwsze logowanie do Wazuh dashboard
Na komputerze administratora otwórz przeglądarkę i przejdź pod adres własnego serwera:
https://10.0.2.15Użyj:
- loginu: admin,
- hasła: wygenerowanego podczas instalacji.
Przeglądarka może wyświetlić ostrzeżenie, ponieważ certyfikat instalacyjny nie został wystawiony przez zaufany przez nią urząd certyfikacji. Dokumentacja opisuje możliwość zastosowania wyjątku, zaimportowania zaufanego CA lub skonfigurowania certyfikatu z zaufanego urzędu.
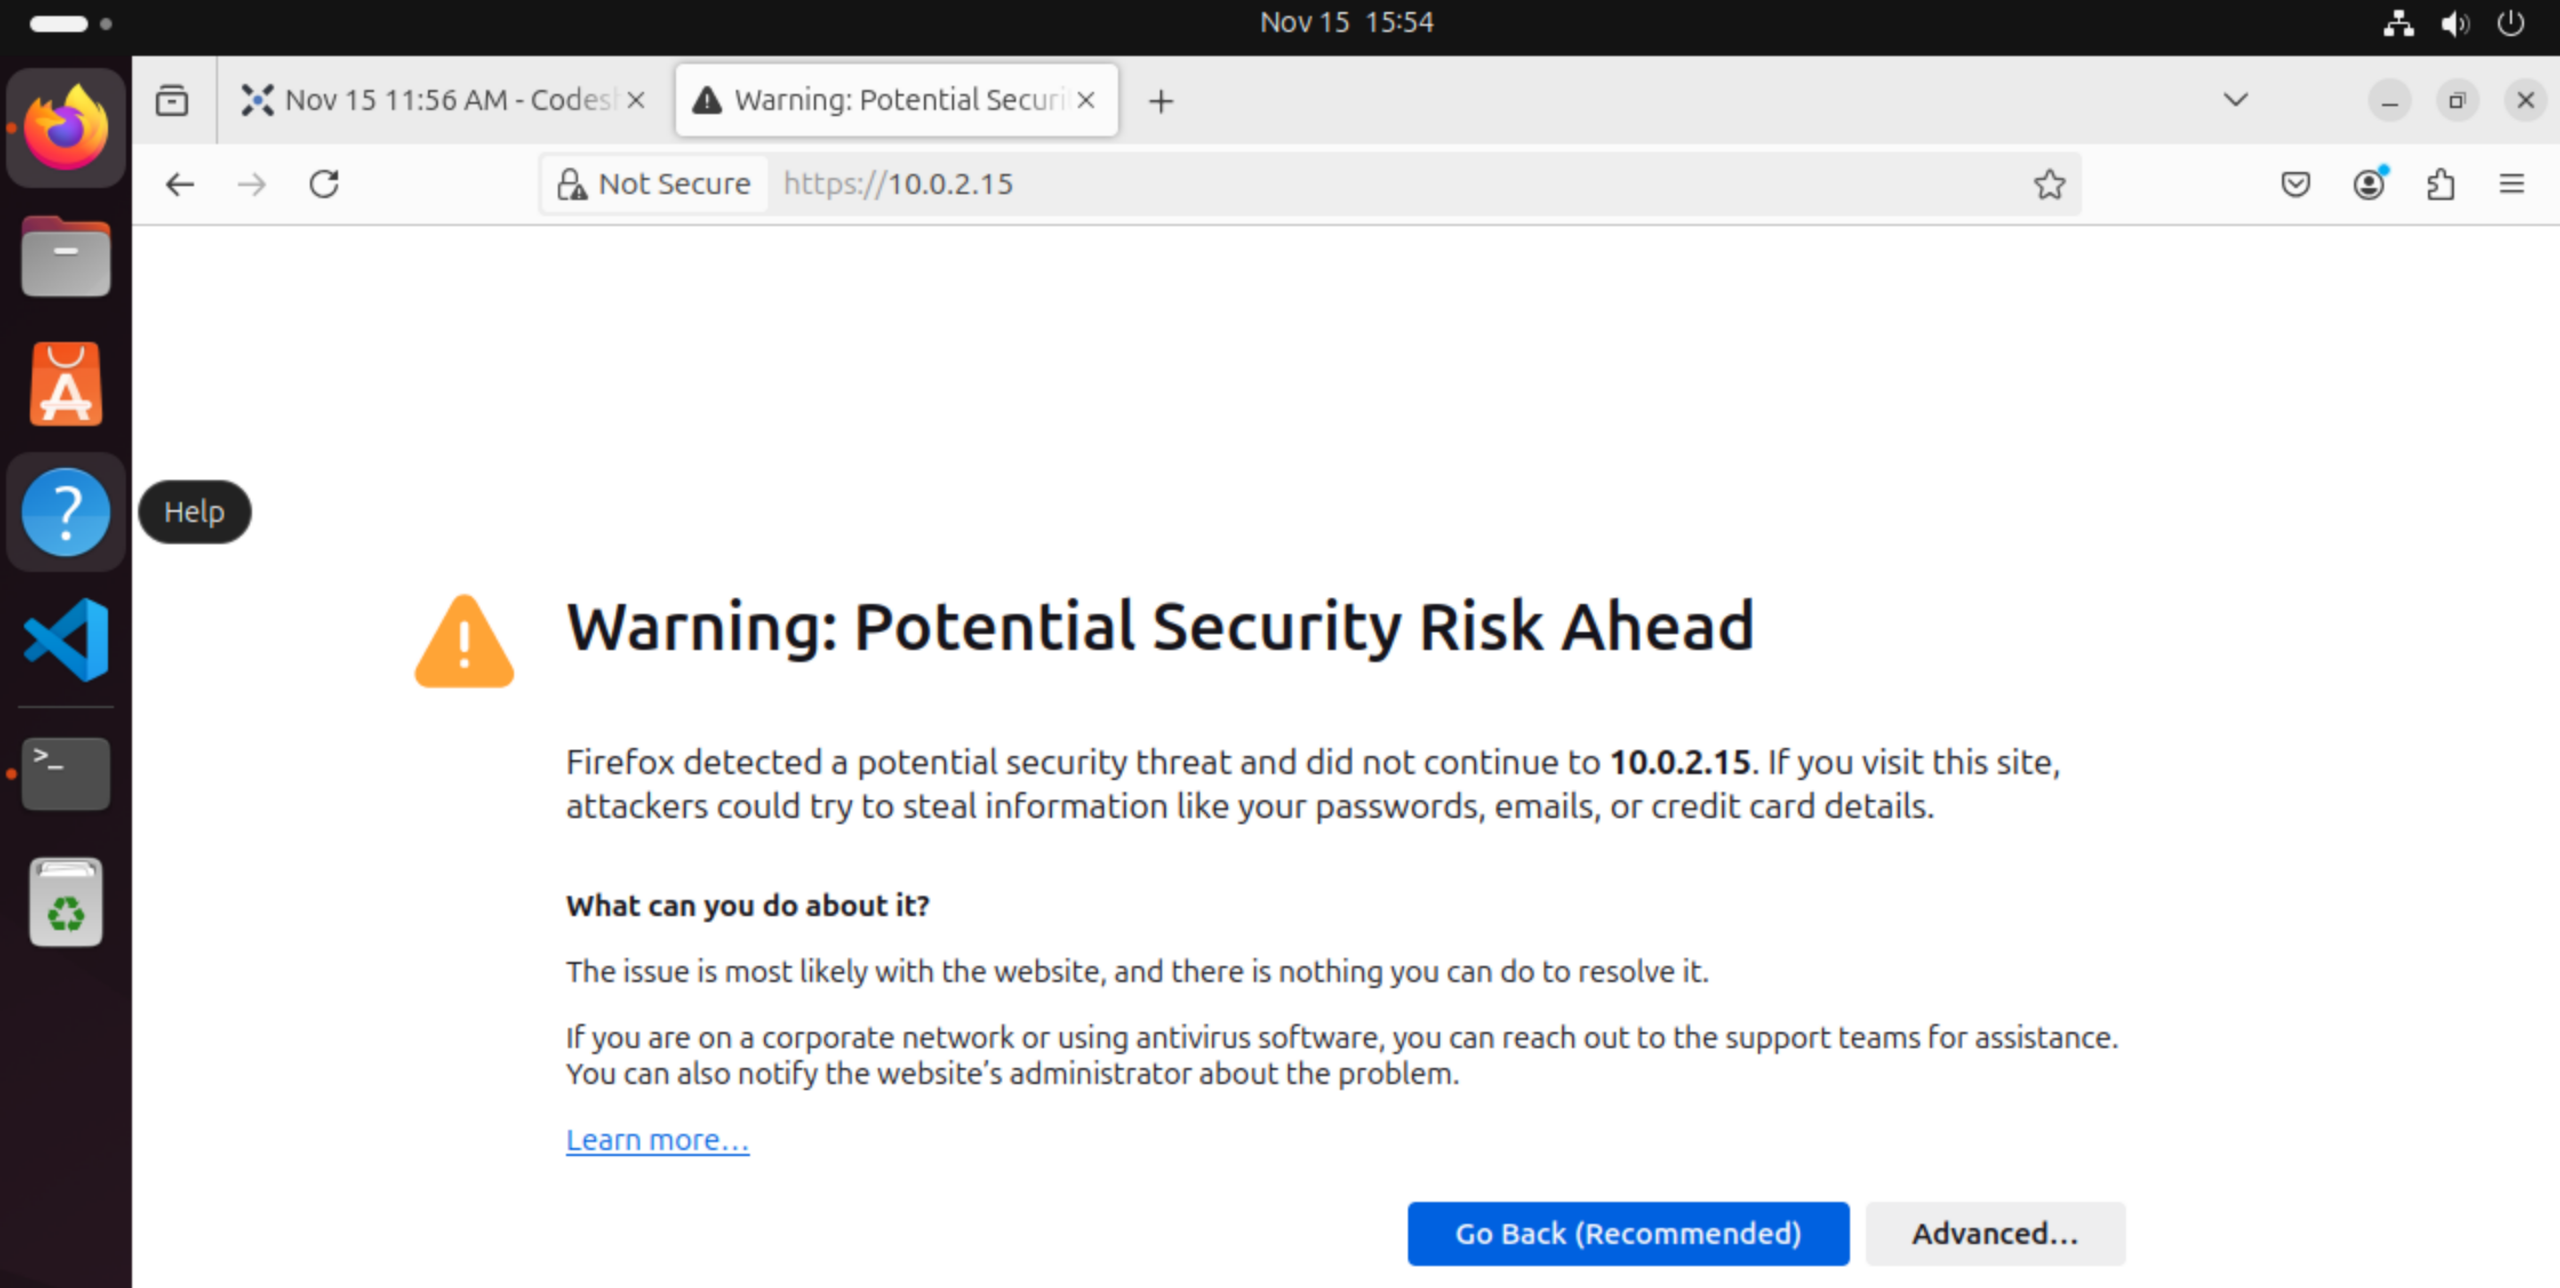
W laboratorium przed zaakceptowaniem wyjątku potwierdź adres hosta i pochodzenie certyfikatu. W środowisku docelowym skonfiguruj prawidłowe zaufanie do certyfikatu.
Instrukcje znajdziesz w sekcji konfiguracja certyfikatów Wazuh dashboard.
Zaloguj się korzystając z nazwy użytkownika admin oraz wygenerowanego w kroku 3 hasła.
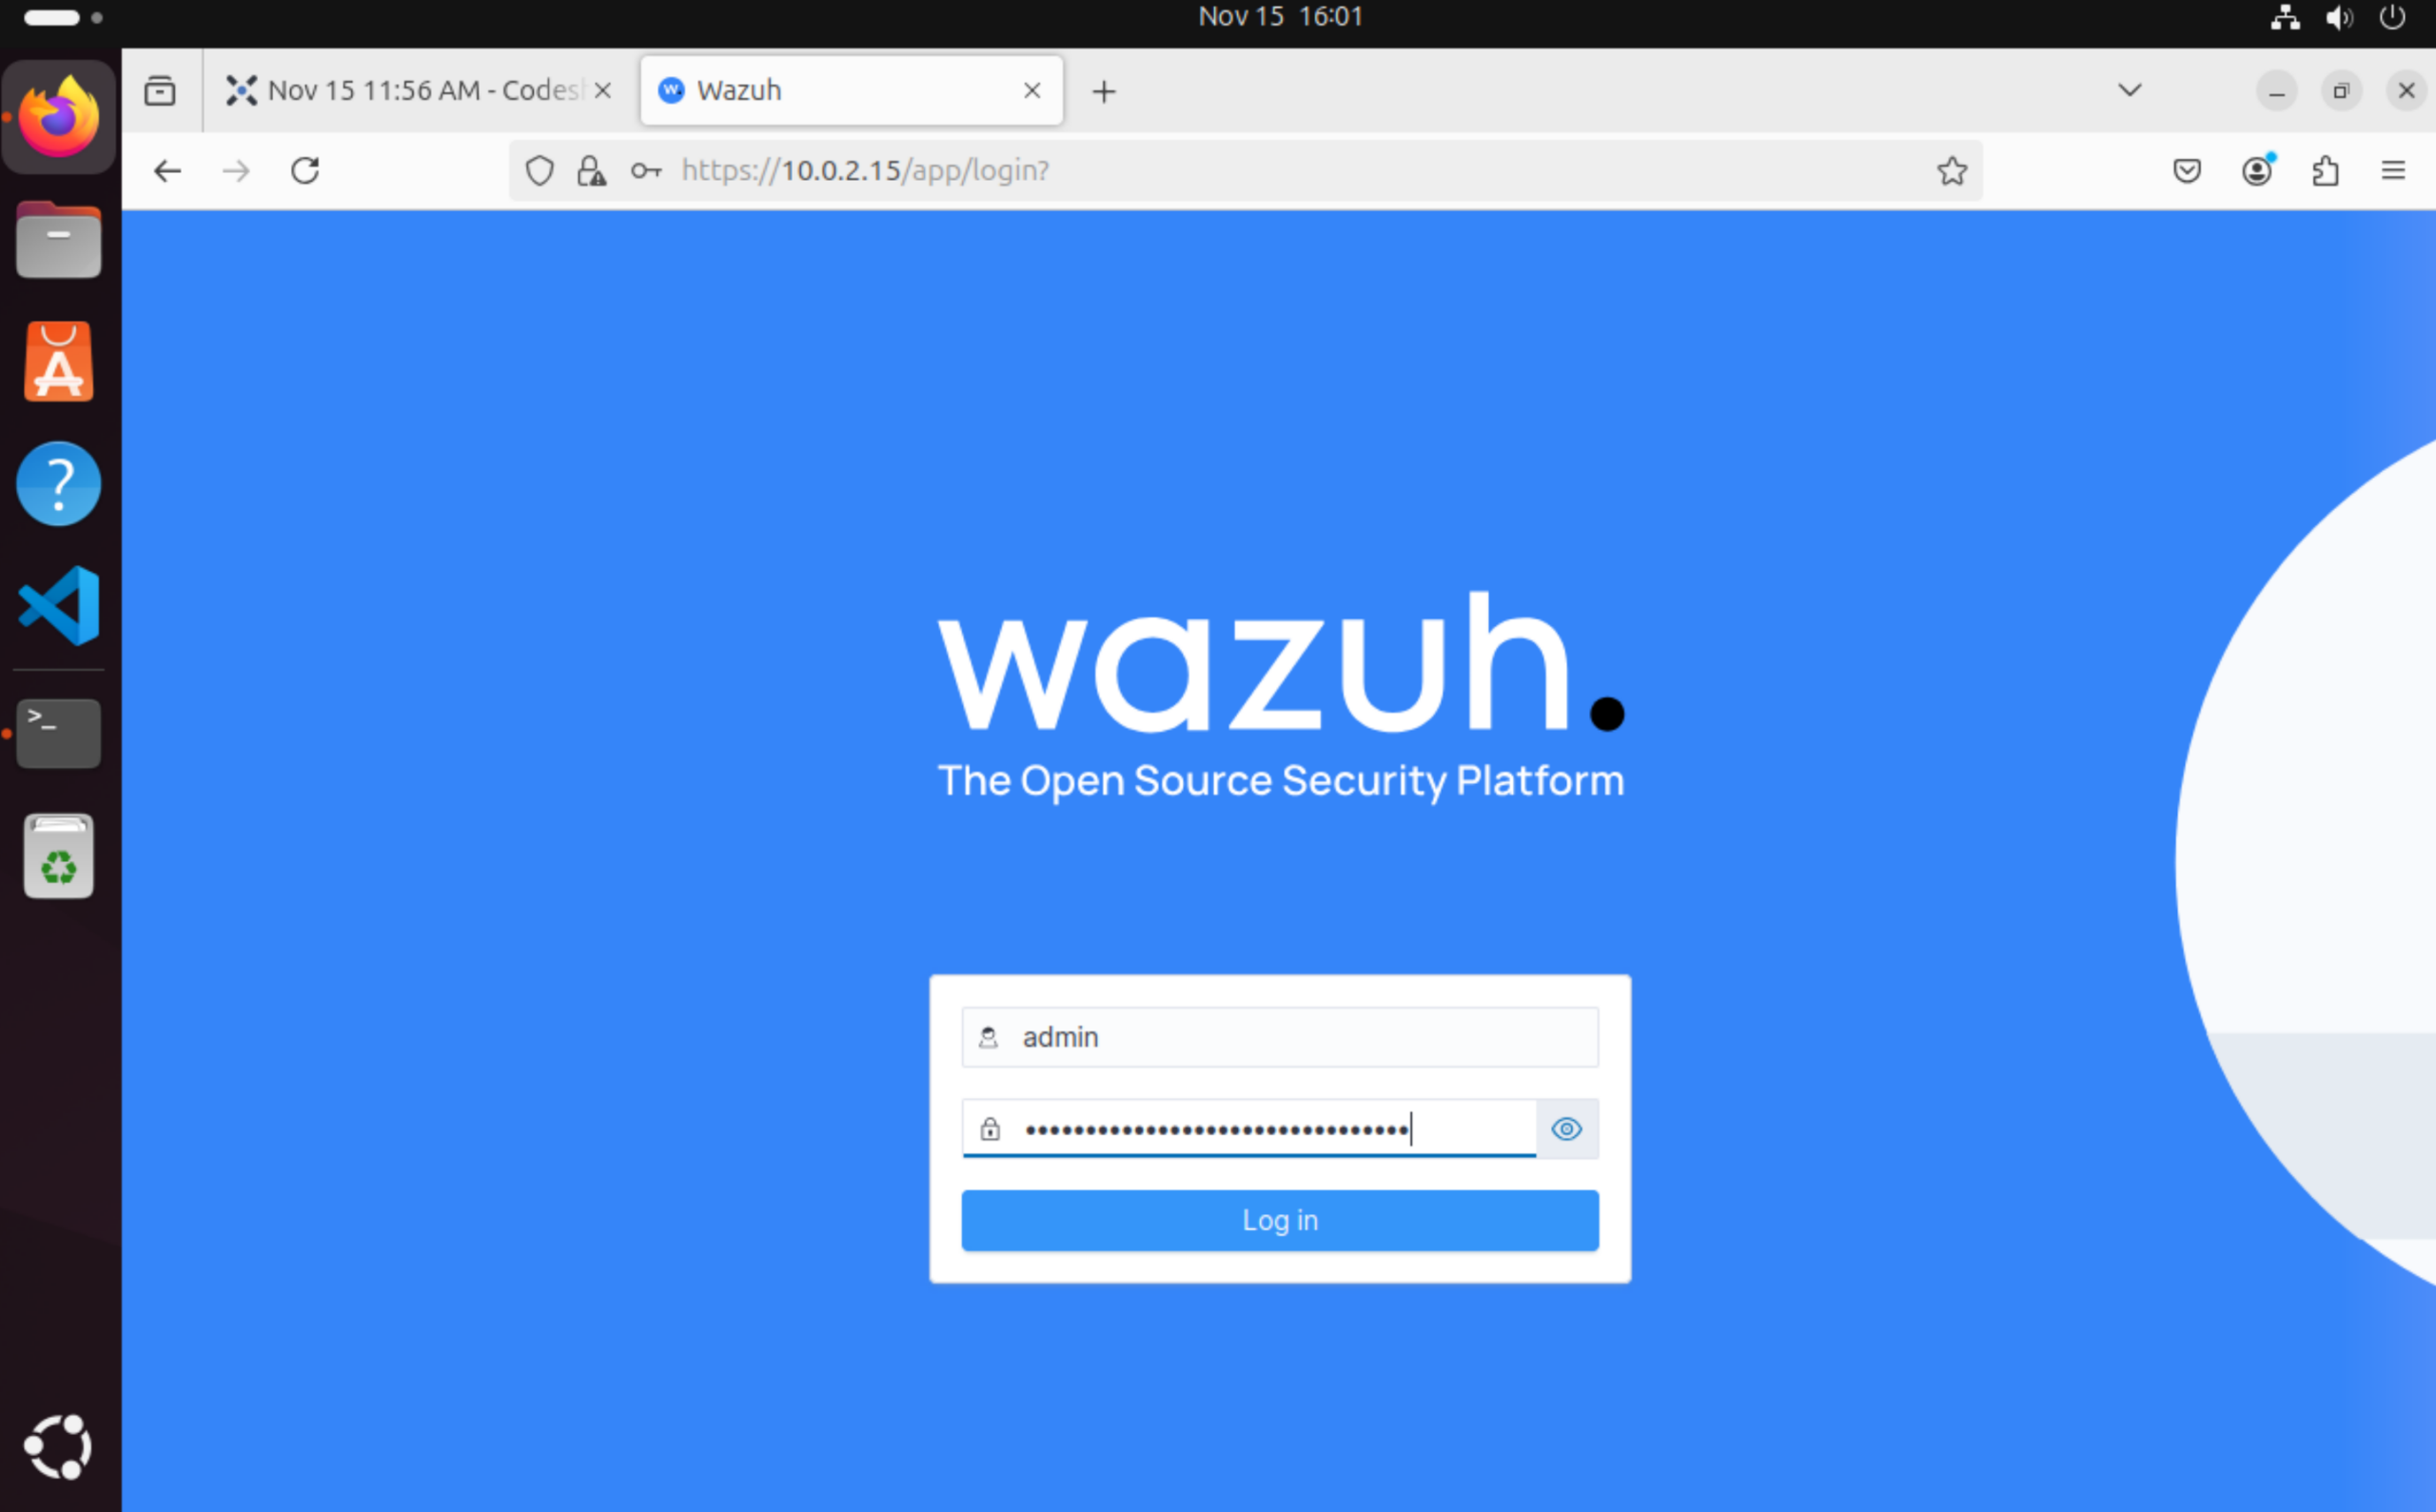
Poczekaj na załadowanie ustawień.
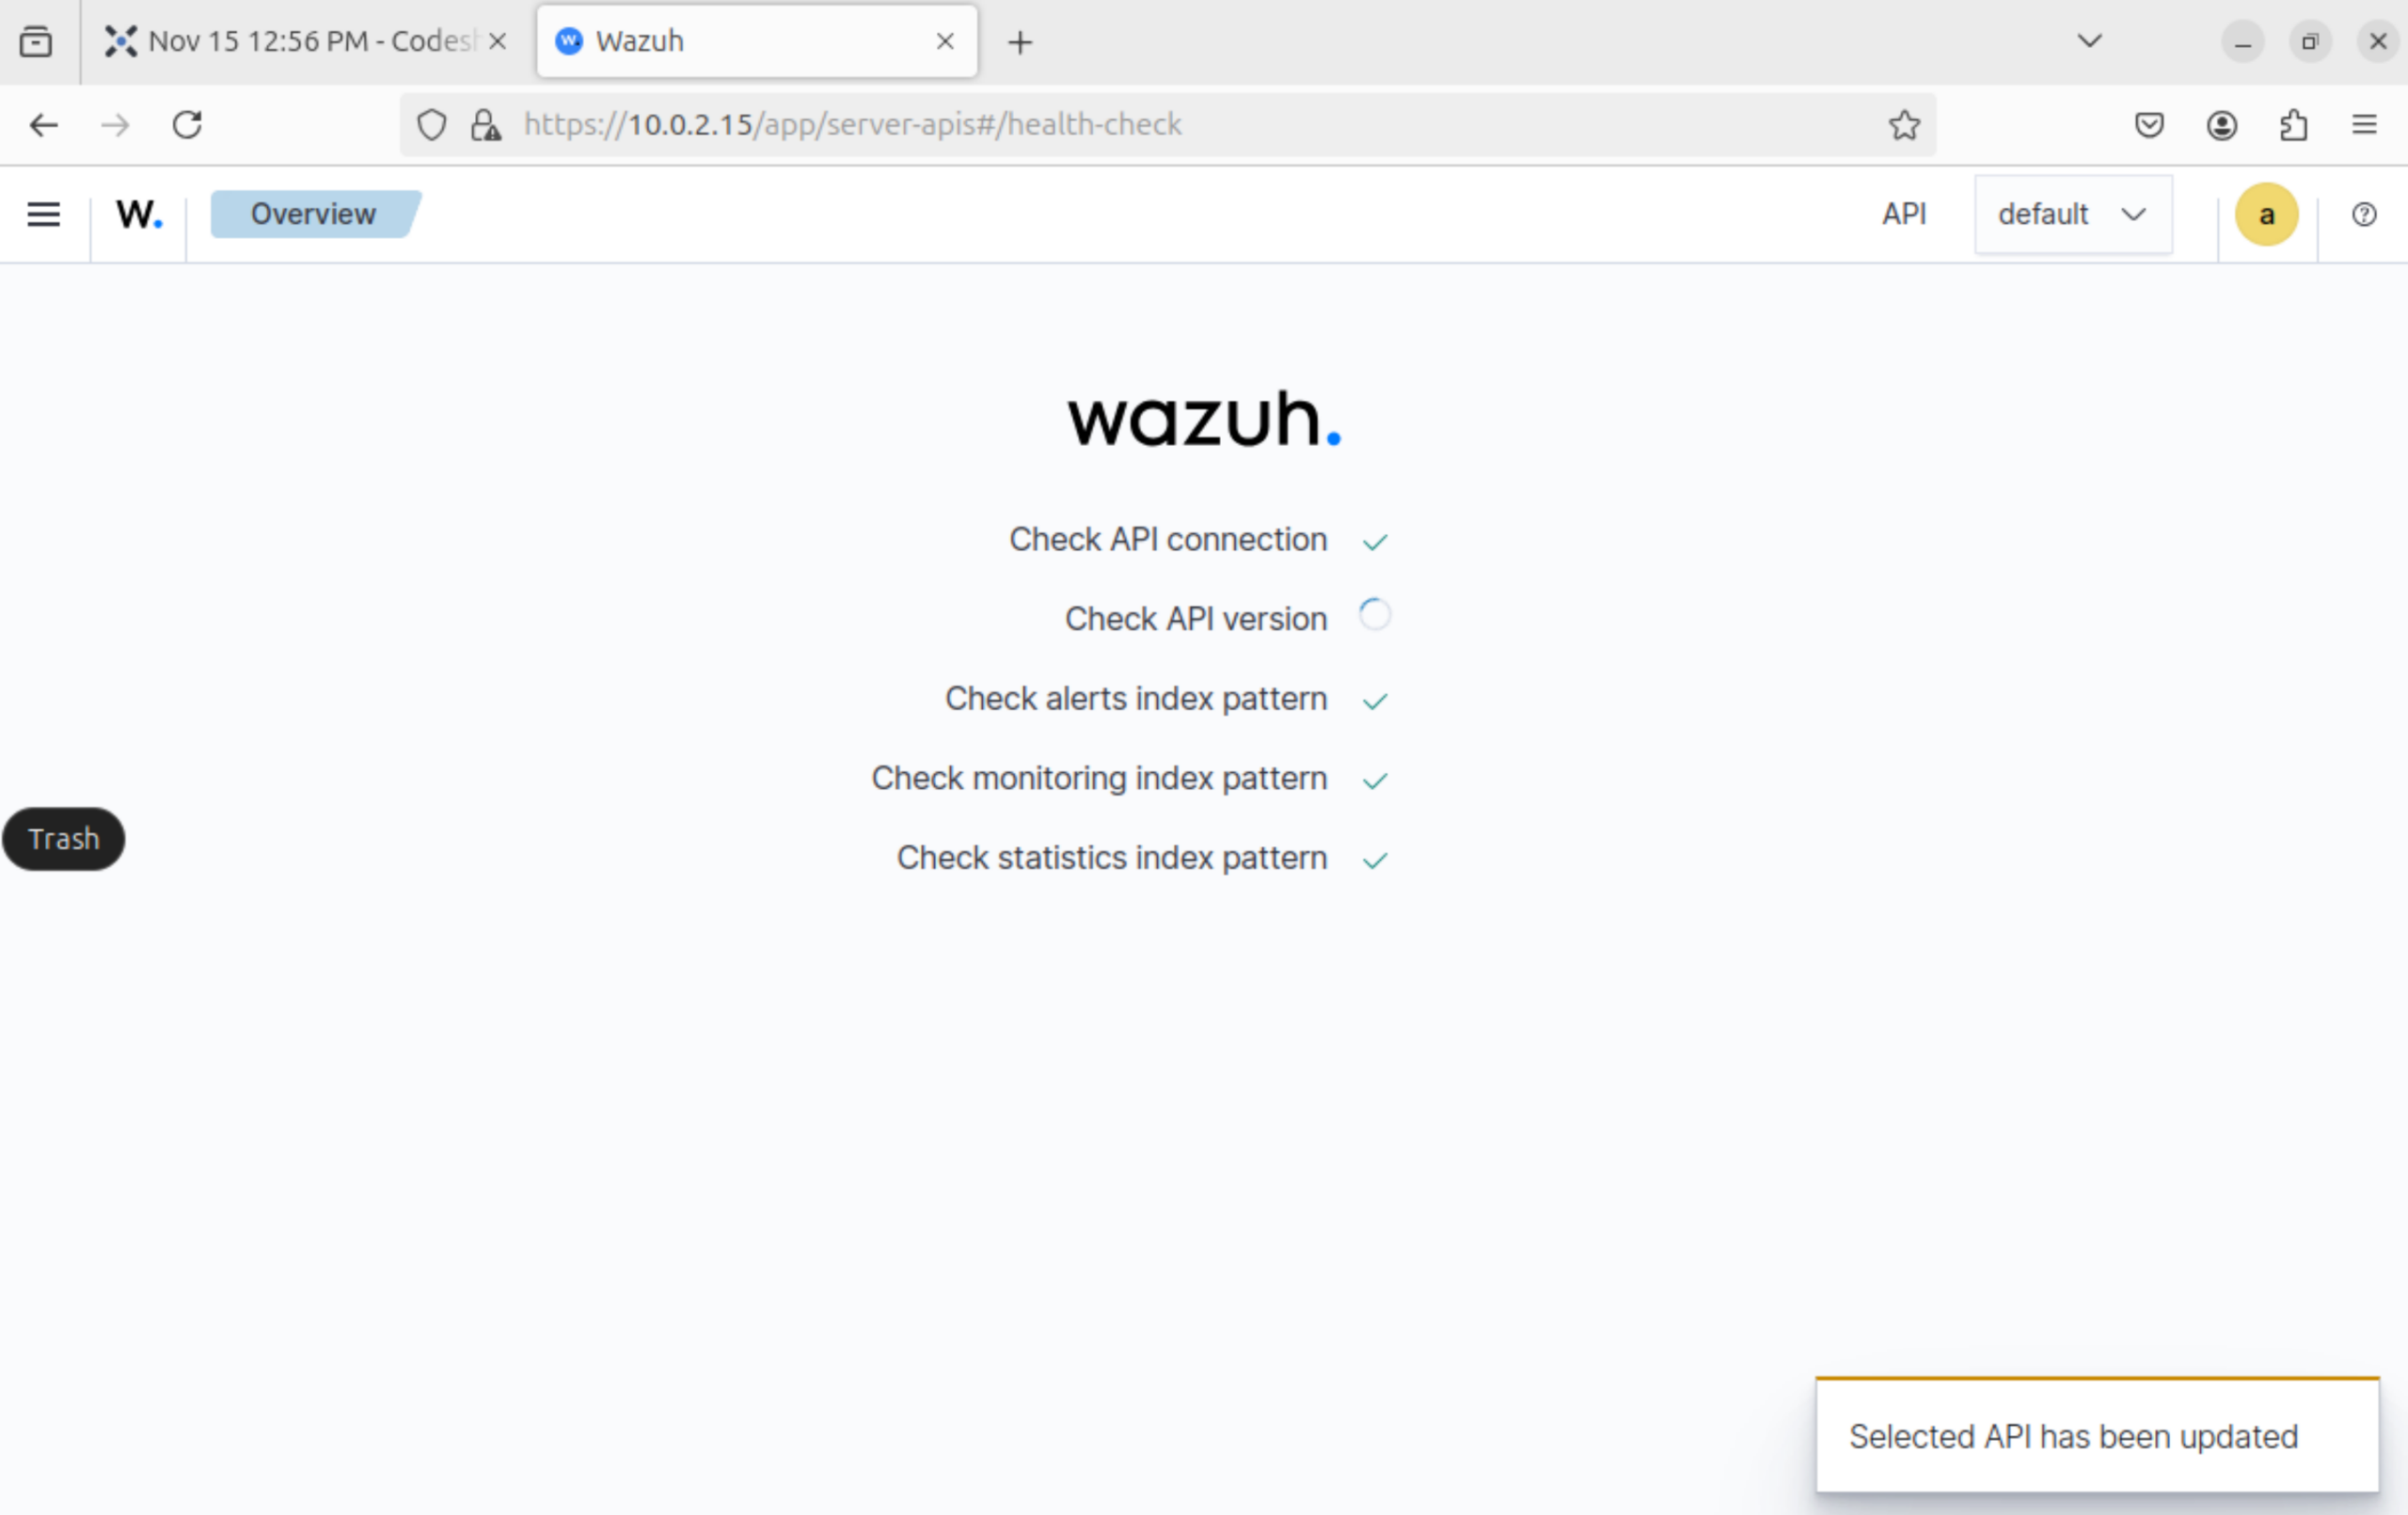
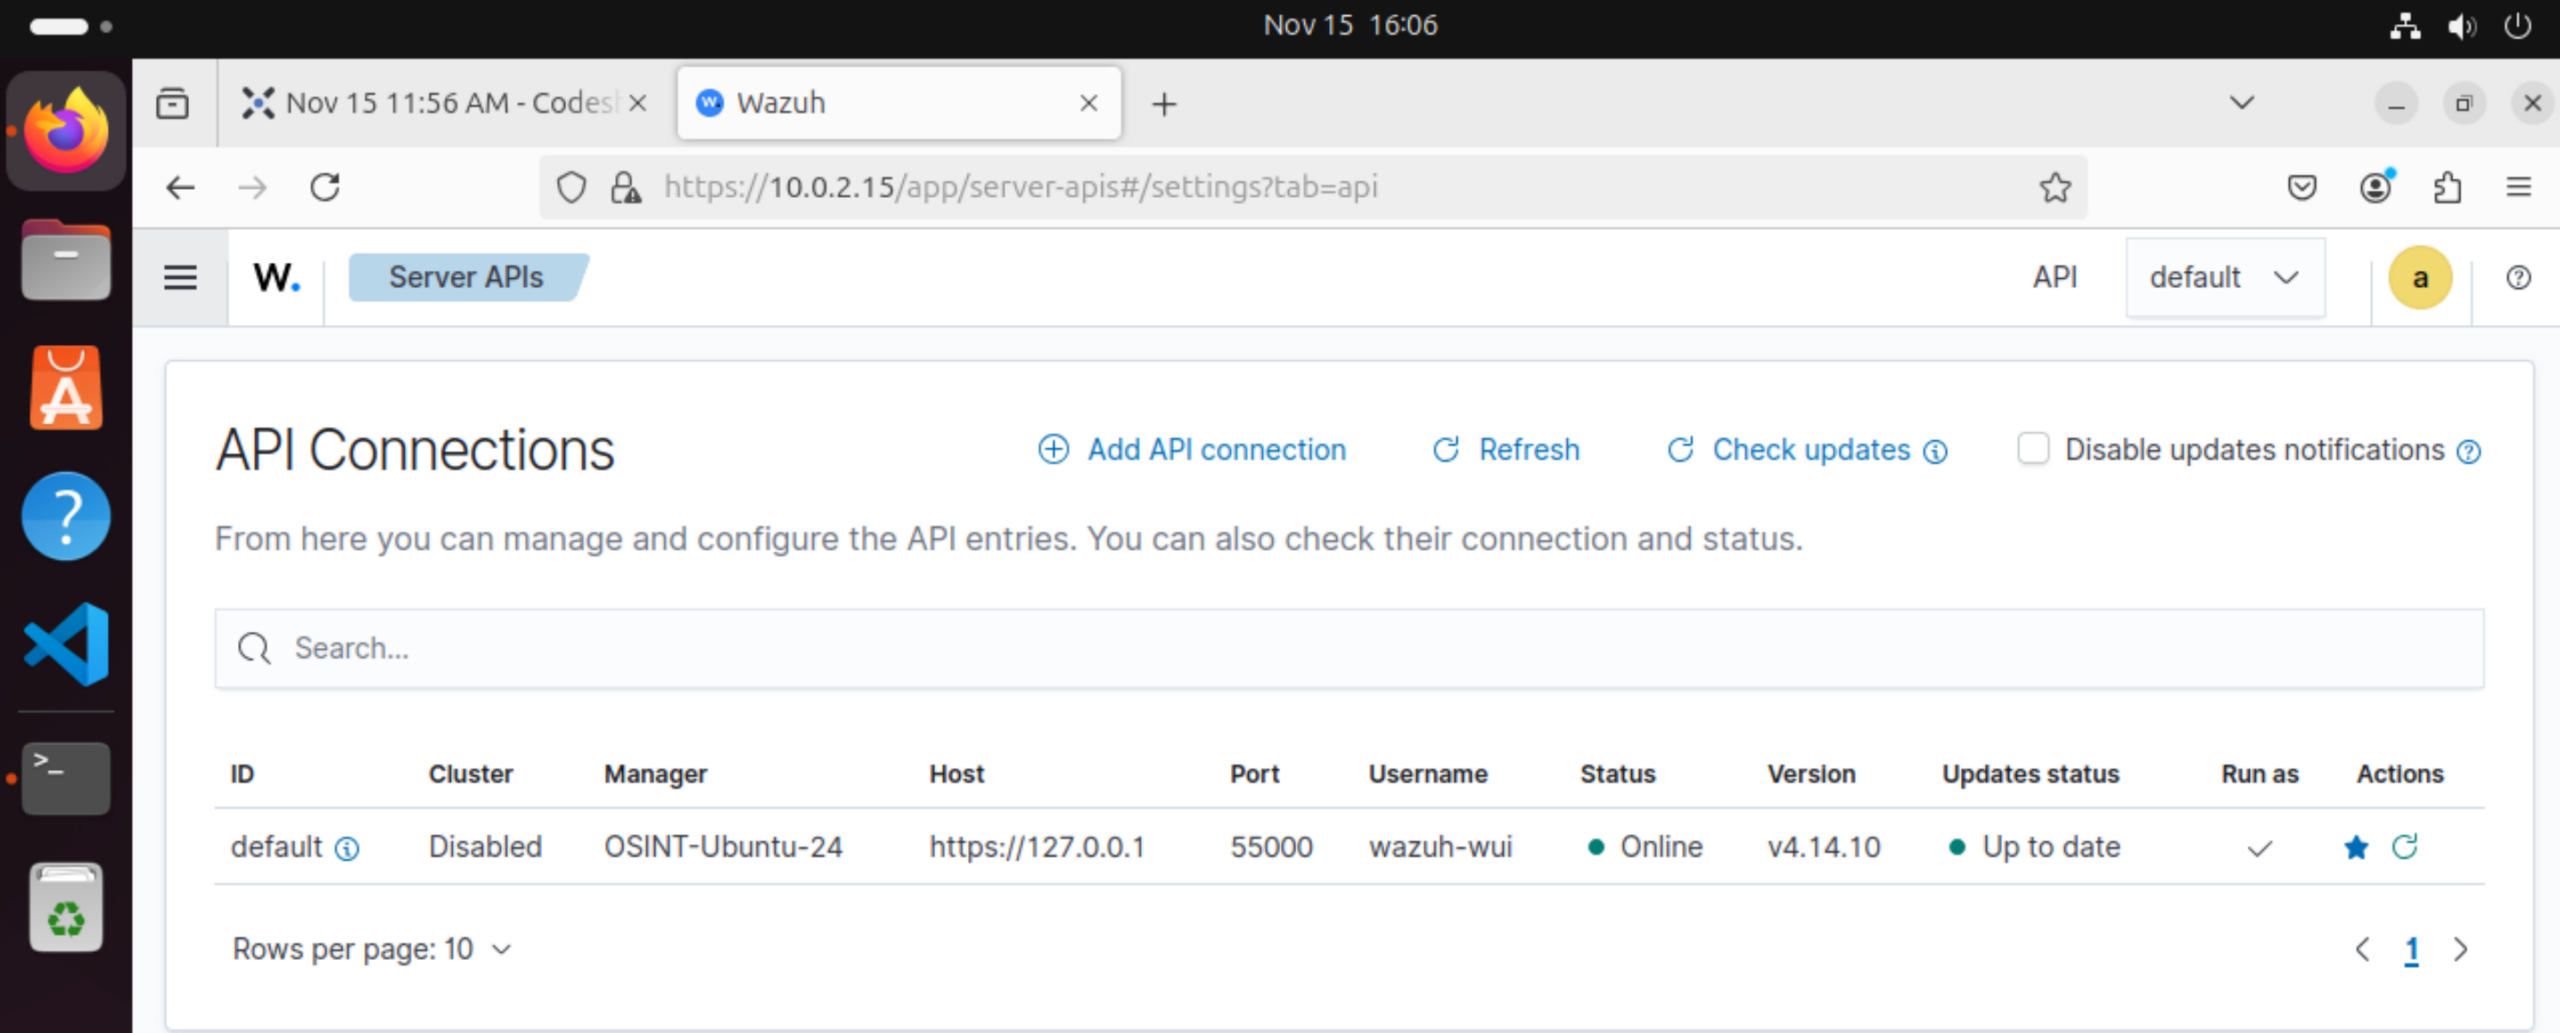
Powinien pokazać się ekran powitalny w stylu jak poniżej:
Krok 6. Weryfikacja usług i wersji
Otwarcie strony logowania potwierdza dostępność interfejsu, ale warto sprawdzić również pozostałe usługi.
| Pakiet | Co robi? |
|---|---|
| wazuh-manager | Odbiera dane od agentów, analizuje zdarzenia przy użyciu dekoderów i reguł oraz generuje alerty bezpieczeństwa. |
| filebeat | Odczytuje alerty zapisane przez managera i przesyła je bezpiecznym połączeniem do Wazuh indexer. |
| wazuh-indexer | Przechowuje i indeksuje dane, umożliwiając szybkie wyszukiwanie oraz analizę alertów. |
| wazuh-dashboard | Udostępnia panel w przeglądarce: widoki alertów, wykresy, informacje o agentach i funkcje zarządzania. |
Typowy przepływ alertów to: agent → manager → Filebeat → indexer. Dashboard pobiera dane z indexera, aby je wyświetlić.
sudo systemctl status wazuh-manager wazuh-indexer wazuh-dashboard filebeat --no-pagerDla każdej usługi szukaj stanu:
active (running)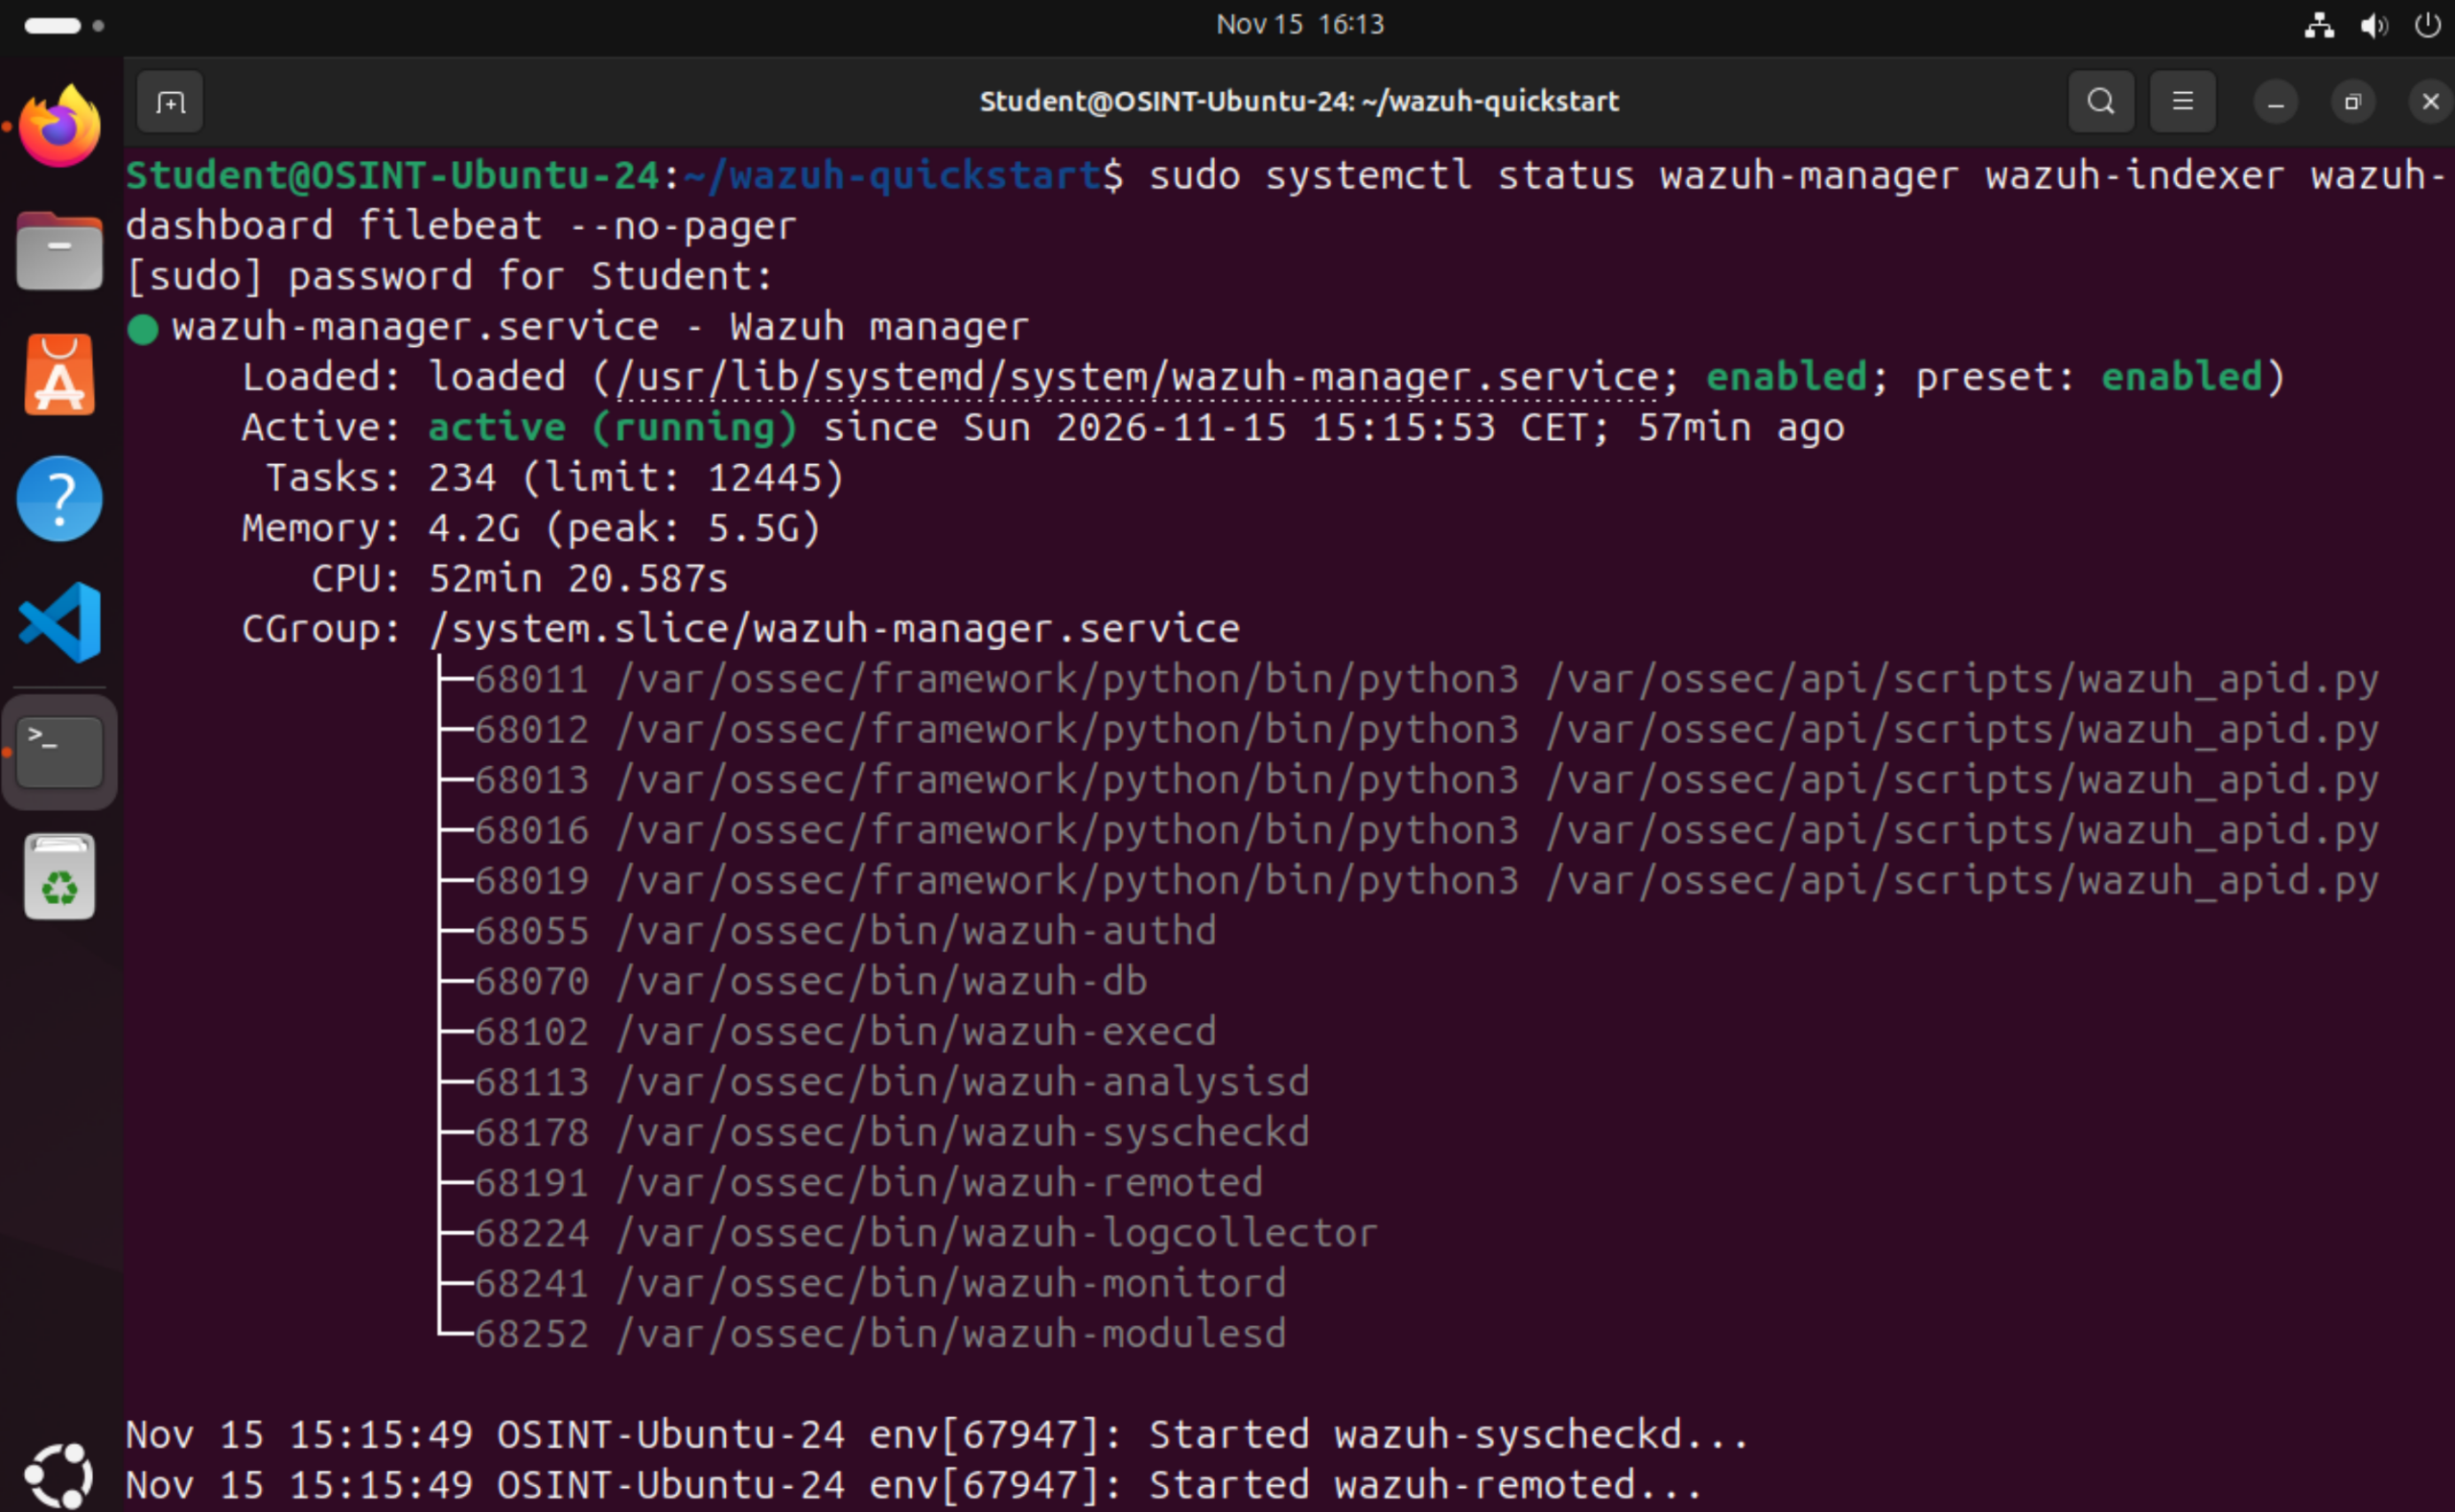
Następnie odczytaj wersje pakietów:
dpkg-query -W -f='${Package}\t${Version}\n' wazuh-manager wazuh-indexer wazuh-dashboard filebeatPakiety Wazuh powinny należeć do zamierzonej serii 4.14.x. Filebeat ma własną numerację – jego wersja nie musi zaczynać się od 4.14.
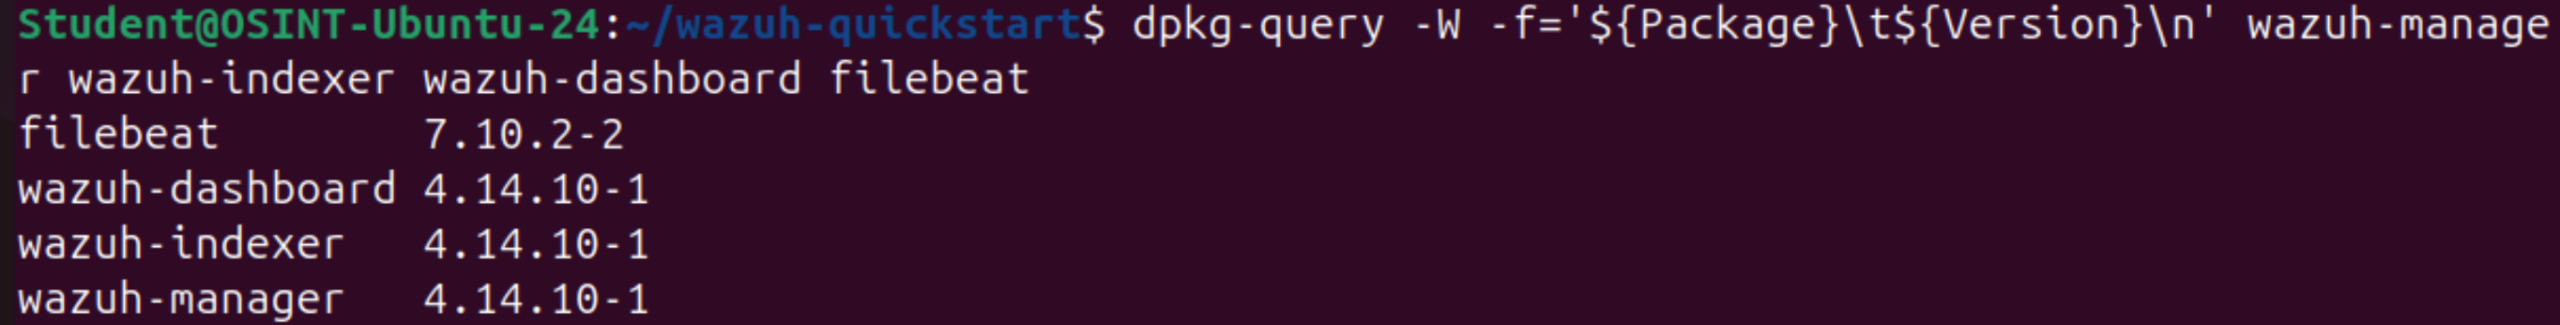
Zapisz wynik w dokumentacji wdrożenia. Dzięki temu będziesz wiedzieć, jakie wersje działały przed późniejszymi zmianami.
Sprawdź także wyjście Filebeat:
sudo filebeat test outputTo polecenie jest jednym z testów zalecanych podczas diagnostyki przepływu danych do indexera.
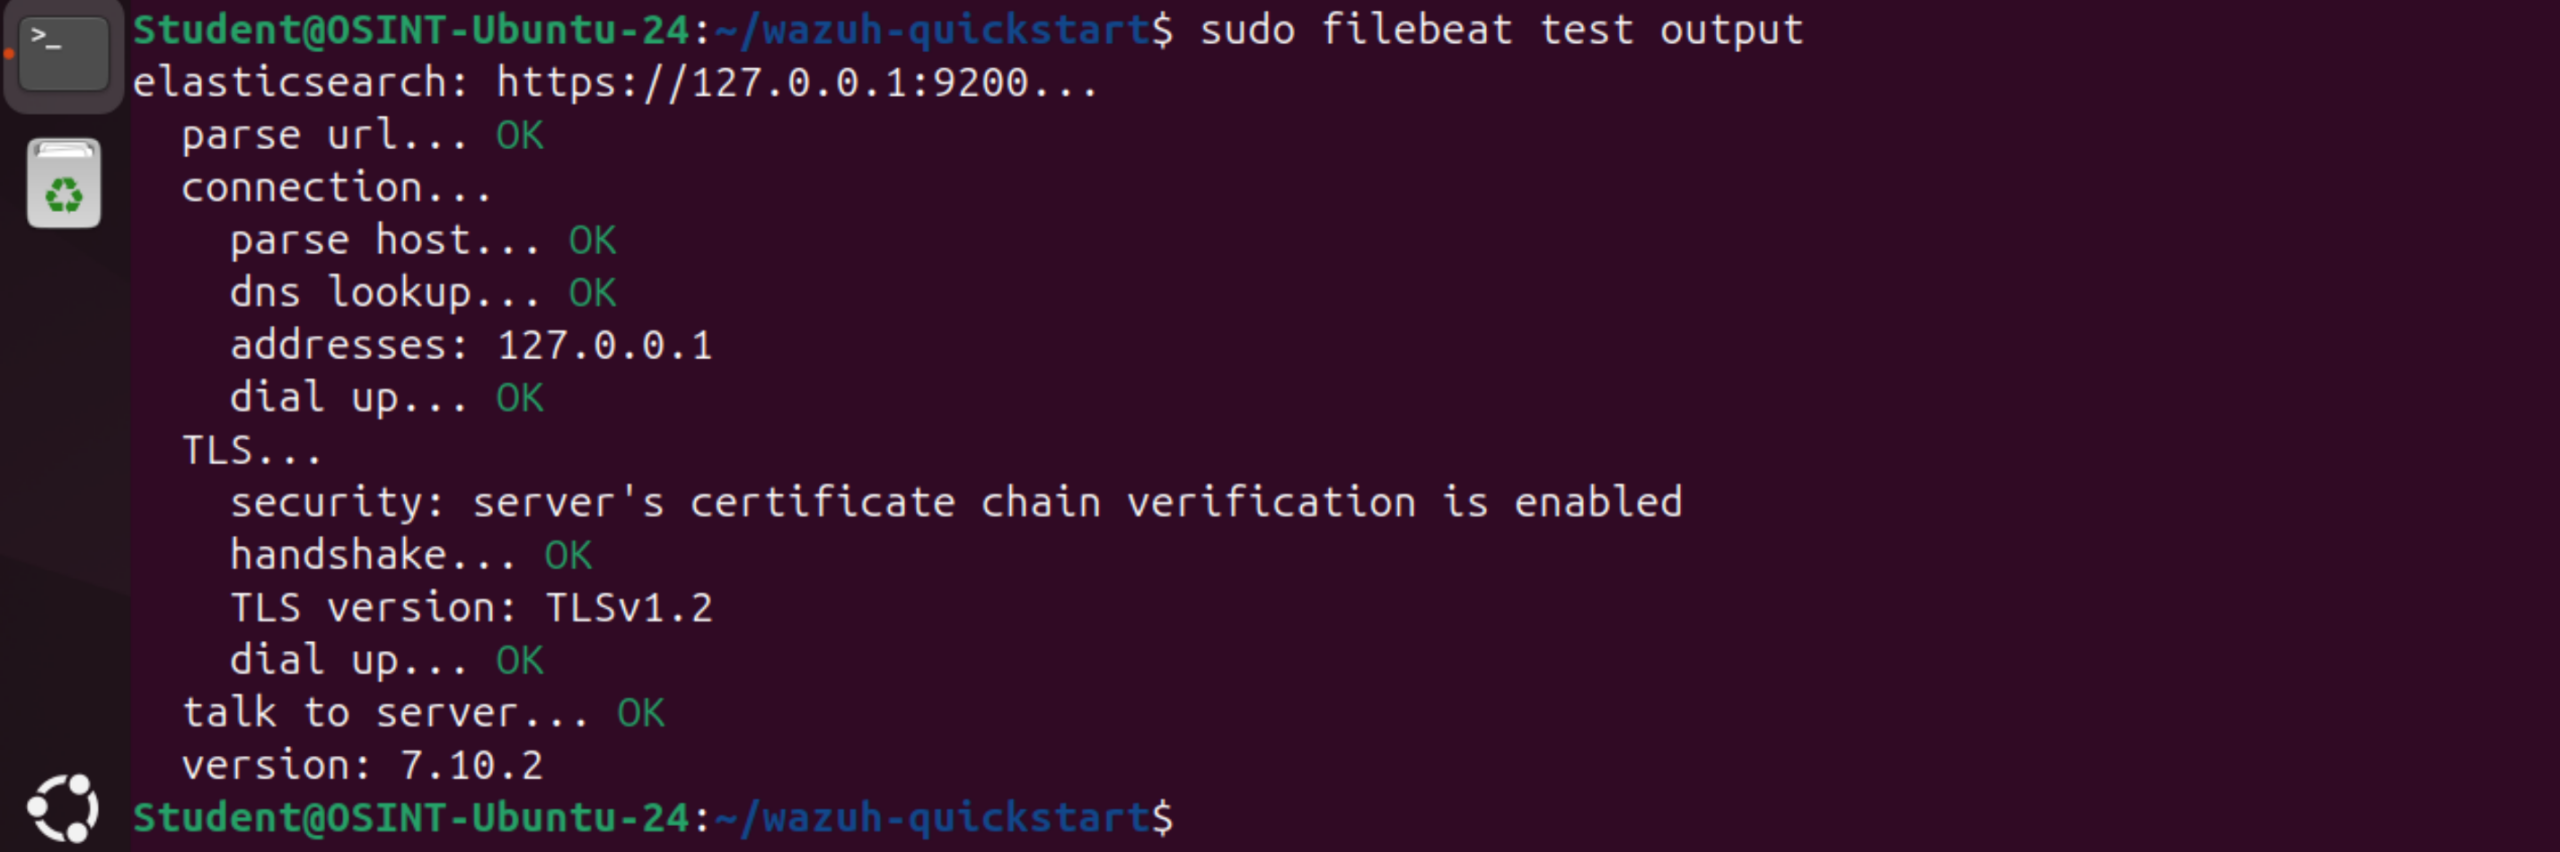
Pełne sprawdzenie monitoringu wymaga jeszcze podłączenia agenta i potwierdzenia, że jego zdarzenia docierają do panelu.
Następnie należy sprawdzić, które procesy Wazuh manager są uruchomione. Polecenie to nie zmienia konfiguracji ani nie restartuje usług. sudo zapewnia uprawnienia administratora, a status wybiera sprawdzenie stanu:
sudo /var/ossec/bin/wazuh-control status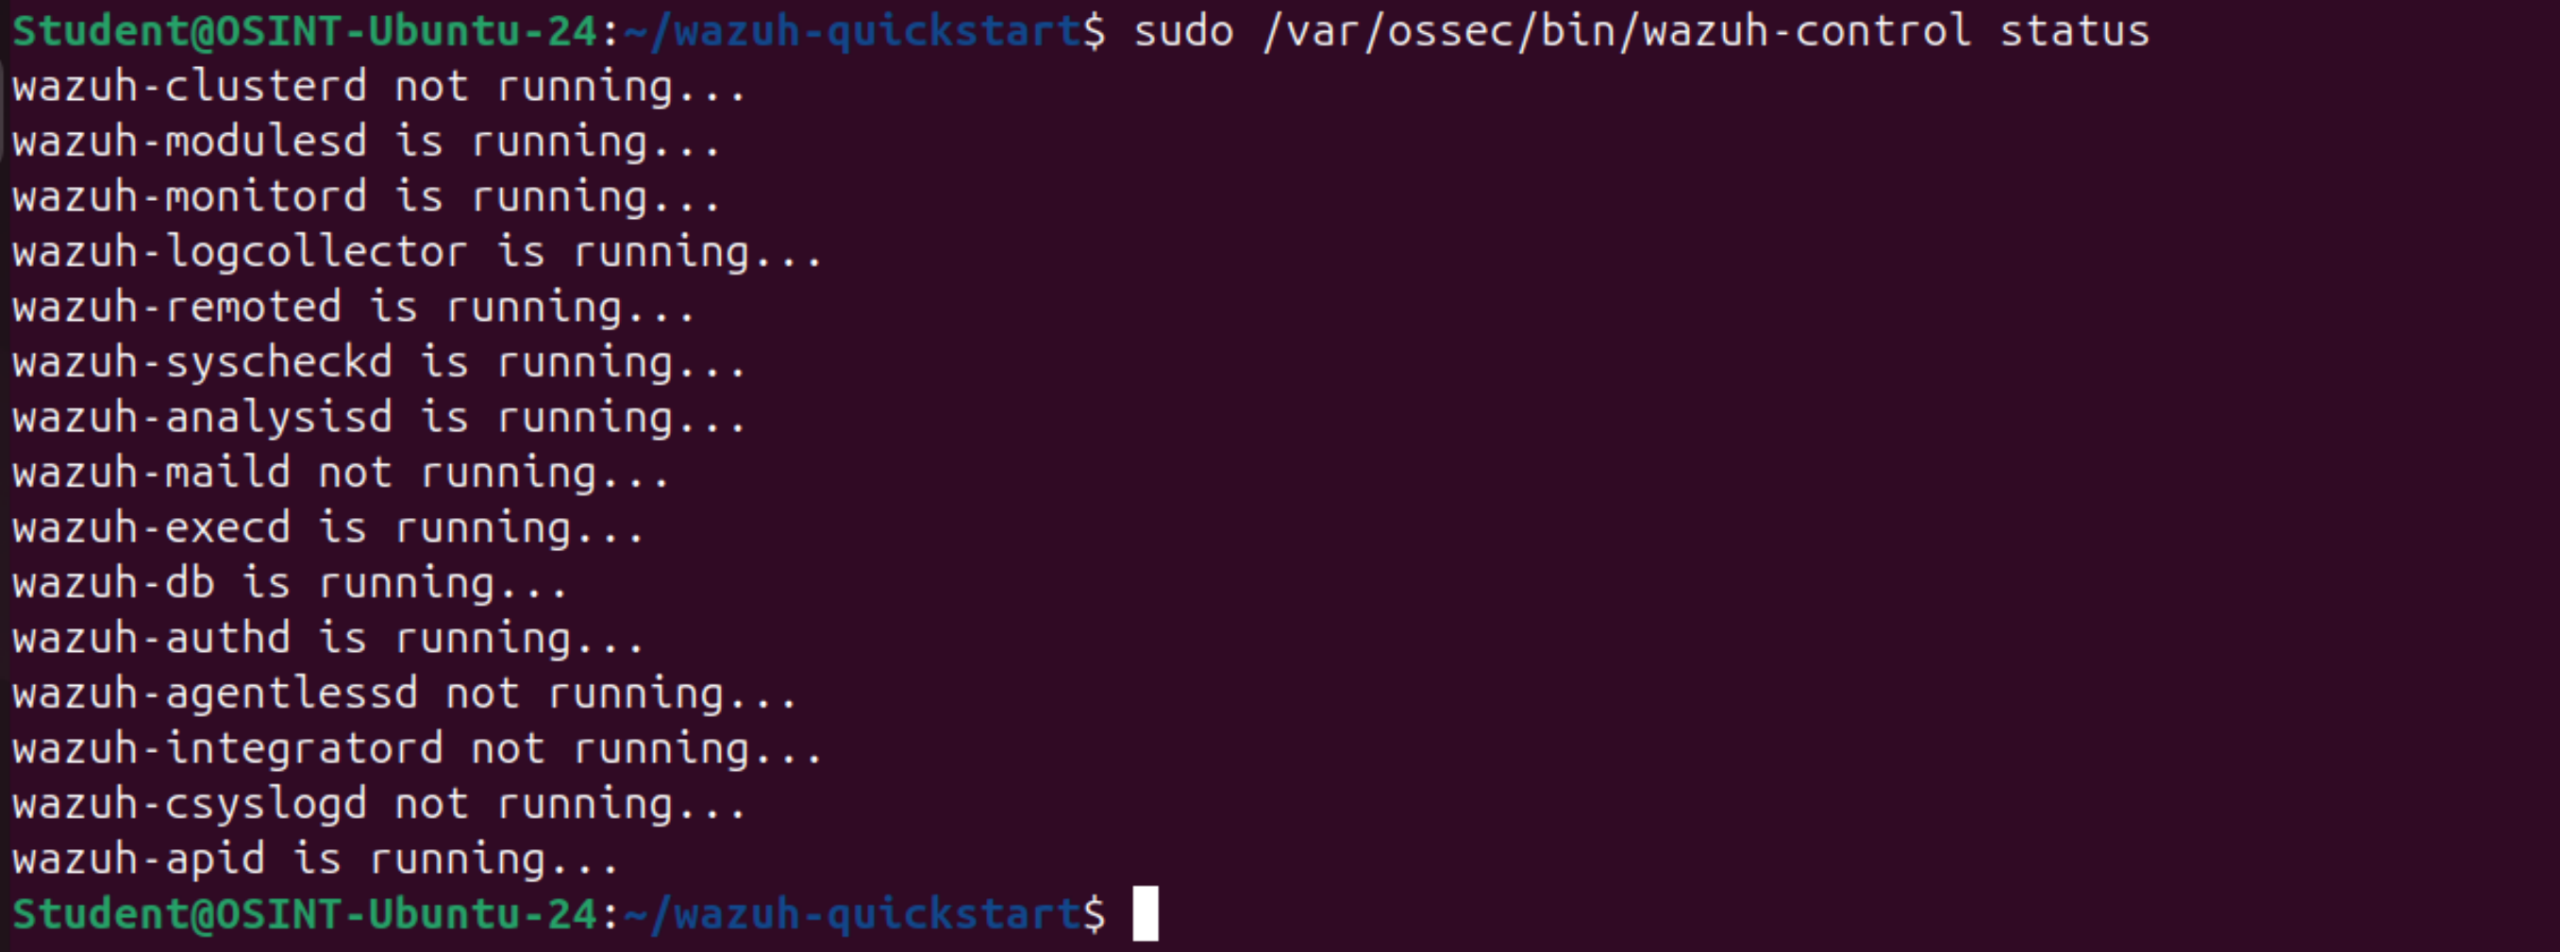
Analiza wyników:
- is running – proces jest uruchomiony;
- not running – proces nie działa; w przypadku funkcji opcjonalnych może to być prawidłowe.
Przykładowe procesy uruchomione na serwerze
| Proces | Za co odpowiada? |
|---|---|
| wazuh-modulesd | Zarządza modułami Wazuh, np. zbieraniem informacji o systemie. |
| wazuh-monitord | Monitoruje połączenia agentów oraz rotuje i kompresuje logi. |
| wazuh-logcollector | Zbiera zdarzenia ze skonfigurowanych plików i wyników poleceń. |
| wazuh-remoted | Obsługuje komunikację z agentami. |
| wazuh-syscheckd | Monitoruje integralność plików, wykrywając ich zmiany. |
| wazuh-analysisd | Analizuje zdarzenia przy użyciu dekoderów i reguł. |
| wazuh-execd | Wykonuje skonfigurowane działania Active Response. Samo uruchomienie procesu nie oznacza, że właśnie wykonuje reakcję. |
| wazuh-db | Zarządza wewnętrznymi bazami danych Wazuh. |
| wazuh-authd | Obsługuje rejestrację nowych agentów. |
| wazuh-apid | Udostępnia API serwera Wazuh, wykorzystywane m.in. przez dashboard. |
Role procesów opisuje oficjalna dokumentacja Wazuh daemons.
Dlaczego niektóre procesy nie działają?
| Proces | Znaczenie w Twoim wdrożeniu |
|---|---|
| wazuh-clusterd | Obsługuje klaster managerów. Przy jednym managerze, bez skonfigurowanego klastra, nie musi działać. |
| wazuh-maild | Wysyła alerty e-mailem. Nie musi działać, jeśli powiadomienia e-mail są wyłączone. |
| wazuh-agentlessd | Obsługuje monitorowanie bez instalacji agenta. Nie jest potrzebny, jeśli nie korzystasz z tej funkcji. |
| wazuh-integratord | Obsługuje integracje z zewnętrznymi usługami, np. VirusTotal lub Slack. |
| wazuh-csyslogd | Przekazuje alerty Wazuh do zewnętrznego odbiornika Syslog. Nie służy do odbierania logów Syslog. |
Te procesy odpowiadają za dodatkowe funkcje platformy.
Twój wynik jest zgodny z typowym podstawowym wdrożeniem All-in-one, jeśli nie konfigurowałaś wymienionych funkcji opcjonalnych. Podobny zestaw uruchomionych i zatrzymanych procesów pokazano w dokumentacji wazuh-control.
To polecenie nie sprawdza indexera, dashboardu ani Filebeat.
Sprawdź także porty:
sudo ss -lntp | grep -E ':(1514|1515|55000)\b'Dla agentów szczególnie ważne są:
• 1514/TCP – normalna komunikacja agent → manager,
• 1515/TCP – rejestracja/enrollment nowych agentów,
• 55000/TCP – API Wazuh, używane m.in. przy metodach enrollmentu przez API.
W typowej instalacji powinieneś mieć co najmniej nasłuch na 1514 i 1515.
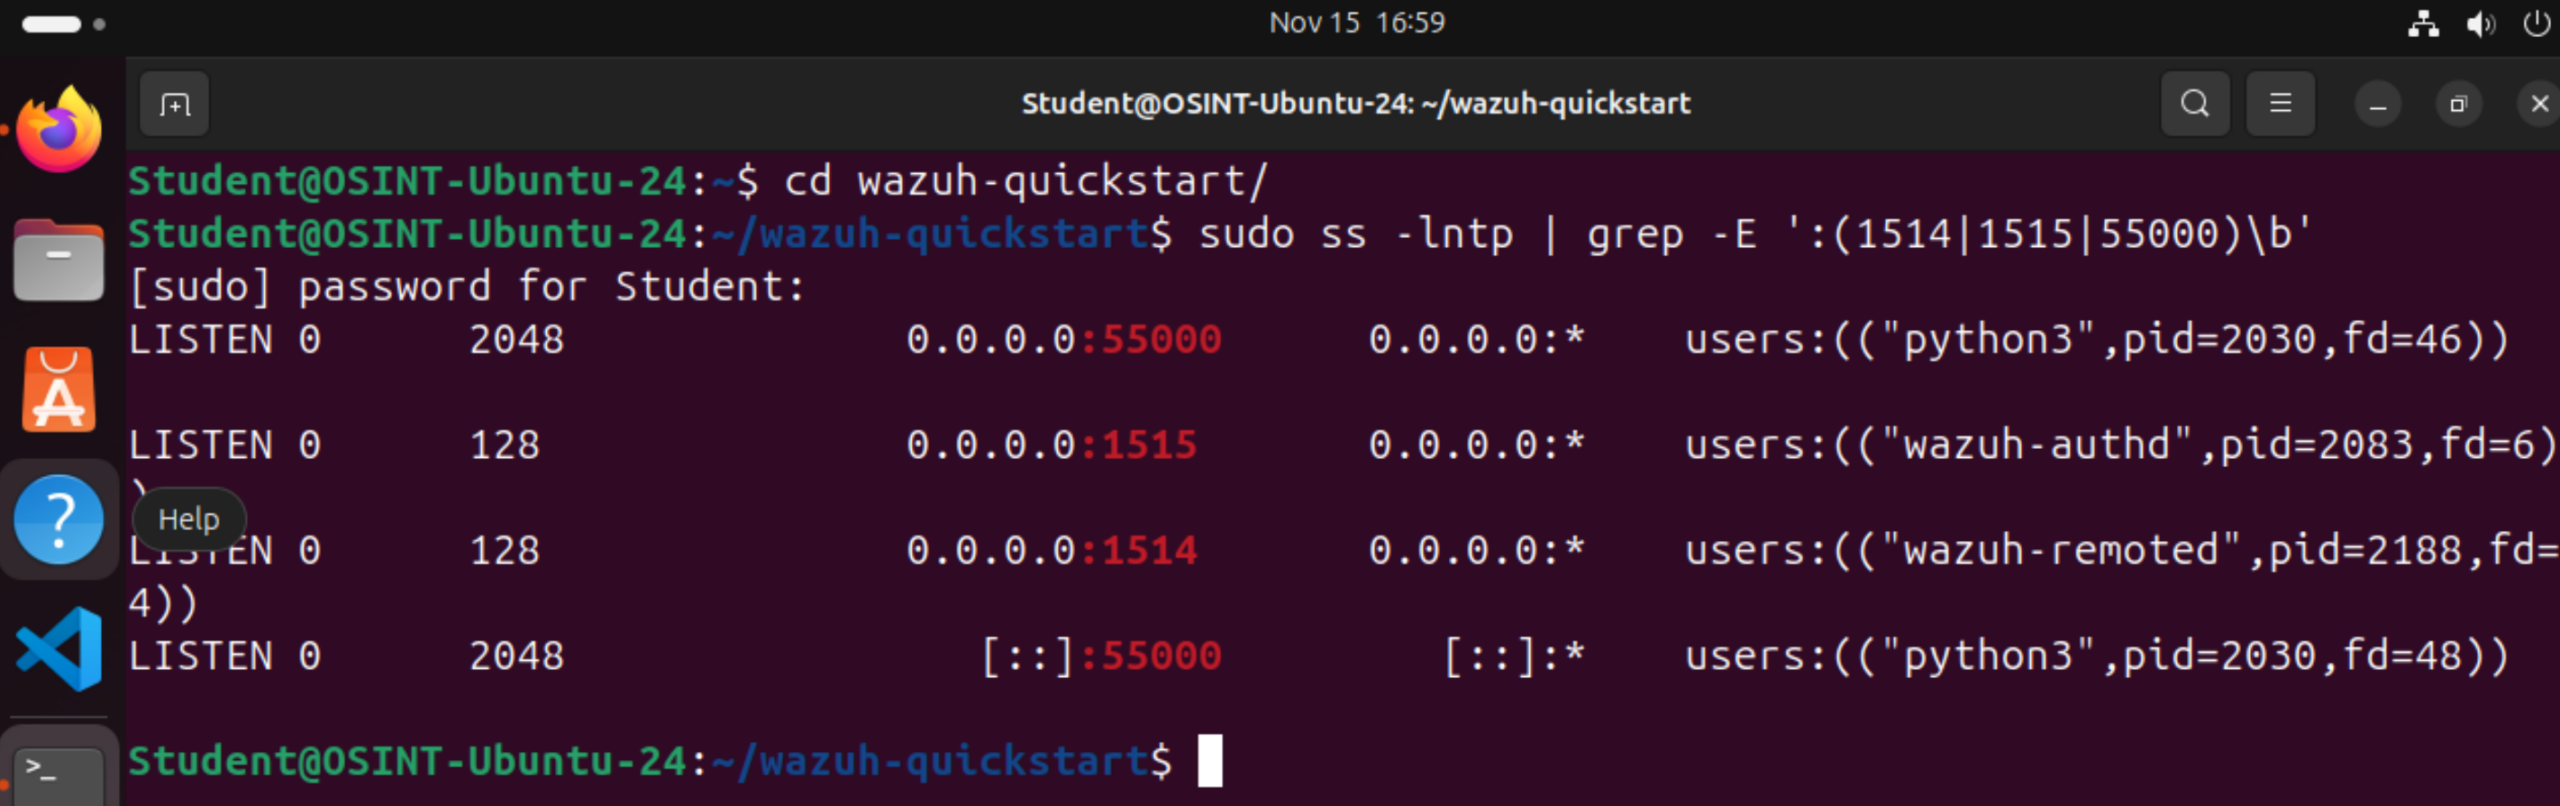
Wynik potwierdza, że procesy Wazuh nasłuchują na portach 1514, 1515 i 55000. Powyższe polecenie wyświetla nasłuchujące porty TCP wraz z procesami, a następnie ogranicza wynik do trzech wskazanych portów.
Co oznaczają poszczególne wiersze?
| Adres i port | Proces | Znaczenie |
|---|---|---|
| 0.0.0.0:55000 | python3, PID 2030 | API Wazuh nasłuchuje na wszystkich lokalnych adresach IPv4. |
| 0.0.0.0:1515 | wazuh-authd, PID 2083 | Usługa rejestracji agentów nasłuchuje na wszystkich lokalnych adresach IPv4. |
| 0.0.0.0:1514 | wazuh-remoted, PID 2188 | Usługa komunikacji z agentami nasłuchuje na wszystkich lokalnych adresach IPv4. |
| [::]:55000 | python3, PID 2030 | Ten sam proces API nasłuchuje również na wszystkich lokalnych adresach IPv6. |
Przeznaczenie portów odpowiada dokumentacji Wazuh. Dwa wpisy dla portu 55000 dotyczą IPv4 i IPv6 — nie oznaczają dwóch oddzielnych instalacji API.
Jak czytać pozostałe wartości?
| Element | Znaczenie |
|---|---|
LISTEN | Gniazdo oczekuje na nowe połączenia. |
| 0 — kolumna Recv-Q | W danym momencie brak połączeń oczekujących na odebranie przez aplikację. |
| 128 lub 2048 — kolumna Send-Q | Limit kolejki oczekujących połączeń dla tego gniazda nasłuchującego, a nie liczba podłączonych agentów. |
0.0.0.0:* lub [::]:* po prawej | Brak wskazanego konkretnego partnera — to gniazdo nasłuchujące. |
| pid=2030 | Identyfikator procesu. |
| fd=46 | Numer deskryptora, którym proces identyfikuje otwarte gniazdo. |
Wg Linux manual page opcje ss oznaczają: -l — nasłuchujące gniazda, -n — numery portów, -t — TCP, -p — informacje o procesach.
W naszej instalacji usługi są gotowe do przyjmowania połączeń na tych portach. Wynik nie potwierdza jednak, że agenci już się połączyli ani że porty są osiągalne z innego komputera – o tym decydują także firewall, routing i konfiguracja NAT maszyny wirtualnej.
Krok 7. Przygotowanie komunikacji sieciowej
Instalacja Wazuh to dopiero początek naszej drogi. Dostęp do Wazuh Dashboard i komunikacja agentów wykorzystują różne porty.
| Port TCP | Przeznaczenie |
|---|---|
| 443 | Dostęp administratora do Wazuh dashboard |
| 1514 | Przesyłanie zdarzeń przez agentów |
| 1515 | Rejestracja agentów |
| 9200 | API Wazuh indexer |
| 55000 | API Wazuh server |
Są to wybrane domyślne porty opisane w dokumentacji architektury Wazuh.
W tym wdrożeniu zalecamy udostępnienie dashboardu wyłącznie administratorom, a portów agentów – monitorowanym urządzeniom. API indexera i serwera nie wymaga otwierania dla całej sieci.
Czym są reguły UFW?
Reguły UFW określają, jakie połączenia sieciowe zapora ma przepuszczać, a jakie blokować. UFW, czyli Uncomplicated Firewall, to narzędzie ułatwiające zarządzanie zaporą w Ubuntu.
Reguła może uwzględniać:
- adres źródłowy – z jakiego komputera pochodzi połączenie;
- port docelowy – do jakiej usługi kierowany jest ruch;
- protokół – np. TCP lub UDP;
- kierunek – ruch przychodzący lub wychodzący;
- działanie – np. zezwolenie (allow) lub blokowanie (deny).
Przykładowo:
sudo ufw allow from 192.168.10.10 to any port 443 proto tcpTa reguła zezwala komputerowi o adresie 192.168.10.10 na połączenie TCP z portem 443 maszyny Ubuntu. W naszym wdrożeniu jest to port panelu Wazuh dashboard.
| Fragment polecenia | Znaczenie |
|---|---|
| sudo | Wykonaj polecenie z uprawnieniami administratora. |
| ufw allow | Dodaj regułę zezwalającą na połączenie. |
| from 192.168.10.10 | Zezwól na ruch z tego adresu źródłowego. |
| to any | Reguła dotyczy dowolnego adresu docelowego tej maszyny. |
| port 443 | Zezwól na dostęp do portu 443. |
| proto tcp | Reguła dotyczy protokołu TCP. |
Dla porównania polecenie:
sudo ufw allow 443/tcpdodaje szerszą regułę – zezwala na połączenia z portem 443/TCP bez ograniczenia adresu źródłowego. Jeżeli dostęp do panelu ma mieć tylko administrator, zastosuj regułę wskazującą jego rzeczywisty adres IP.
Reguła zapory nie uruchamia usługi. Otwarcie portu 443 nie uruchomi dashboardu – pozwoli jedynie przepuścić połączenie, jeśli usługa działa i nasłuchuje na tym porcie.
Włączenie reguł UFW
Najpierw sprawdź stan zapory:
sudo ufw status verbose
Status: inactive oznacza, że zapora UFW jest wyłączona. Reguły dodane przez ufw allow zaczną działać po włączeniu UFW.
Możesz kontynuować instalację Wazuh – aktywny UFW nie jest wymagany do jej przeprowadzenia. Ten wynik nie wyklucza jednak filtrowania ruchu przez inne mechanizmy, np. zaporę routera lub konfigurację sieci maszyny wirtualnej.
Przed włączeniem UFW dodaj potrzebne reguły dostępu. Jeżeli łączysz się przez SSH na domyślnym porcie 22, najpierw wykonaj:
sudo ufw allow 22/tcpDodaj również regułę dla panelu Wazuh na porcie 443/TCP, zgodnie z wcześniejszą instrukcją.
Jeżeli komputer administratora ma adres 10.0.2.15, możesz dopuścić z niego dostęp do panelu:
sudo ufw allow from 10.0.2.15 to any port 443 proto tcpNa etapie dodawania agentów możesz dopuścić ich rzeczywistą podsieć, na przykład:
sudo ufw allow from 10.0.2.15/24 to any port 1514 proto tcp
sudo ufw allow from 10.0.2.15/24 to any port 1515 proto tcp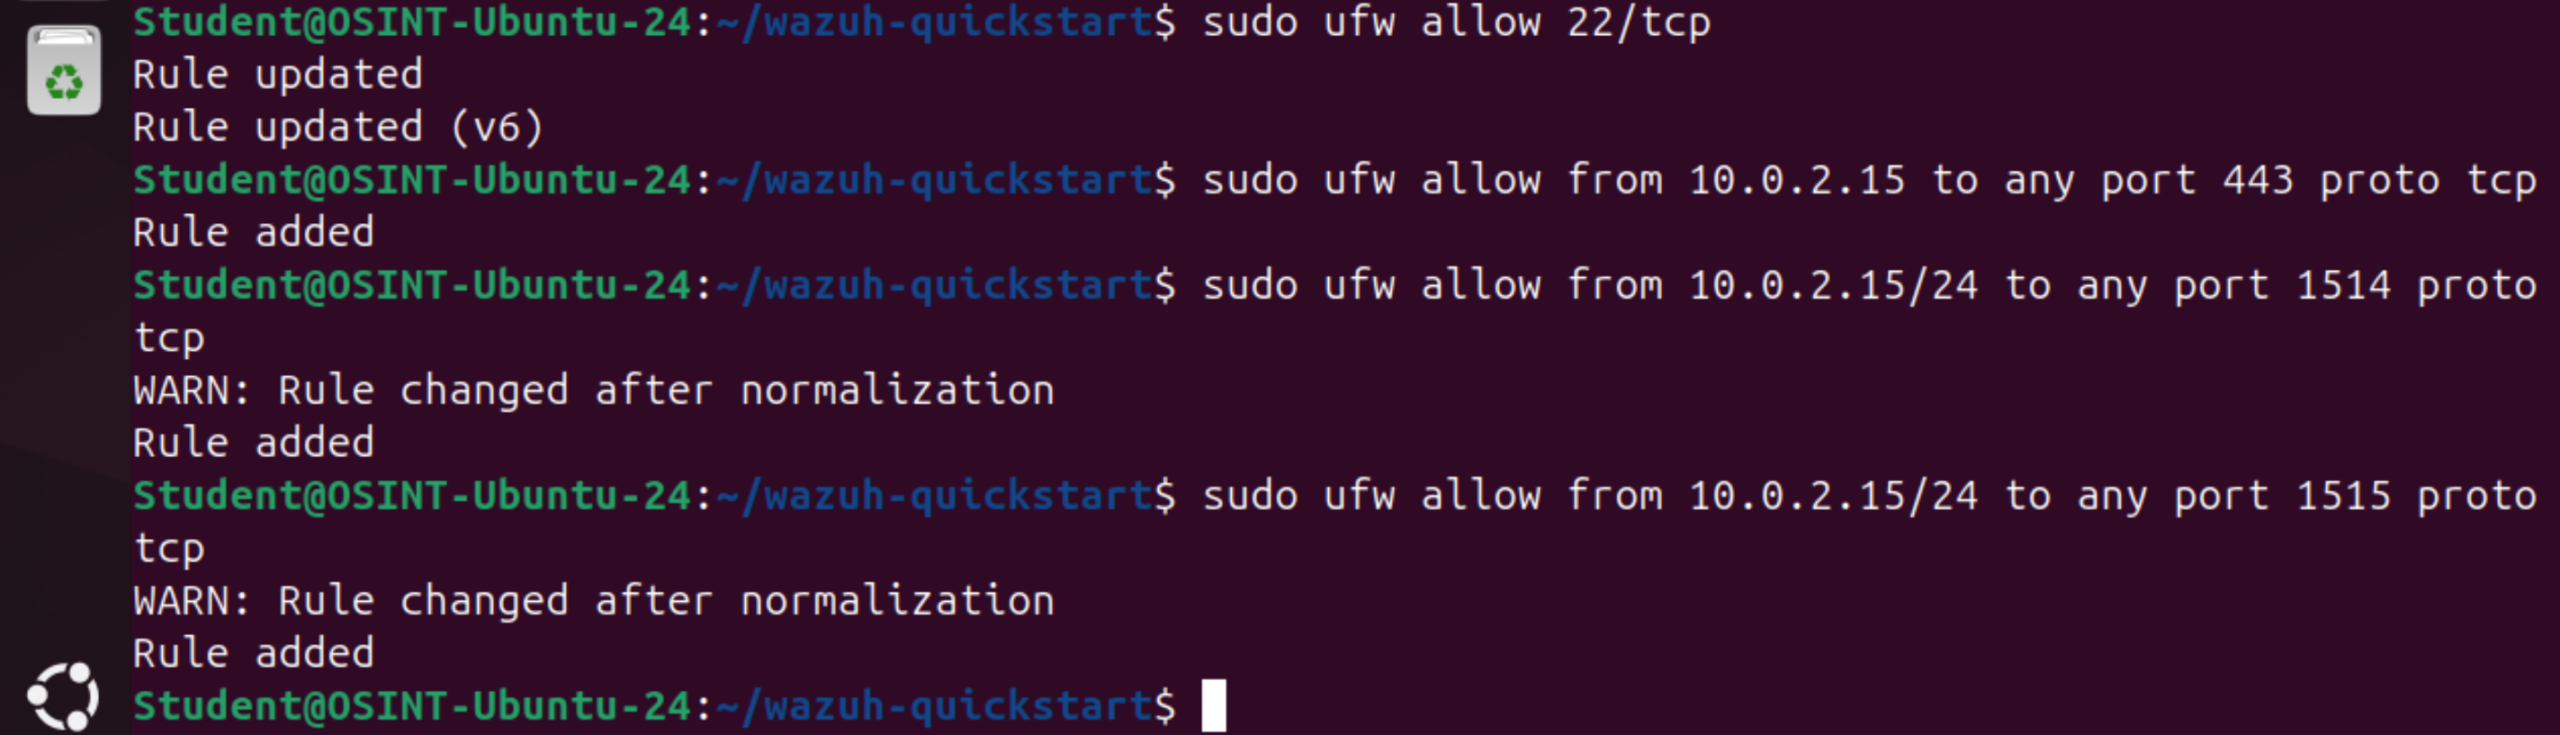
Dostosuj adresy do własnego środowiska. Dodanie reguł nie włącza nieaktywnego UFW. Przed jego włączeniem dopuść używany port SSH z adresu administratora i zapewnij dostęp do konsoli maszyny.
Pamiętaj również o zaporach znajdujących się poza Ubuntu: na routerze, hypervisorze lub w konfiguracji chmury.
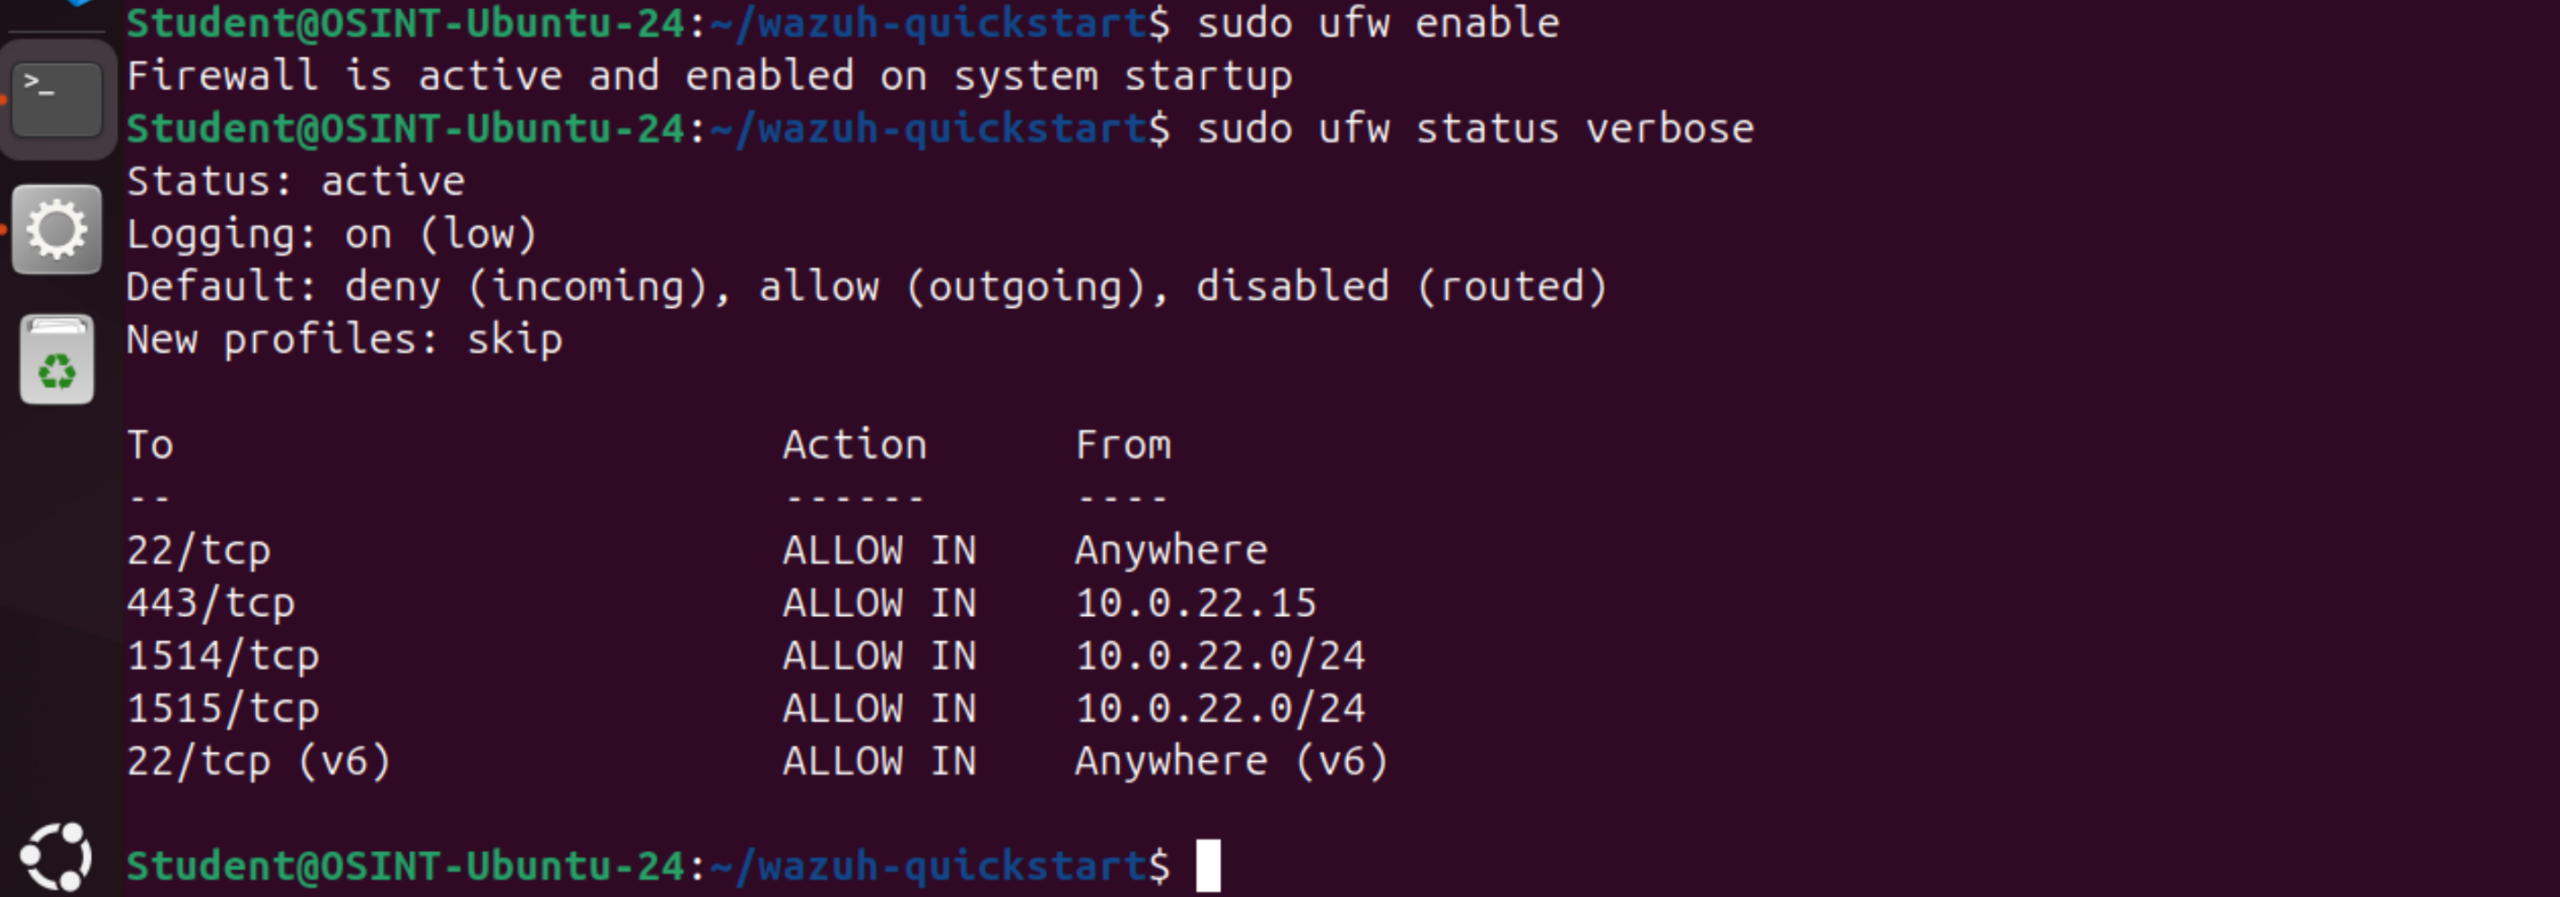
Jeśli chcesz włączyć UFW, wykonaj polecenie to:
sudo ufw enableNastępnie sprawdź stan:
sudo ufw status verbosePowinna pojawić się informacja: Status: active. Więcej przydatnych komend do zarządzania systemem znajdziesz na stronie assets.ubuntu.com.
Krok 8. Sprawdzenie komunikacji z maszyny, która ma być agentem
To bardzo ważne – zrób to przed instalowaniem agenta.
Adres naszego Wazuha to np: 10.0.2.15. Na Ubuntu/Linux, który ma zostać agentem uruchom poniższe polecenie:
ping 10.0.2.15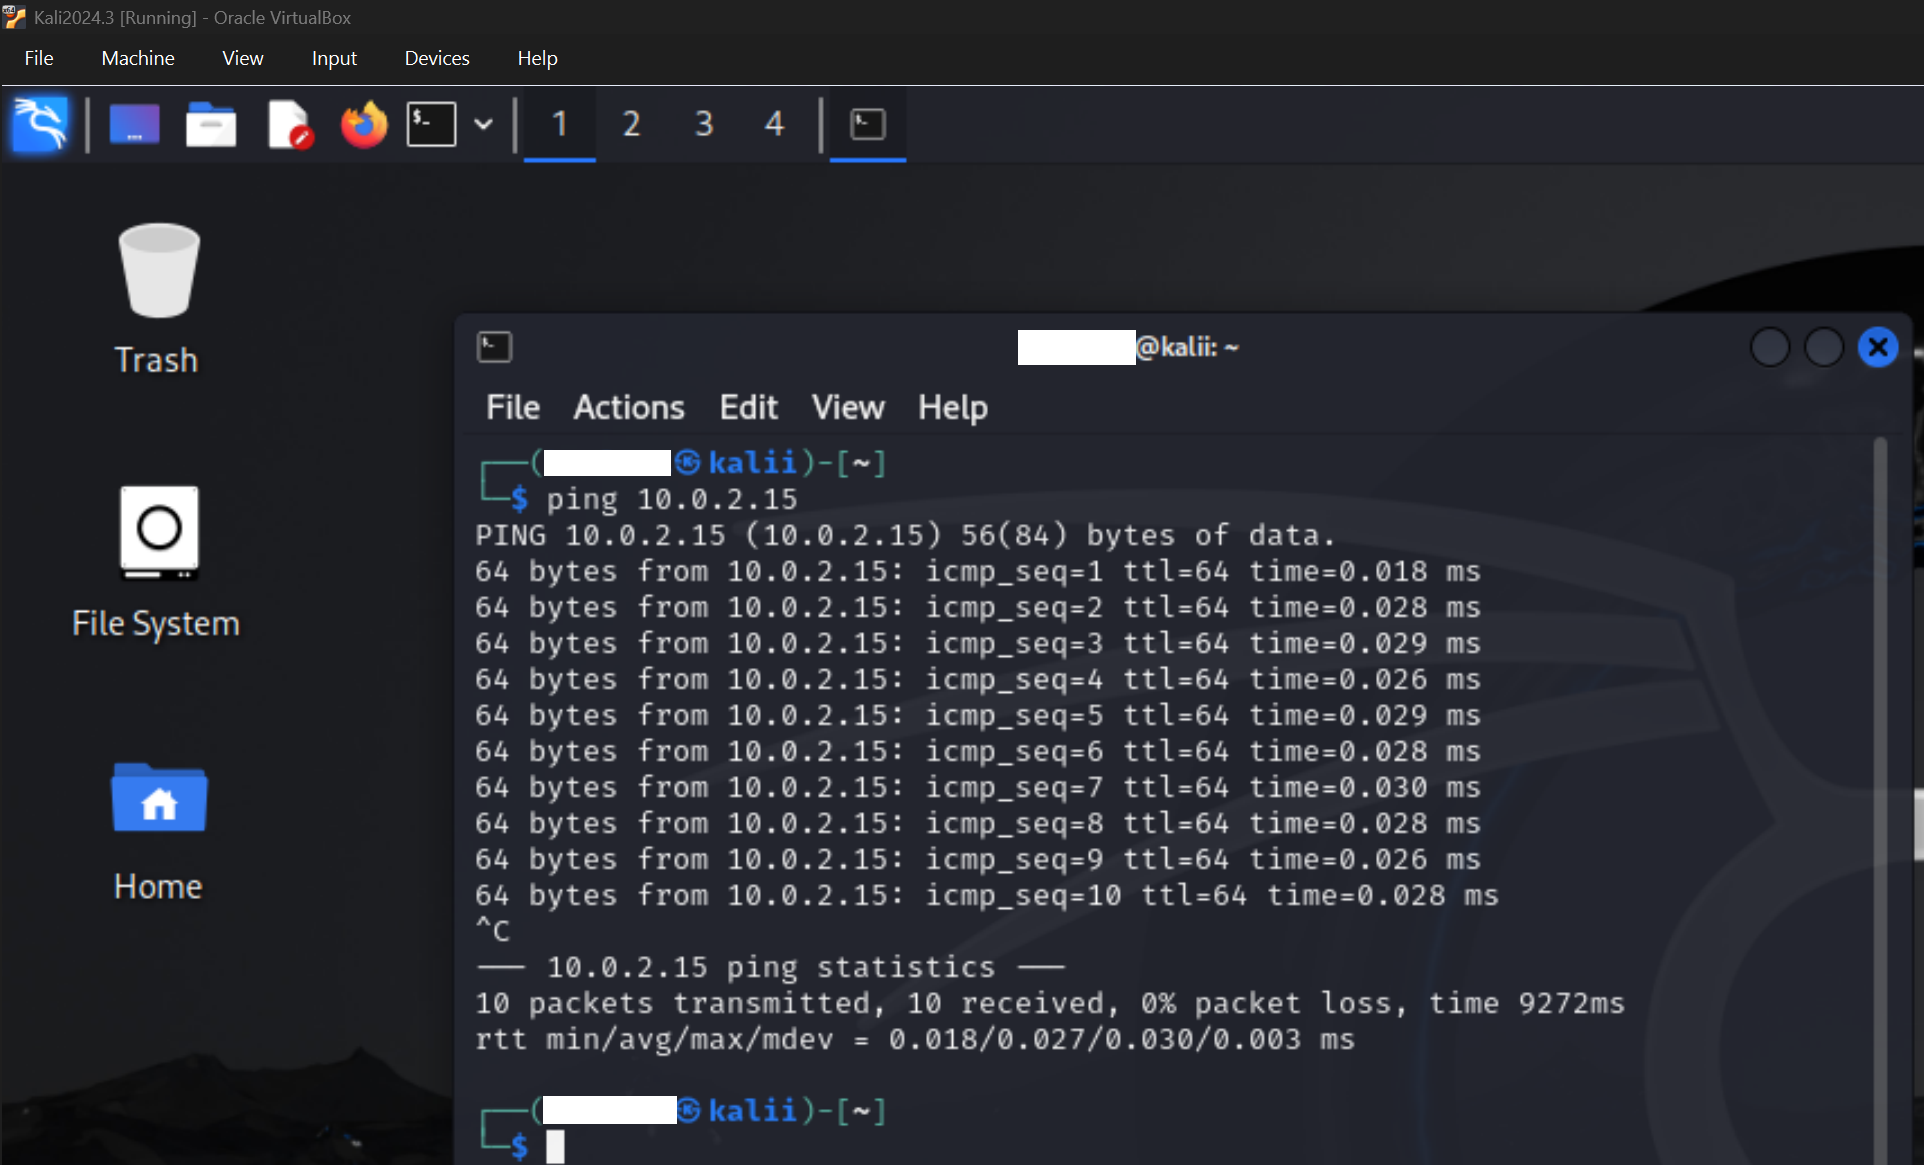
Następnie:
nc -nzv 10.0.2.15 1514

nc -nzv 10.0.2.15 1515
Rezultat powinien przypominać ten na zdjęciu poniżej. Wynik open oznacza udane połączenie TCP z obydwoma portami.
| Port | Znaczenie w Wazuh |
|---|---|
| 1514/TCP | Komunikacja agentów z managerem |
| 1515/TCP | Rejestracja agentów |
(UNKNOWN) i (?) oznaczają brak rozpoznanej nazwy hosta i usługi. Nie oznaczają błędu.
Pozostaje potwierdzić, że 10.0.2.15 to adres Ubuntu. Na Kali wykonaj:
ip route get 10.0.2.15Jeżeli wynik zawiera local … dev lo, oznacza testowanie tej samej maszyny Kali. Jeśli adres należy do Ubuntu i ruch wychodzi przez kartę sieciową, test łączności z portami Wazuh zakończył się powodzeniem. Nie potwierdza to jeszcze rejestracji agenta ani przesyłania zdarzeń.
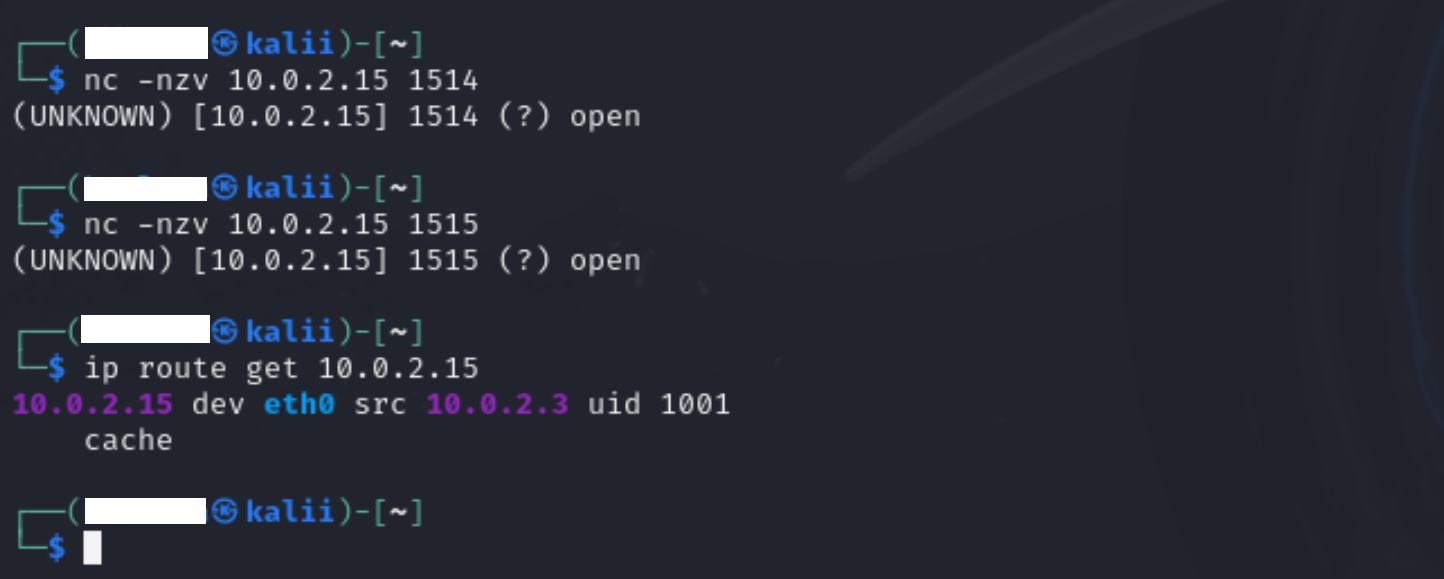
Wazuh oficjalnie zaleca sprawdzenie łączności agent → manager na odpowiednich portach przed diagnozowaniem enrollmentu.
Na Windows możesz użyć PowerShella:
Test-NetConnection 192.168.56.101 -Port 1514

Test-NetConnection 192.168.56.101 -Port 1515
W wyniku poszukaj wpisu podobnego do tego: TcpTestSucceeded : True.
Krok 9. Instalacja agenta z poziomu Wazuh Dashboard
W Wazuh Dashboard przejdź do ☰ → Agents management → Summary, a następnie kliknij: Deploy new agent
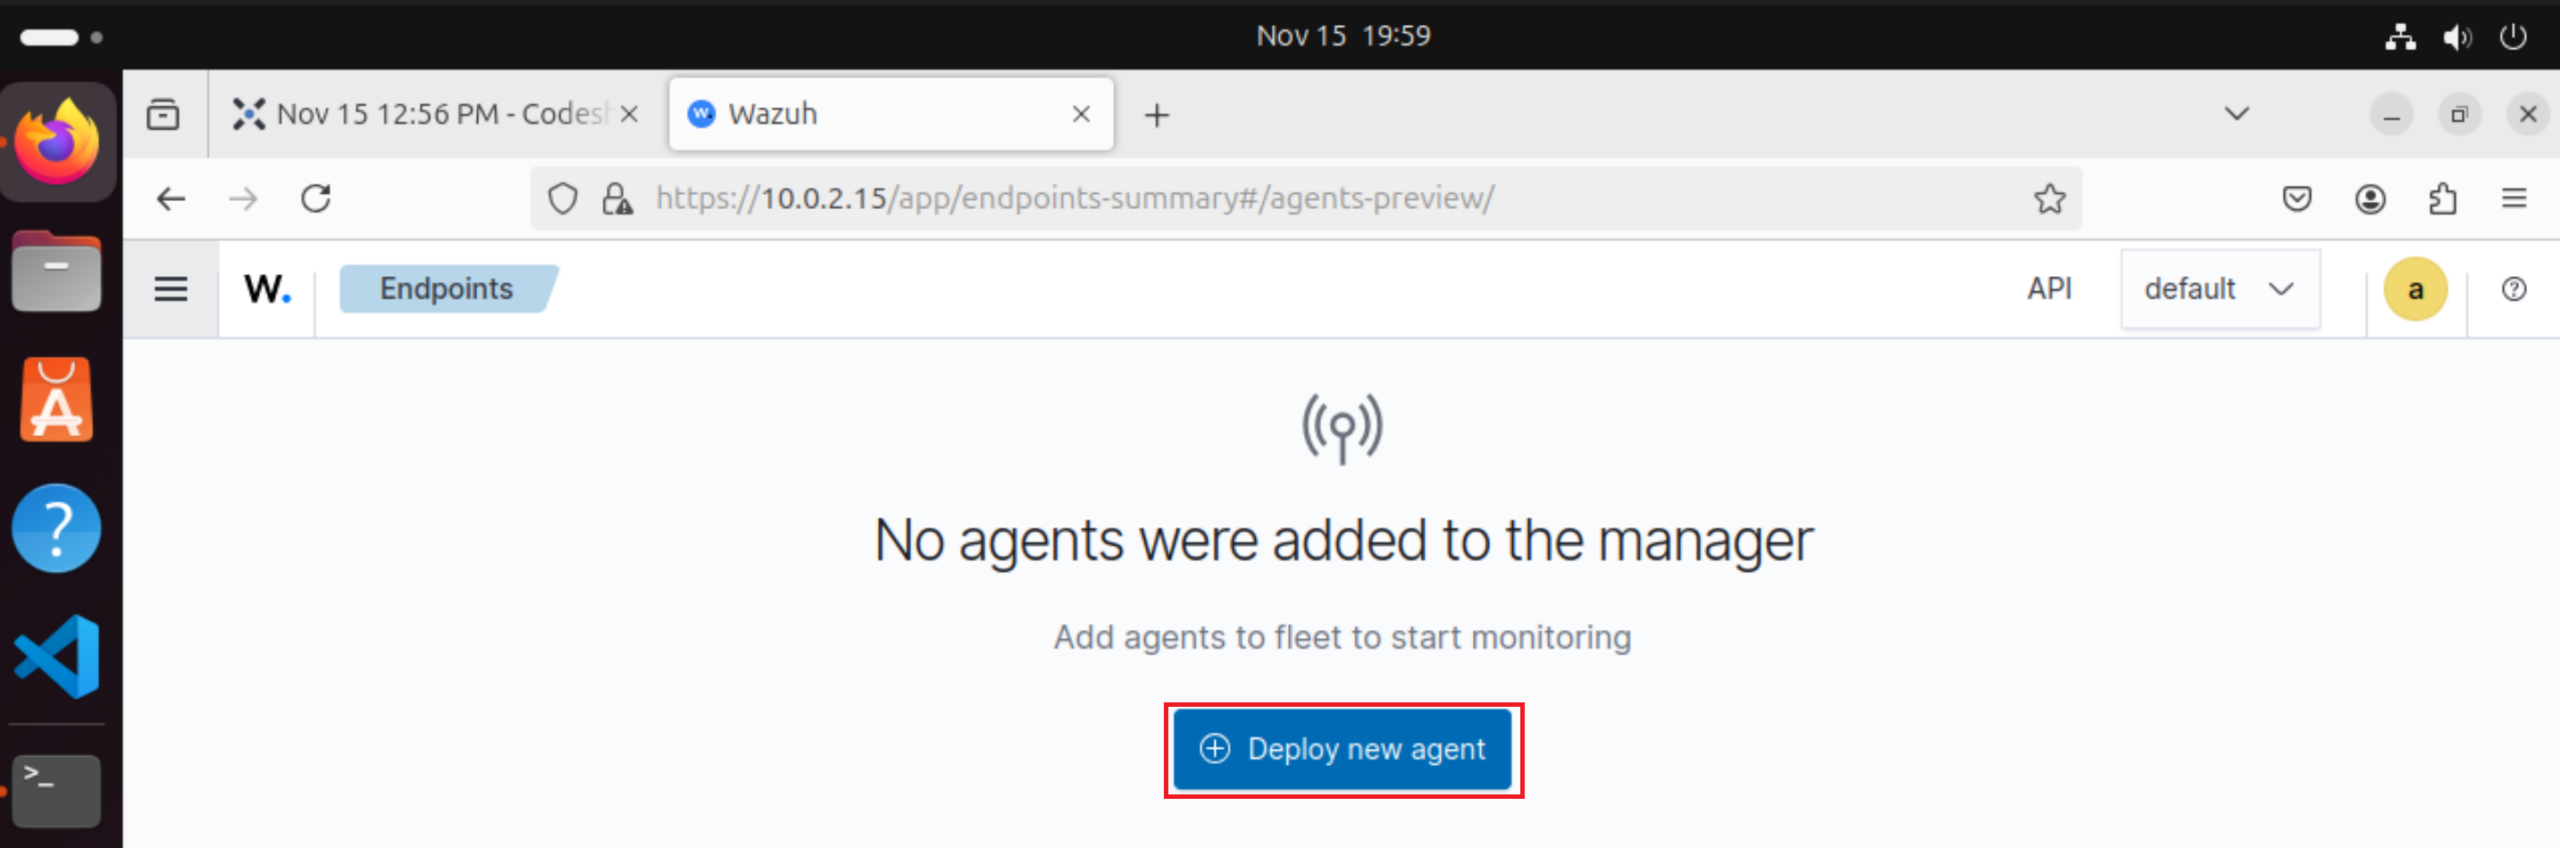
To jest oficjalnie zalecana droga instalacji agenta bezpośrednio z Dashboardu.
W kreatorze wybierz system, np.:
- Linux
- Windows
- macOS
oraz odpowiednią architekturę.
W polu adresu serwera/managera podaj adres osiągalny z maszyny-agenta, np.: 10.0.2.15 dla maszyny Ubuntu. Nie wpisuj: 127.0.0.1 bo dla agenta 127.0.0.1 oznacza jego własny komputer.
I jeśli używasz zwykłego NAT VirtualBoxa, nie wpisuj też 10.0.2.15, dopóki nie masz pewności, że agent faktycznie może się z nim komunikować.
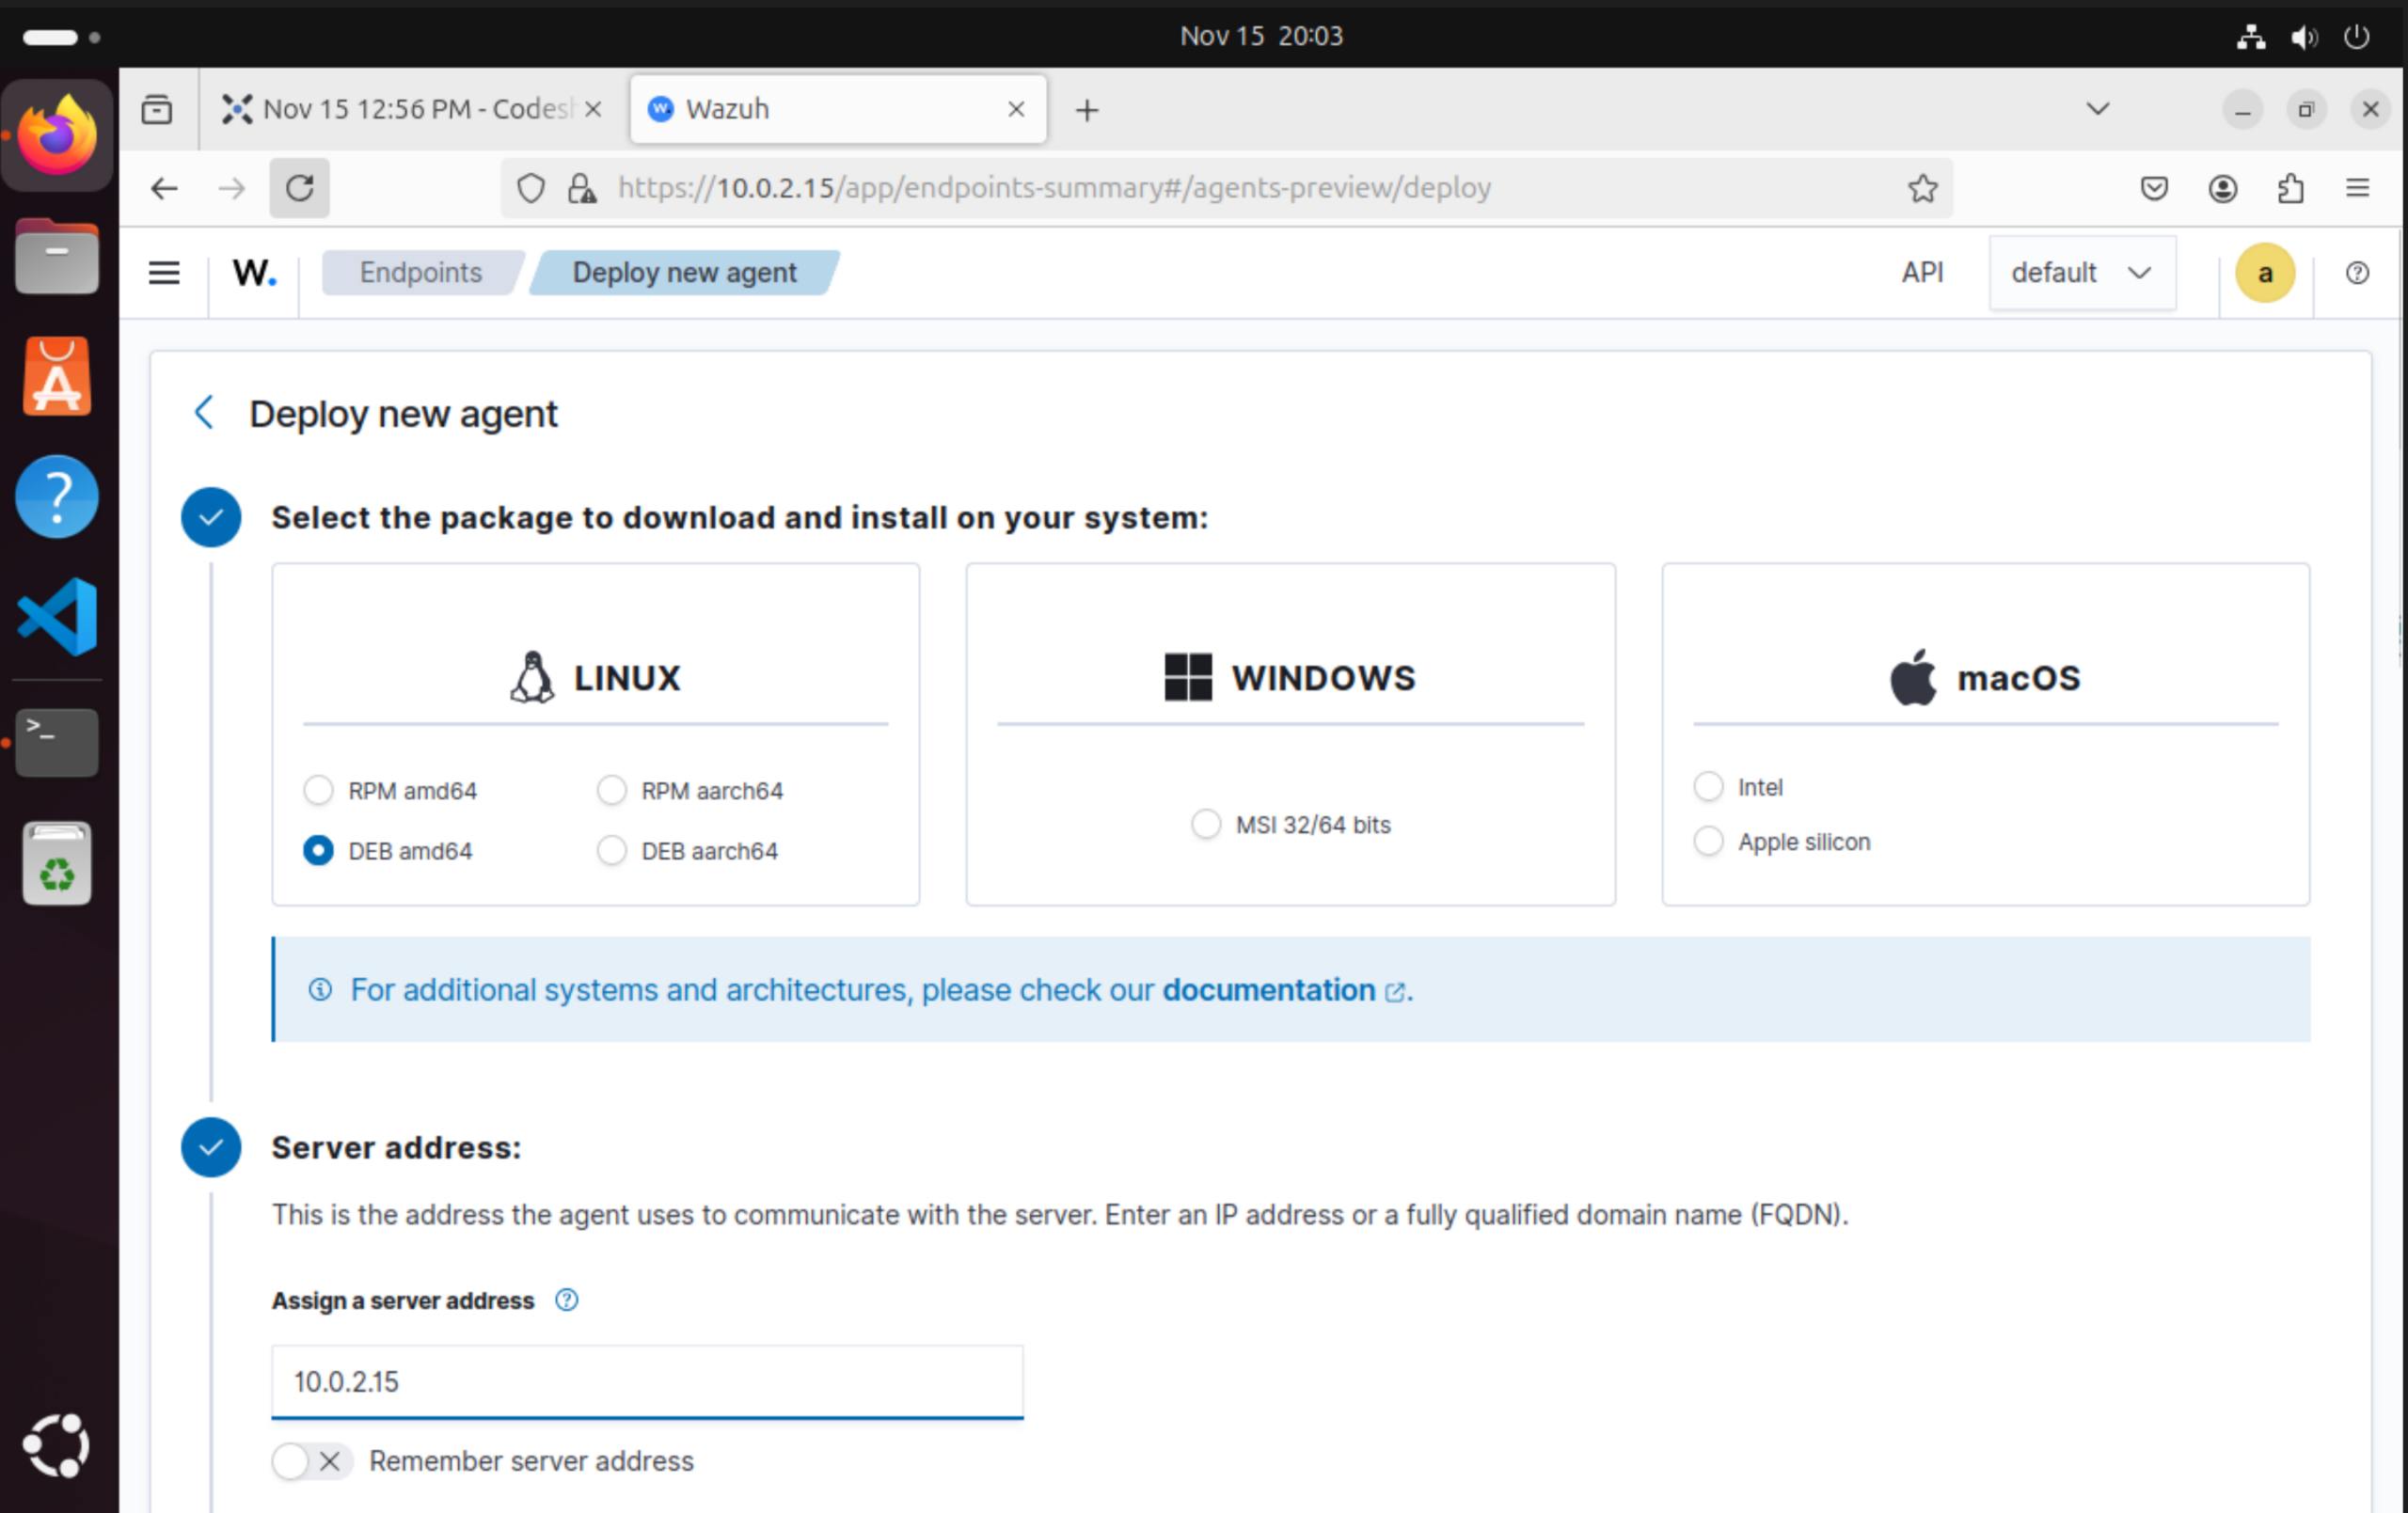
Skopiowanie polecenia wygenerowanego przez Wazuh Dashboard
Dashboard przygotuje polecenie odpowiednie dla wybranego systemu. Dla Linuxa instalacja sprowadza się m.in. do ustawienia adresu managera podczas instalowania pakietu: WAZUH_MANAGER=”<IP_MANAGERA>”, a następnie uruchomienia usługi wazuh-agent. Oficjalna dokumentacja używa właśnie zmiennej WAZUH_MANAGER do wskazania serwera.
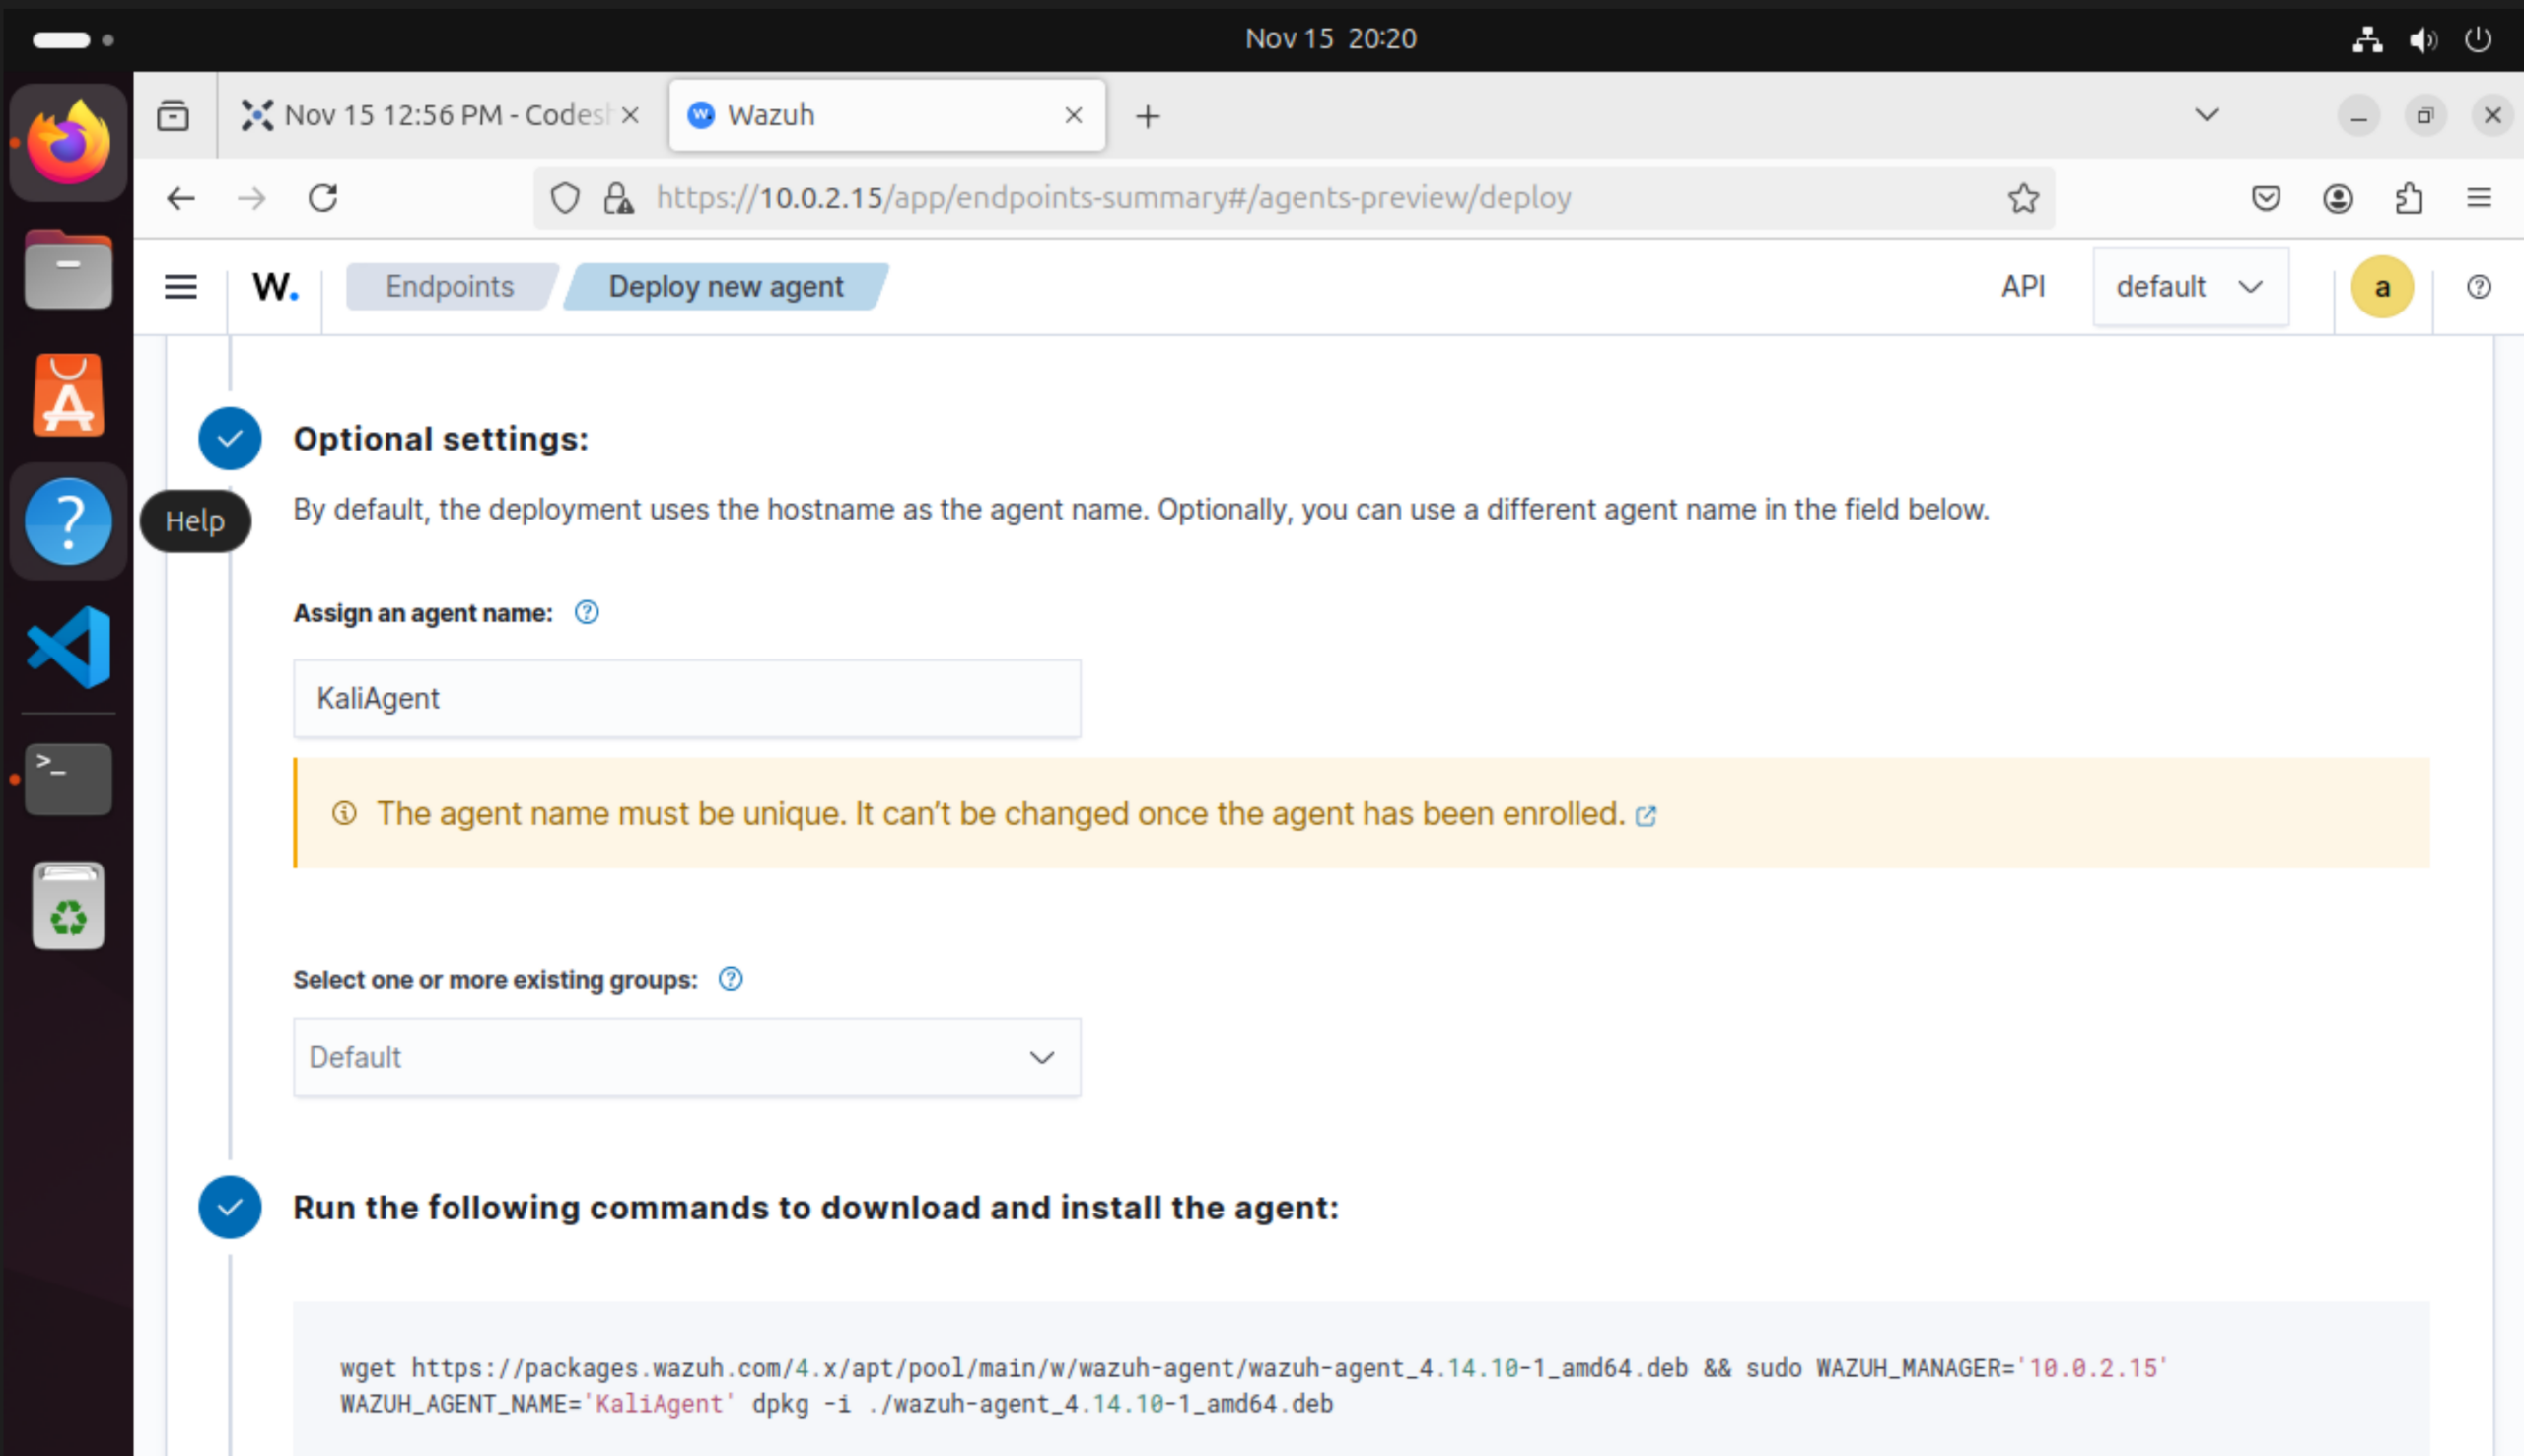
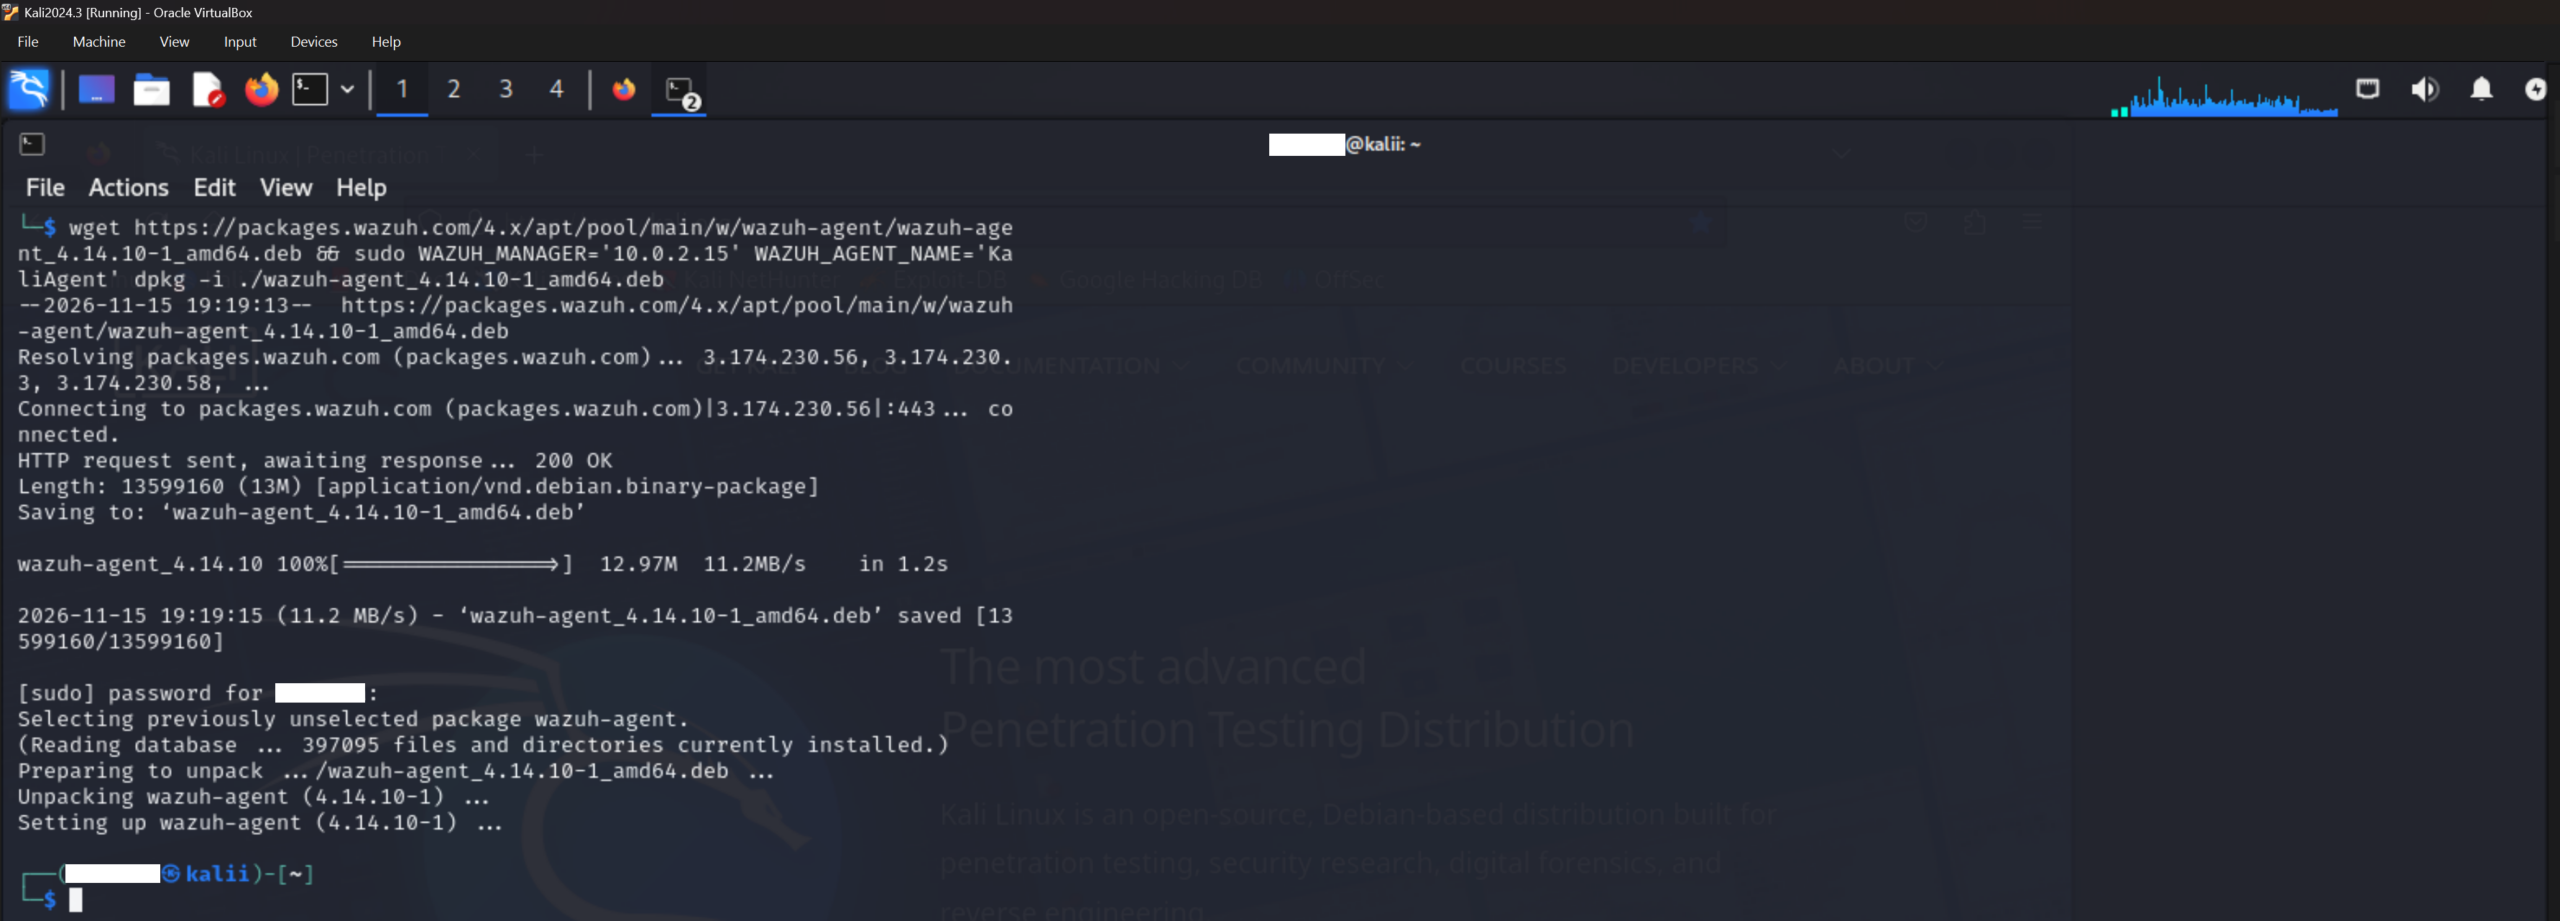
Uruchom kod w terminalu Kali Linux:
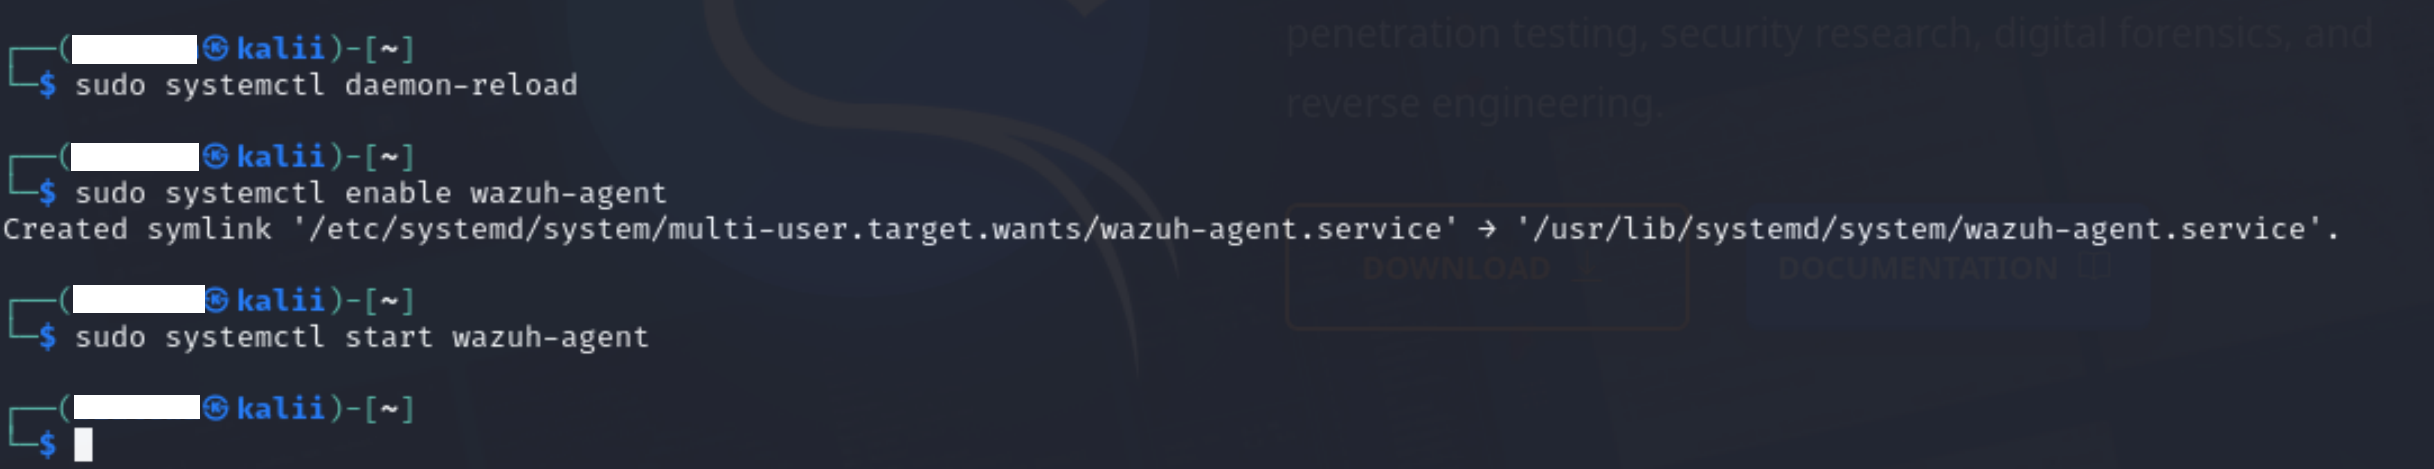
Następnie na Kali Linux uruchom następujące komendy, aby aktywować agenta:
sudo systemctl daemon-reload
sudo systemctl enable wazuh-agent
sudo systemctl start wazuh-agent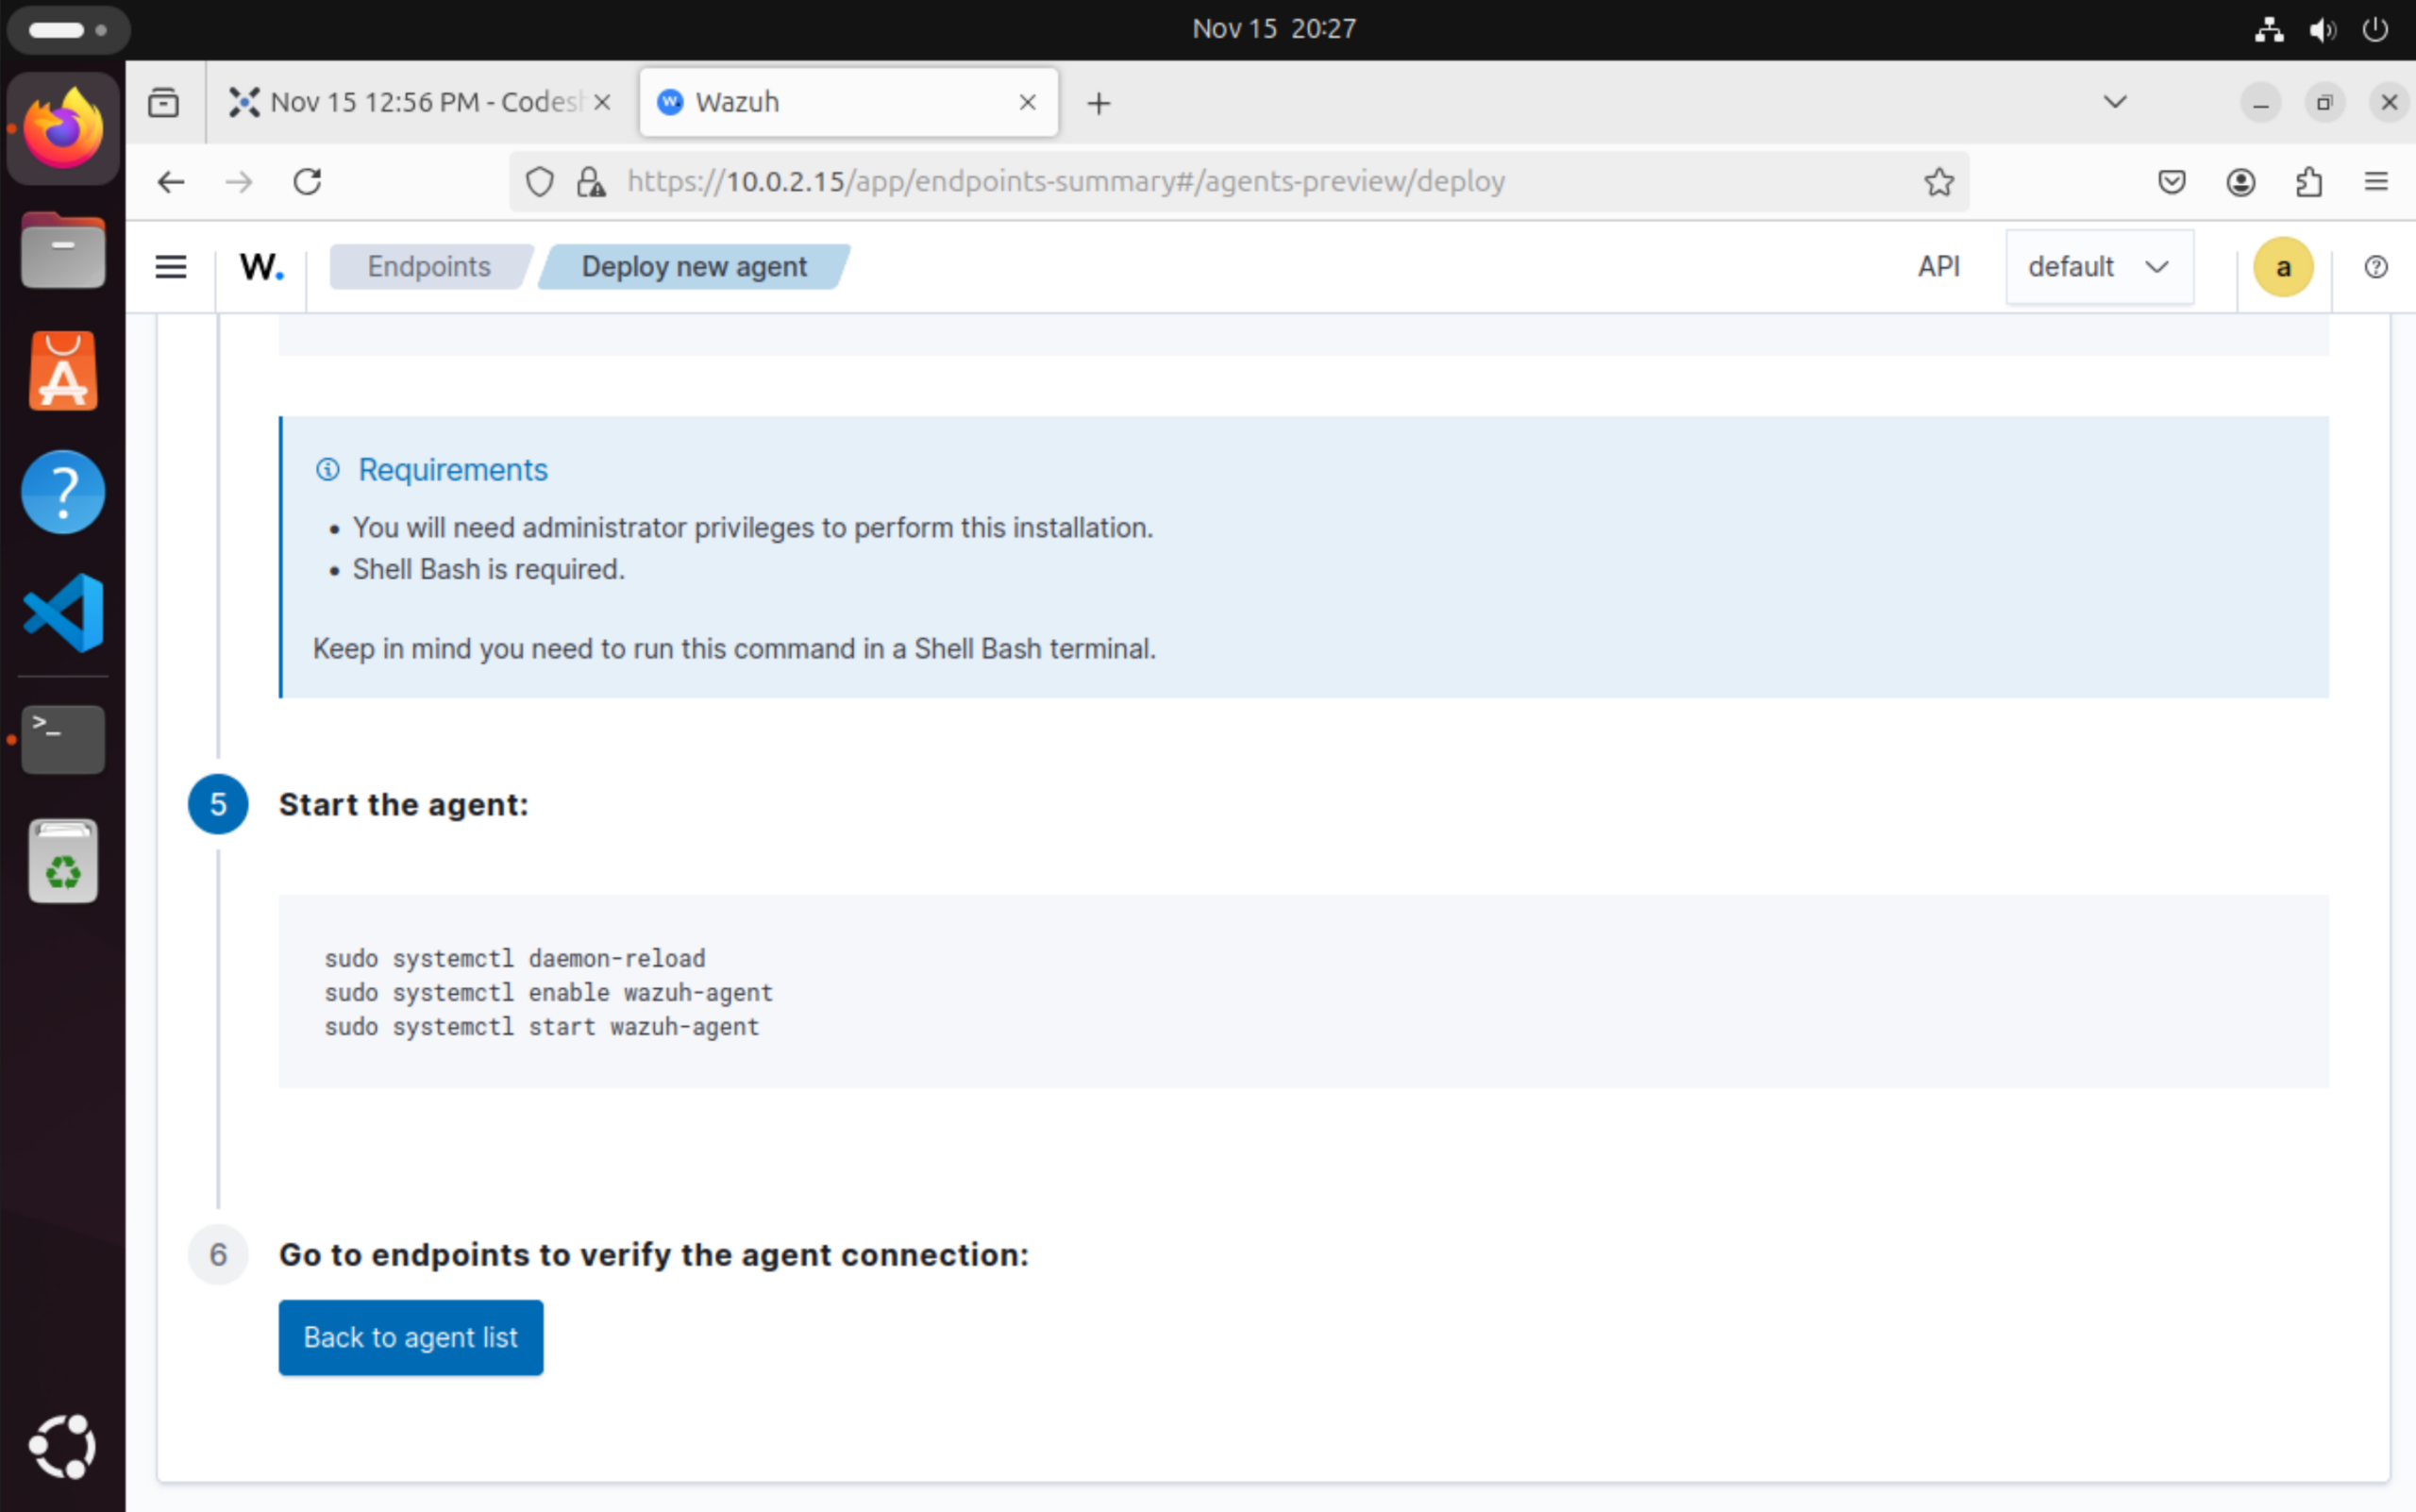
Jeżeli agentem będzie Windows w kreatorze wybierz Windows → 64-bit i podaj adres managera, np.: 192.168.56.101.
Skopiuj wygenerowane polecenie i uruchom je w PowerShell jako Administrator.
Wazuh 4.14.10 udostępnia obecnie pakiet agenta Windows wazuh-agent-4.14.10-1.msi; oficjalna instalacja również przekazuje do instalatora parametr WAZUH_MANAGER.
Po instalacji uruchom:
Get-Service WazuhSvcJeżeli trzeba:
Start-Service WazuhSvcKrok 11. Sprawdzenie, czy agent pojawił się w Wazuh Dashboard
Po kilkunastu sekundach/minucie przejdź do ☰ → Agents management → Summary. Powinien pojawić się nowy agent ze statusem: Active.
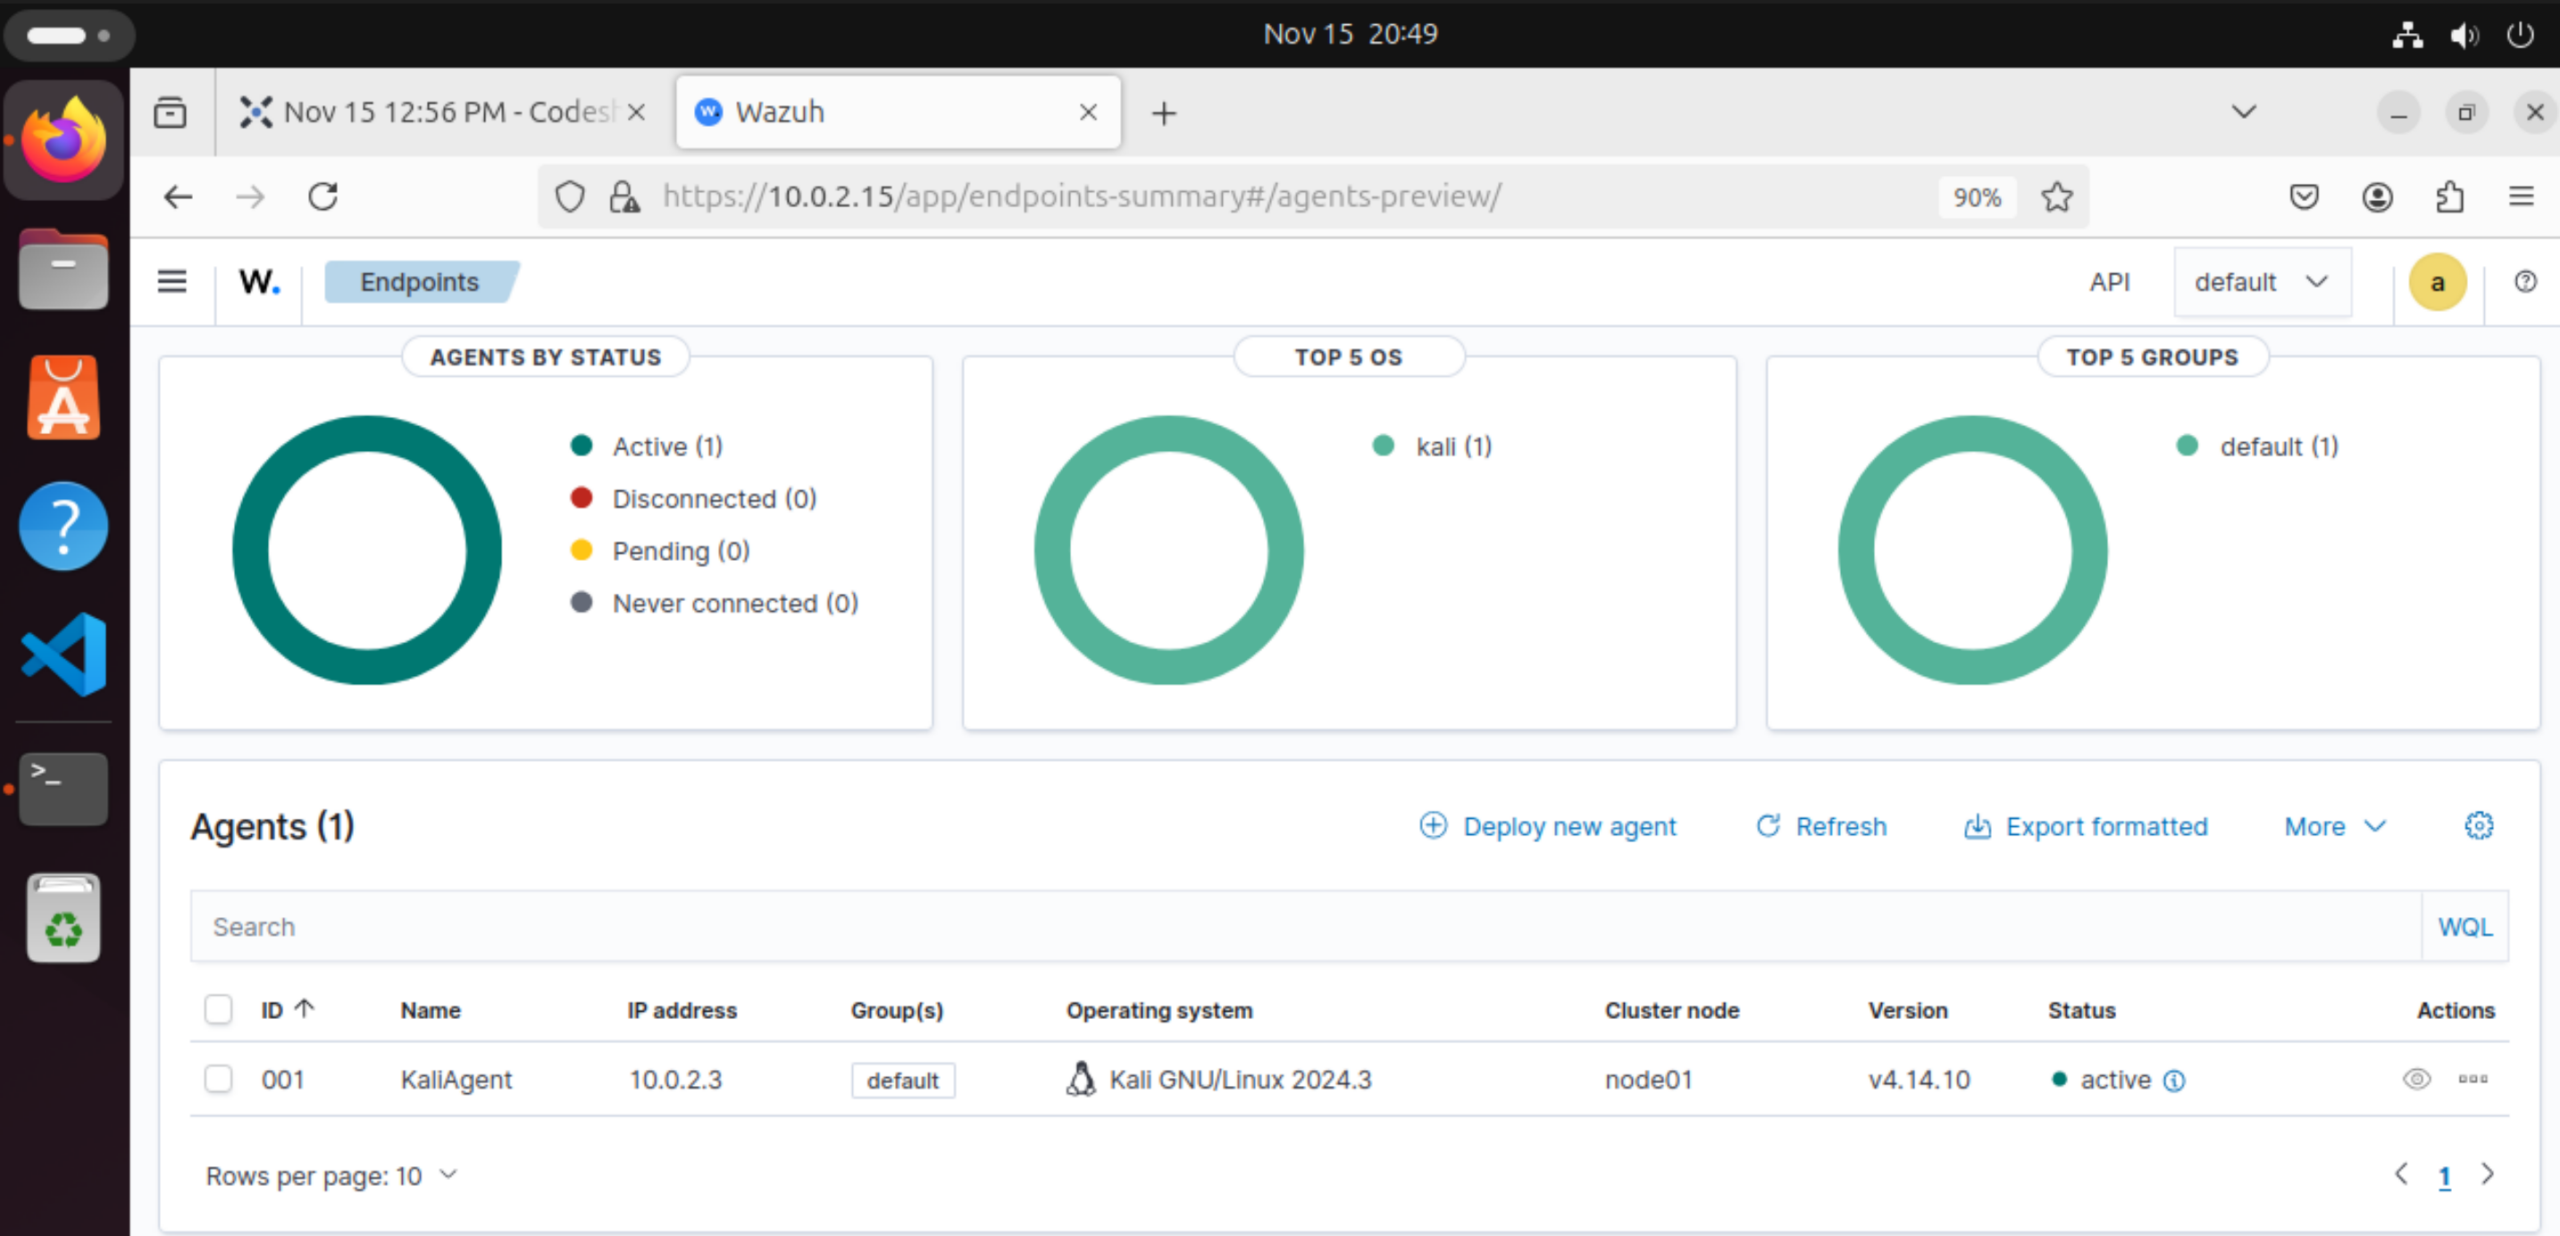
Możesz też sprawdzić to z terminala serwera Wazuh:
sudo /var/ossec/bin/agent_control -lWazuh dokumentuje tę komendę jako sposób sprawdzania agentów po stronie managera.
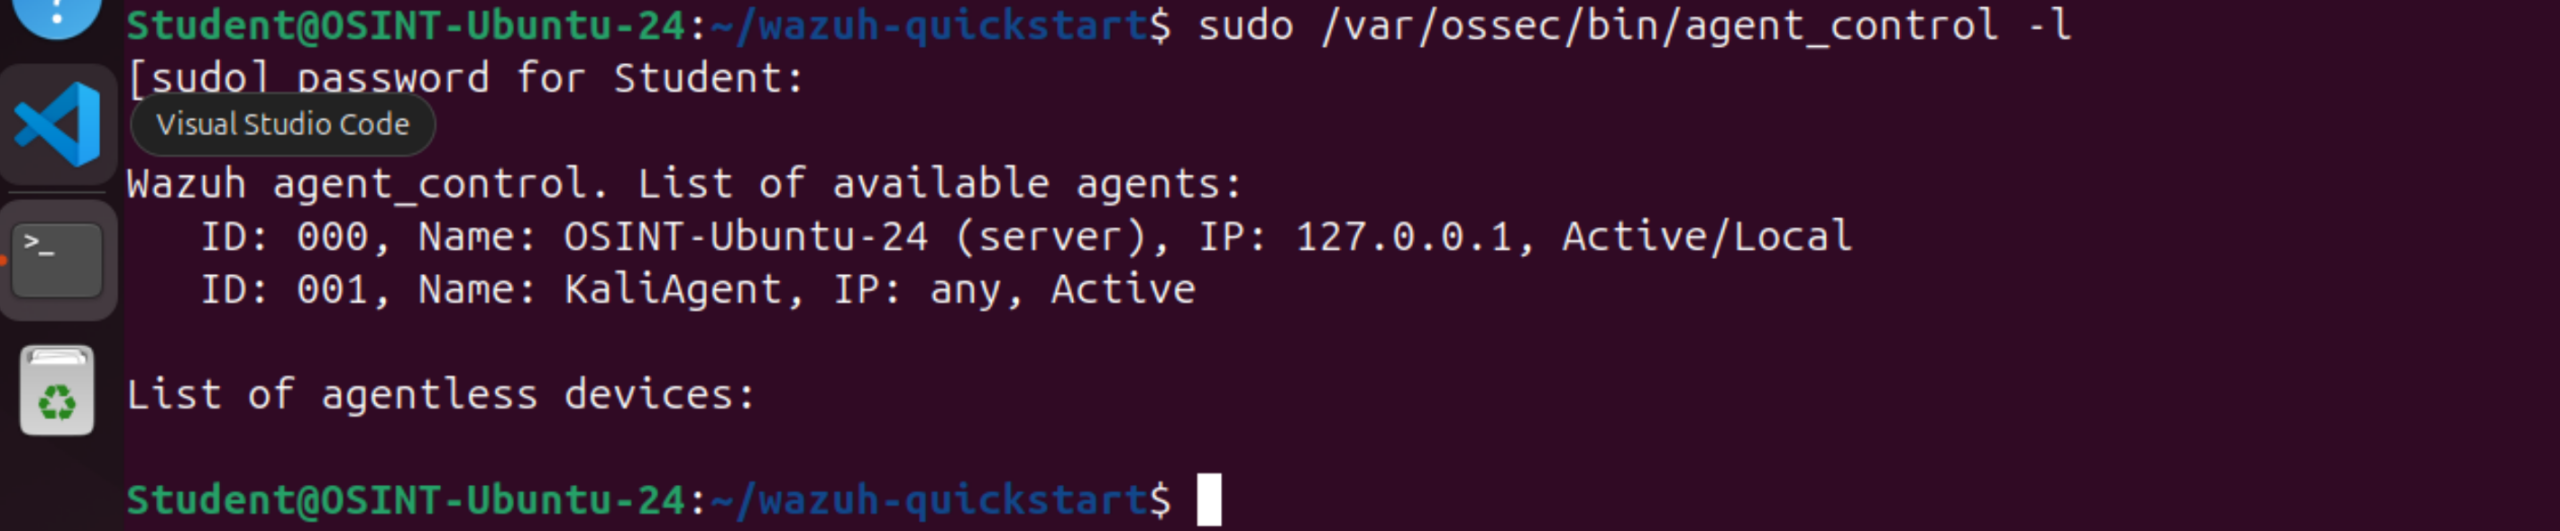
Krok 12. Co robić w sytuacji, gdy agent jest zainstalowany, ale nie pokazuje statusu jako Active
Na agencie Kali Linux sprawdź log:
sudo tail -n 100 /var/ossec/logs/ossec.logoraz:
sudo systemctl status wazuh-agent --no-pagerNa serwerze:
sudo tail -n 100 /var/ossec/logs/ossec.logI ponownie zweryfikuj:
sudo tail -n 100 /var/ossec/logs/ossec.logNastępnie:
nc -zv ADRES_WAZUH 1514

nc -zv ADRES_WAZUH 1515
Docelowy układ, który polecamy dla maszyn testowych
Internet
|
NAT
|
+————-+————-+
| |
Wazuh Server Agent VM
Adapter 1: NAT Adapter 1: NAT
Adapter 2: Host-only Adapter 2: Host-only
| |
10.0.2.15 <———-> 10.0.2.3
|
Komunikacja – TCP 1514
Enrollment – TCP 1515
Dashboard – TCP 443
Instalacja Wazuh — najczęstsze problemy
Panel nie otwiera się w przeglądarce
Sprawdź adres hosta, działanie dashboardu, porty nasłuchu i zaporę:
ip -br address
sudo systemctl status wazuh-dashboard --no-pager
sudo ss -lntp
sudo ufw status verbose
Jeżeli usługa działa, ale panel jest niedostępny z innego komputera, sprawdź trasę sieciową i zapory pomiędzy urządzeniami.
W laboratorium Hyper-V upewnij się również, że wybrany przełącznik wirtualny i konfiguracja adresacji umożliwiają dostęp z komputera administratora.
Komunikat „Wazuh dashboard server is not ready yet”
Po uruchomieniu hosta daj usługom czas na start. Jeśli komunikat się utrzymuje, sprawdź dzienniki:
sudo journalctl -u wazuh-dashboard -n 100 --no-pager
sudo journalctl -u wazuh-indexer -n 100 --no-pager
Zweryfikuj także zasoby:
free -h
df -h
Zacznij od pierwszego konkretnego błędu. Brak pamięci, pełny dysk i błąd połączenia wymagają innych działań.
Brak alertów lub problem z API
Sprawdź stan managera i Filebeat:
sudo systemctl status wazuh-manager filebeat --no-pager
sudo journalctl -u wazuh-manager -n 100 --no-pager
sudo filebeat test output
Następnie sprawdź:
- czy agent jest podłączony;
- czy wysyła oczekiwane zdarzenia;
- czy wybrany zakres czasu w dashboardzie obejmuje te zdarzenia.
Dalsze kroki opisuje oficjalna sekcja rozwiązywania problemów Wazuh dashboard.
Instalator zakończył się błędem
Przeczytaj końcowe komunikaty instalatora. Jeśli dziennik został utworzony, sprawdź jego ostatnie wpisy:
sudo tail -n 100 /var/log/wazuh-install.logZweryfikuj dostęp do Internetu, DNS, wolne miejsce, pamięć i ewentualne pozostałości wcześniejszej instalacji.
Przed ponownym uruchomieniem asystenta ustal przyczynę błędu. Opcje nadpisywania lub odinstalowania mogą usuwać istniejącą konfigurację i dane.
Instalacja Wazuh – kolejne kroki
Po uruchomieniu platformy zacznij od jednego kontrolowanego urządzenia testowego.
- Kolejnym krokiem jest instalacja kolejnych agentów Wazuh na monitorowanych urządzeniach.
- Potwierdź ich aktywne połączenia do serwera.
- Sprawdź odbiór zdarzeń i poprawność czasu.
- Przygotuj indywidualne konta oraz odpowiednie uprawnienia.
- Ustal retencję danych i monitorowanie przestrzeni dyskowej.
- Zaplanuj kopie zapasowe i sprawdzenie odtwarzania.
- Określ, kto analizuje alerty i kiedy eskaluje incydent.
Jeśli planujesz rozszerzyć analizę zdarzeń o własne skrypty, przeczytaj poradnik ZALNET: jak utworzyć virtual environment na Ubuntu. Odseparowane środowisko Python przyda się do pracy z bibliotekami analitycznymi na komputerze analityka.
Chcesz przećwiczyć instalację, konfigurację i analizę zdarzeń w praktyce? Sprawdź szkolenia z cyberbezpieczeństwa i AI w ZALNET. Dostępne propozycje znajdziesz również w sklepie ZALNET.
Najczęściej zadawane pytania
Czy instalacja Wazuh wymaga do poprawnego działania trzech maszyn?
W wariancie All-in-one centralne komponenty działają na jednym hoście. Osobne maszyny możesz wykorzystać jako monitorowane urządzenia z agentami.
Czy muszę osobno instalować Javę i indexer?
W opisanej procedurze korzystasz z Asystenta Instalacji. Nie dodawaj ręcznie pakietów z innych instrukcji, jeżeli asystent tego nie wymaga.
Czy agenci potrzebują dostępu do portu 9200?
Nie. Agenci przesyłają zdarzenia do Wazuh server. Nie potrzebują bezpośredniego dostępu do API indexera.
Czy All-in-one zapewnia wysoką dostępność?
Wszystkie komponenty zależą od jednego hosta. Jeśli wymagasz odporności na jego awarię, zaprojektuj odpowiednią architekturę rozproszoną.
Poradnik dotyczy Wazuh 4.14. Odnośniki zawierające /current/ mogą w przyszłości prowadzić do dokumentacji nowszego wydania.